
 rub-nds/johnny-you-are-fired
Артефакты для публикации USENIX.

Артефакты для публикации USENIX | Полная статья здесь
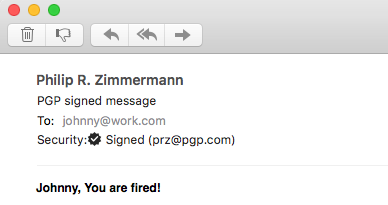
OpenPGP и S/MIME — два основных стандарта для шифрования и цифровой подписи электронных писем. Цифровые подписи должны гарантировать подлинность и целостность сообщений. В этой работе мы демонстрируем практические атаки на подделку подписей против различных реализаций проверки подписей электронной почты OpenPGP и S/MIME в пяти классах атак: (1) Мы анализируем крайние случаи в контейнерном формате S/MIME. (2) Мы эксплуатируем внутриполосную сигнализацию в API GnuPG — самой широко используемой реализации OpenPGP. (3) Мы применяем MIME-обёрточные атаки, которые злоупотребляют обработкой почтовыми клиентами частично подписанных сообщений. (4) Мы анализируем слабости в привязке подписанных сообщений к личности отправителя. (5) Мы систематически тестируем почтовые клиенты на атаки с подменой пользовательского интерфейса (UI redressing).
Наши атаки позволяют подделывать цифровые подписи для произвольных сообщений в 14 из 20 протестированных почтовых клиентов, поддерживающих OpenPGP, и в 15 из 22 почтовых клиентов, поддерживающих подписи S/MIME. Хотя эти атаки не направлены на базовые криптографические примитивы цифровых подписей, они вызывают обеспокоенность по поводу фактической безопасности приложений электронной почты OpenPGP и S/MIME. Наконец, мы предлагаем стратегии смягчения последствий для противодействия этим атакам.
Атаки на CMS. Криптографический синтаксис сообщений (CMS) — это универсальный стандарт для подписанных и зашифрованных сообщений в инфраструктуре открытых ключей X.509. Мы обнаружили недостатки в обработке писем с противоречивыми или необычными структурами данных.
Атаки на API GPG. GnuPG — самая широко используемая реализация OpenPGP, но она предлагает только очень ограниченный интерфейс командной строки для проверки подписей. Этот интерфейс был уязвим к инъекционным атакам.
Атаки на MIME. Тело письма концептуально представляет собой MIME-дерево, но обычно у дерева есть только один лист, который подписан. Мы создаём нестандартные MIME-деревья, которые обманывают клиентов, заставляя их показывать неподписанный текст, в то время как проверяется несвязанная подпись в другой части.
Атаки на ID. Цель этого класса атак — отобразить действительную подпись от личности (ID) доверенного партнёра по переписке, указанной в заголовке письма, хотя созданное письмо на самом деле подписано атакующим.
Атаки на UI. Почтовые клиенты указывают на действительную подпись, отображая в пользовательском интерфейсе (UI) некоторые индикаторы безопасности, например, письмо с печатью. Однако несколько клиентов позволяют имитировать важные элементы интерфейса с помощью HTML, CSS и другого встроенного содержимого.


