
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/rodpwn/cve-2021-43798-mass_scanner
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасность
GitHubrodpwn/cve-2021-43798-mass_scanner

CVE-2021-43798-mass_scanner

Массовый сканер для Grafana CVE-2021-43798 несанкционированного чтения файлов, поддерживающий одиночные цели, списки хостов и IP-диапазоны с проверкой PoC.

Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
544 лет назадЕщё не проверено

Grafana CVE 2021-43798

Неавторизованное чтение произвольных файлов в Grafana — уязвимость CVE-2021-43798

Зависимости

root@kitploit:~
python3 -m pip install -r requirements.txt

или

pipenv install -r requirements.txt
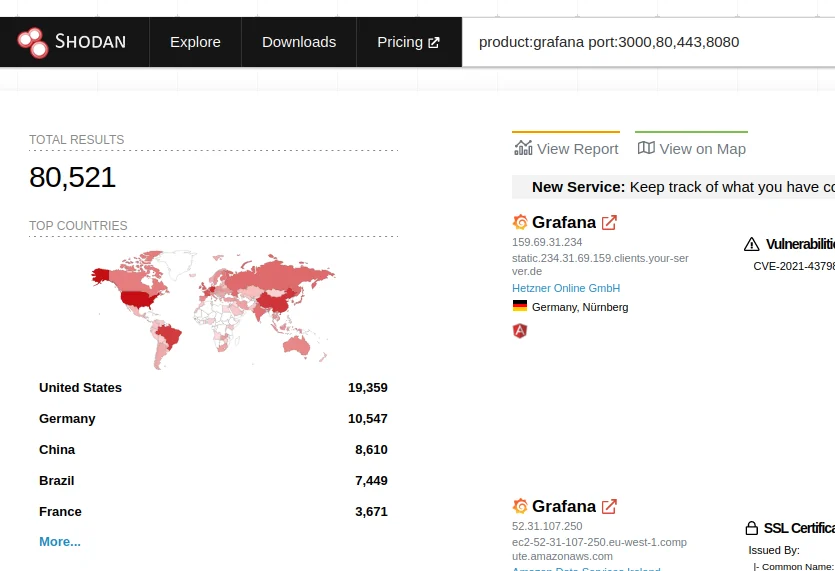
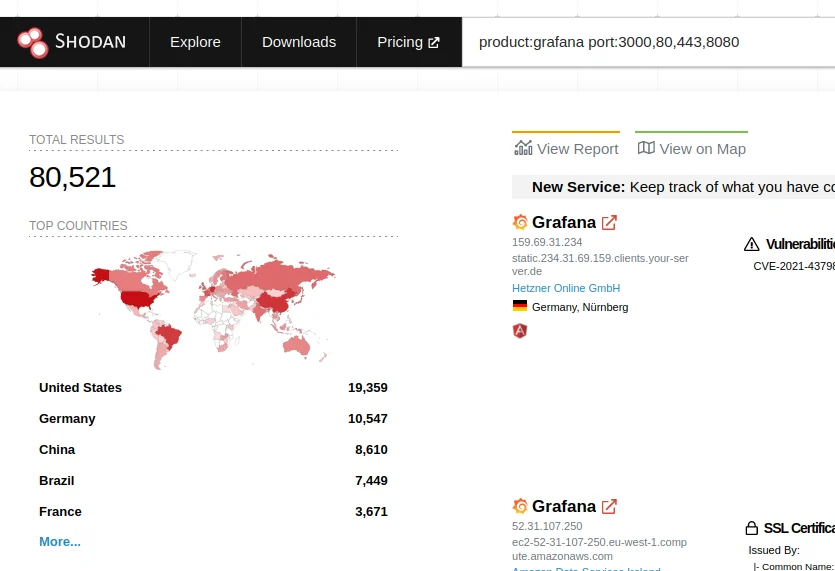
Дорки

shoot_shodan.png

  • Дорки (Shodan | Google)
    • Google Dorks
    • Shodan Dorks

Использование

  • Цели без / в конце. И без http:// или https://
    • Пример файла targets.txt
root@kitploit:~
target.com
example.com
foo.gov
xpto.com.de
root@kitploit:~

usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   show this help message and exit
  --file <hostnames.txt>       Input your target host lists
  --range <ip-start>,<ip-end>  Set range IP Eg.: 192.168.15.1,192.168.15.100
  --single <target>            Only one target
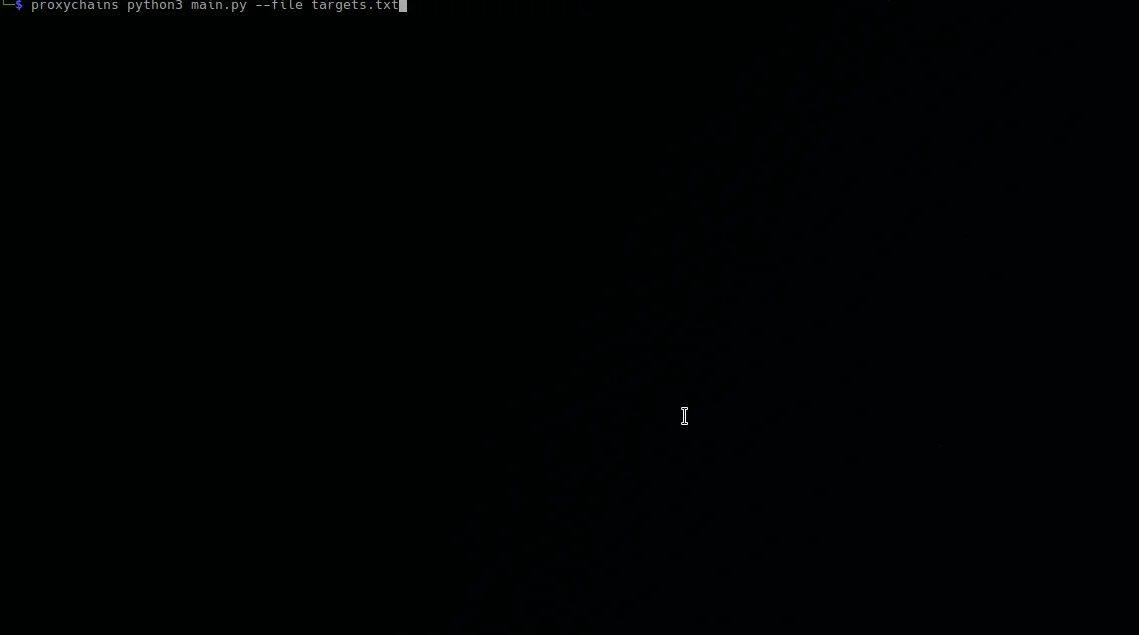
PoC

poc.gif

Возможности

  • Диапазон IP-адресов с помощью --range, напр.: python3 main.py --range 192.168.0.1,192.168.1.253
  • Список хостов с помощью --file, напр.: python3 main.py --file hostnames.txt
  • Проверка одной цели с помощью --single, напр.: python3 main.py --single example.com:3000

Ссылки

https://github.com/jas502n/Grafana-CVE-2021-43798

ОБРАТИТЕ ВНИМАНИЕ

root@kitploit:~
+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of this tool for attacking                      |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

Пока!
bye-rui.gif

Скачать инструмент