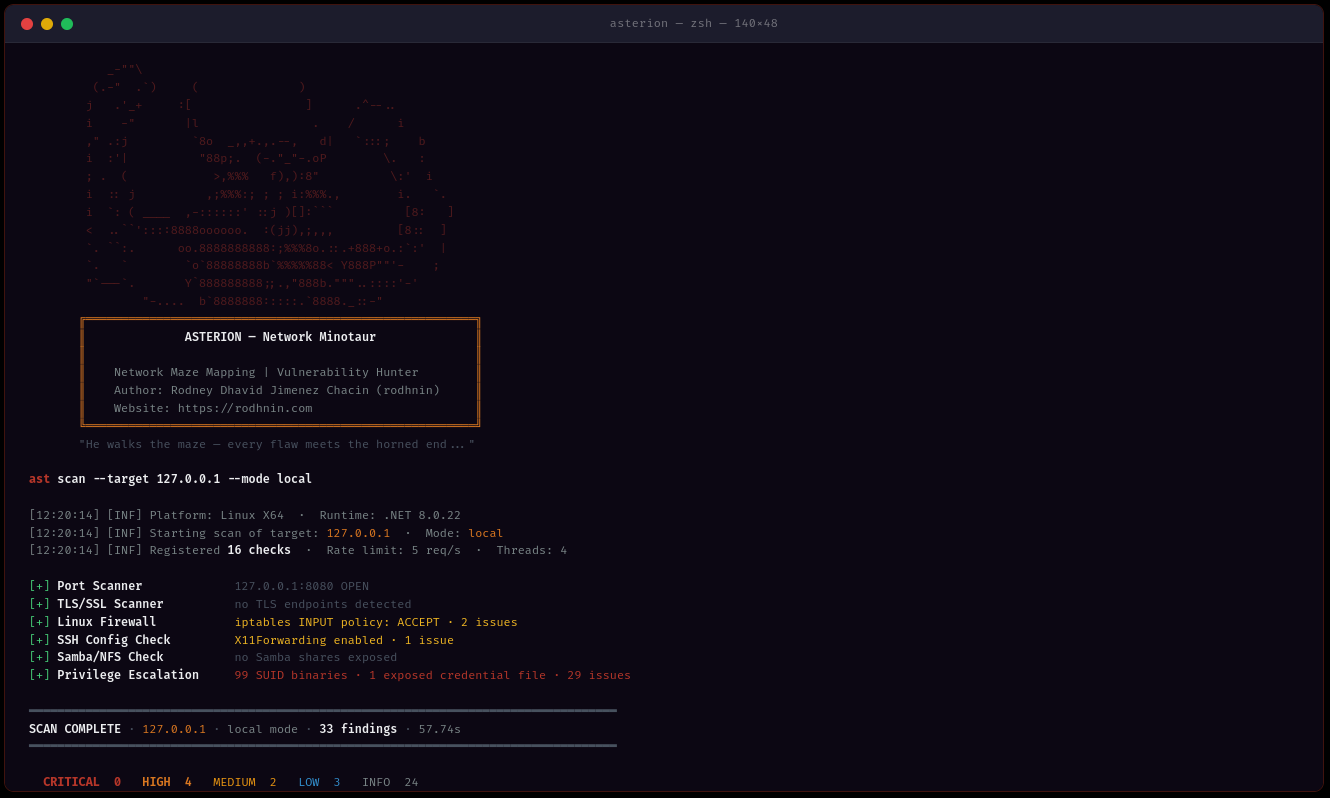

Аудитор безопасности сети и домена, сканирующий Windows Active Directory, системы Linux и сетевую инфраструктуру, с руководствами по усилению защиты на базе ИИ и профессиональной отчетностью.



Этичный аудитор сетевой безопасности — более 50 проверок SMB, RDP, LDAP, SSH, Kerberos и других протоколов, с анализом CVE на базе ИИ и сопоставлением с OWASP/CIS/NIST.
Быстрый старт · Документация · Docker · Возможности ИИ · Отметить на GitHub
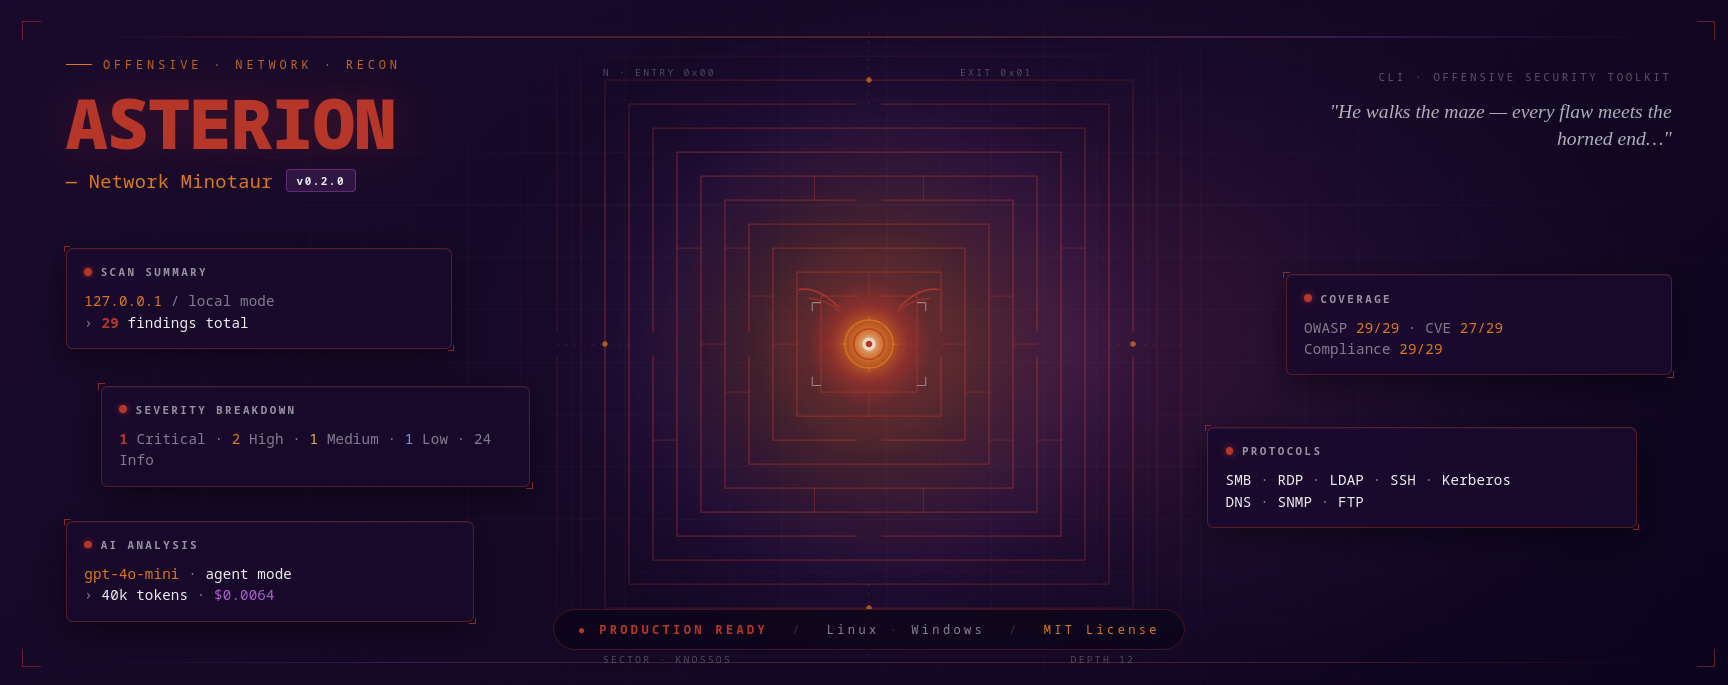
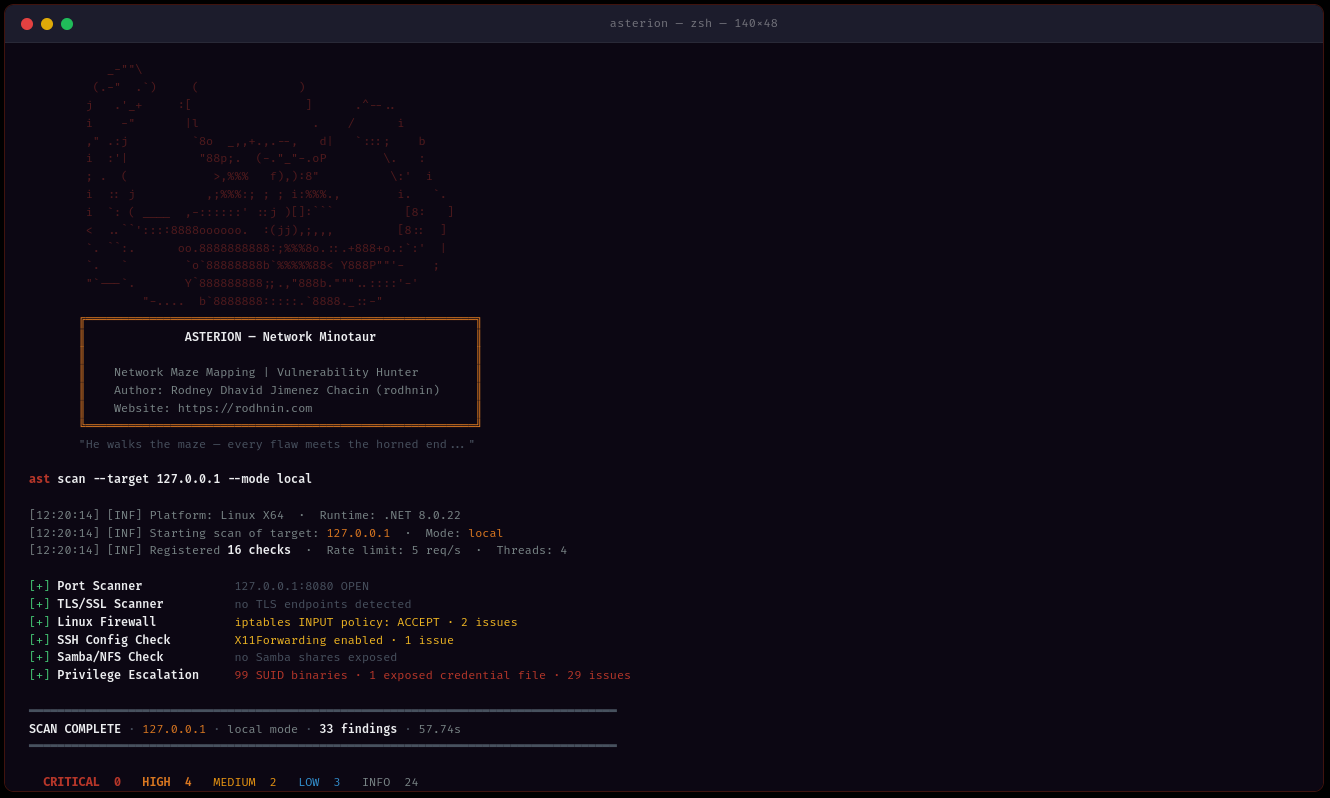
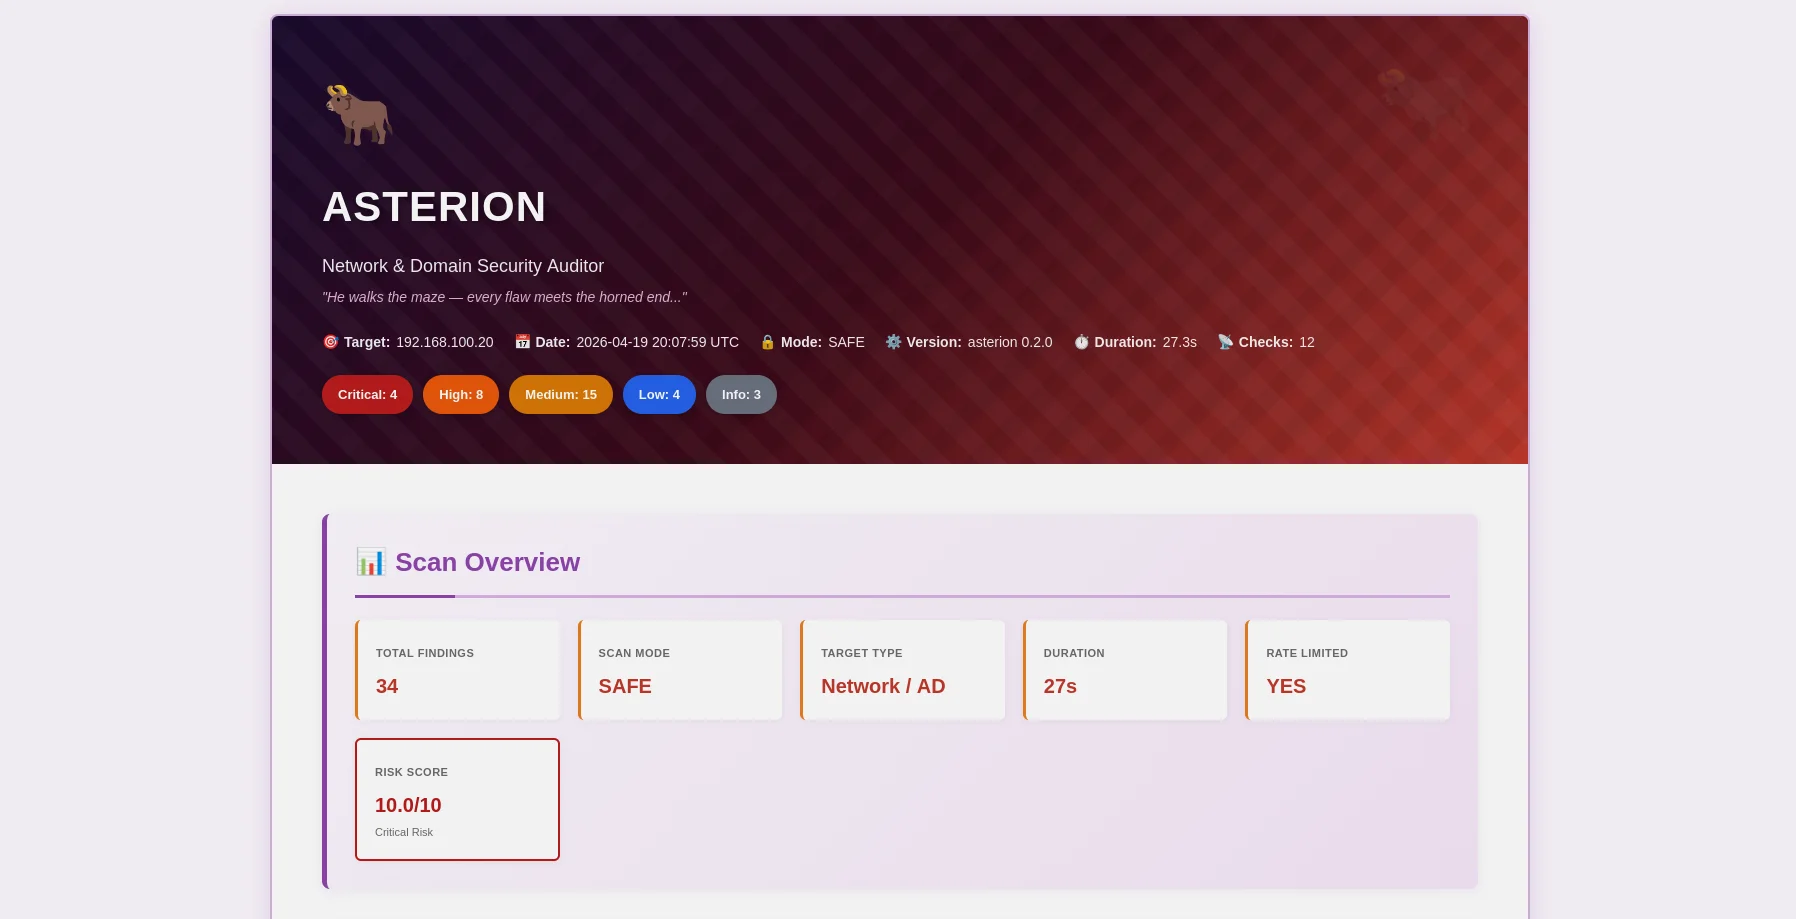
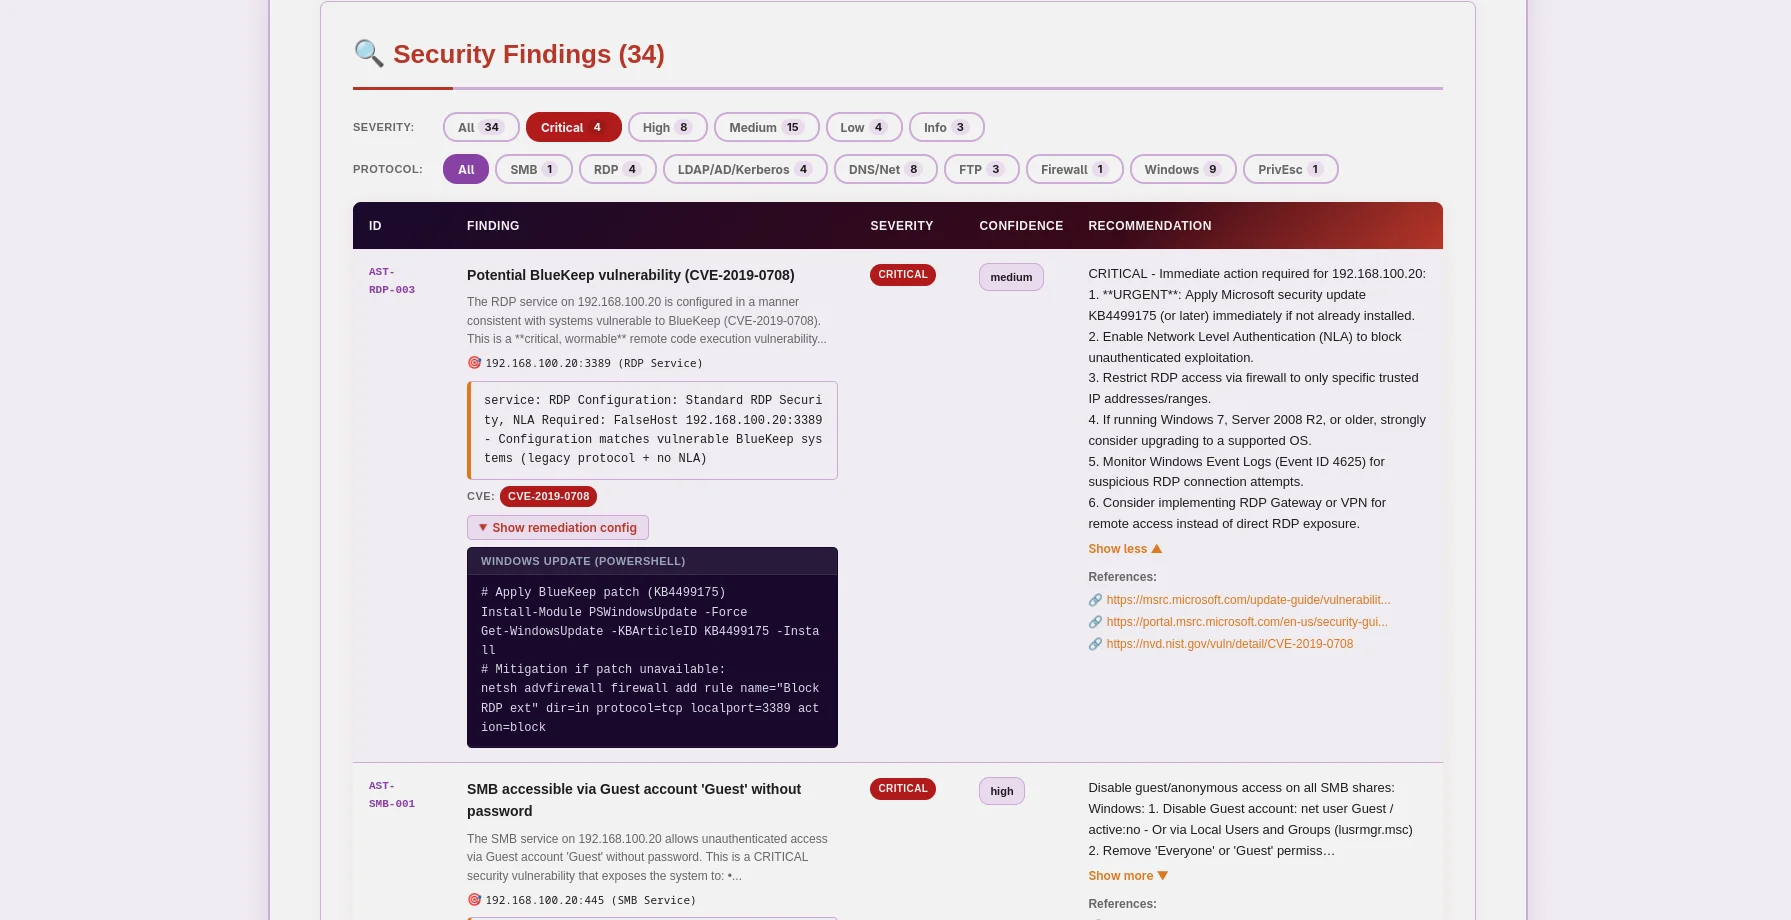
HTML-отчёт в стиле Минотавра — значки серьёзности, раскрываемые доказательства, рекомендации ИИ |
Отчёт в JSON — сопоставление OWASP/CIS/NIST/PCI, данные CVE, машиночитаемый |
Asterion — это готовый к эксплуатации аудитор сетевой и доменной безопасности, ставящий этику во главу угла. Разработанный для пентестеров, исследователей безопасности и корпоративных команд безопасности, он объединяет традиционное сканирование уязвимостей с передовым анализом на основе ИИ, предоставляя практические рекомендации для Windows Active Directory, Linux-систем и сетевой инфраструктуры.
| Категория проверок | Детали |
|---|---|
| SMB/CIFS Security | Anonymous shares, SMB signing, SMBv1 (EternalBlue), NTLMv1, writable shares |
| RDP Security | Network Level Authentication (NLA), encryption levels, exposed RDP |
| LDAP/Active Directory | Anonymous bind, LDAP signing, password policies, Kerberos pre-auth |
| Kerberos Security | AS-REP roasting, Kerberoasting, excessive ticket lifetime |
| SNMP | Default community strings, SNMPv1/v2c, write access |
| DNS/NetBIOS | Zone transfers (AXFR), LLMNR/NetBIOS poisoning, mDNS |
| Windows Systems | Firewall, Registry (UAC, LSA), services, privilege escalation |
| Linux Systems | iptables/nftables, SSH, Samba/NFS, SUID binaries, sudo misconfig |
ast scan --target 10.0.0.0/24 --output html
- **Многометодное обнаружение**: анализ протоколов SMB, RDP, LDAP, Kerberos, SSH, FTP, DNS, SNMP
- **Многопоточность**: параллельное сканирование с 1–20 рабочими потоками
- **Умное ограничение скорости**: настраиваемое регулирование запросов (1–20 запросов/с) для избежания обнаружения
- **Сбор доказательств**: сохранение общих ресурсов SMB, запросов LDAP, вывода PowerShell

### 🤖 Анализ на базе ИИ

Выберите поставщика ИИ в соответствии с вашими потребностями:

| Поставщик             | Наилучшее применение       | Скорость        | Стоимость       | Конфиденциальность |
| -------------------- | -------------------------- | --------------- | --------------- | ------------------ |
| **OpenAI GPT-4**     | Производственное качество  | ⚡ Быстро (40 с) | 💰 $0.30/скан   | 🔒 Стандартная     |
| **Anthropic Claude** | Ориентация на конфиденциальность | ⚡ Быстро (50 с) | 💰 $0.35/скан   | 🔒 Улучшенная      |
| **Ollama (Локально)**| Полная конфиденциальность  | 🐢 Медленно (30 мин) | 💰 Бесплатно    | 🔐 100% Офлайн     |

**Два режима анализа:**

- **Технический**: пошаговое исправление с командами PowerShell/GPO и фрагментами конфигураций
- **Руководящий**: краткие описания на простом языке для заинтересованных сторон и руководства

### 📊 Профессиональная отчетность

**Отчеты JSON** (машиночитаемые)```json
{
  "tool": "asterion",
  "version": "0.2.0",
  "target": "192.168.1.10",
  "riskScore": 10.0,
  "summary": {
    "critical": 3,
    "high": 8,
    "medium": 16,
    "low": 5,
    "info": 2
  },
  "findings": [
    {
      "id": "AST-SMB-003",
      "title": "SMBv1 protocol enabled (EternalBlue vector)",
      "severity": "high",
      "owasp": { "id": "A06", "name": "Vulnerable and Outdated Components" },
      "vulnerabilities": [
        {
          "cve_id": "CVE-2017-0143",
          "cvss_score": 9.8,
          "cwe_id": "CWE-119"
        }
      ],
      "cvss": 9.8
    }
  ],
  "attackChains": [...],
  "diff": { "refScanId": 41, "new": [...], "fixed": [...], "persisting": [...] }
}
HTML-отчеты (дружественные для человека)
Asterion обеспечивает соблюдение этичного взлома с помощью технологий. Агрессивное сканирование и анализ ИИ требуют подтверждения владения:```bash
ast consent generate --domain corp.local

