
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
opac-fast-automation — автоматизация для CVE-2025-65862 | Kitploit
Инструменты/GitHubGitHub/rimbadirgantara/opac-fast-automation
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеСтатьи и ИсследованияОбучение и Образование
GitHubrimbadirgantara/opac-fast-automation

opac-fast-automation

автоматизация для CVE-2025-65862

Репозиторий
285 месяцев назадЕщё не проверено
Поделиться

CVE-2025-65862 — Документация, анализ и инструмент автоматизации (только для исследовательских целей)

⚠️ Этическое и правовое предупреждение Все материалы в этом репозитории предоставлены исключительно для:

  • исследований в области безопасности,
  • обучения,
  • анализа уязвимостей,
  • и тестирования в среде, которая принадлежит вам или на которую получено явное разрешение.

Эксплуатация, злоупотребление багом или загрузка вредоносных файлов на сторонние серверы без разрешения является незаконным действием и нарушает законодательство Индонезии (UU ITE), а также международное право.
Автор не несёт ответственности за неправомерное использование описанных инструментов или техник.


📌 Краткое описание CVE-2025-65862

  • CVE ID : CVE-2025-65862
  • Затронутый продукт : SLiMS Bulian v9.7.2
  • Классификация : Произвольная загрузка файлов → Удалённое выполнение кода (RCE)
  • Степень серьёзности : Средняя
  • Источник публичного исследования :
    https://medium.com/@xpl0dec/zeroday-slims9-bulian-v9-7-2-arbitrary-file-write-to-rce-6a458ad7960f

🧩 В чём проблема?

В SLiMS Bulian 9.7.2 существует неправильная конфигурация при загрузке пользователем (с слабыми учётными данными) ZIP-архива плагина.

Схема работы:

  1. Приложение принимает загрузку ZIP-файла.
  2. Система выполняет автоматическое извлечение.
  3. Извлечённые файлы помещаются в: /plugins/
  4. Все файлы внутри ZIP извлекаются, включая файлы .php.
  5. Если ZIP содержит файл-бэкдор, например:
    └── myplugin/
    └── shell.php
    
    Тогда файл становится доступен по адресу: /plugins/myplugin/shell.php
  6. Это может привести к произвольной загрузке файлов → удалённому выполнению кода, если пользователь использует слабую комбинацию учётных данных.

🔍 Индикаторы компрометации (IOC)

Если вы управляете SLiMS, обратите внимание на следующее:

  • Подозрительная папка в /plugins/
  • Посторонние PHP-файлы внутри папки плагина
  • Журналы загрузки плагинов от учётной записи с слабым паролем
  • Необычная файловая активность после загрузки .zip-файла
  • Подозрительные запросы по адресу: /plugins/<имя-плагина>/something.php

🛡️ Меры по смягчению угрозы и рекомендации

  1. Обновите SLiMS до последней версии или примените доступные патчи безопасности.
  2. Смените пароль администратора/пользователя на надёжный (согласно правилам CISA.gov).
  3. Отключите загрузку плагинов, если они не используются.
  4. Мониторьте каталог /plugins/ и удаляйте неизвестные файлы.
  5. Проверьте журналы администратора на предмет несанкционированных загрузок.
  6. Изолируйте систему, если подозреваете компрометацию.
  7. Восстановитесь из резервной копии, созданной до инцидента.

⚙️ Документация скрипта автоматизации

Данный скрипт предназначен для:

  • автоматизации тестирования неправильной конфигурации CVE-2025-65862,
  • проверки уязвимости конкретного экземпляра SLiMS,
  • загрузки ZIP-архива плагина, содержащего полезную нагрузку для исследований.

🎛️ Аргументы

ФлагФункция
-lПуть к файлу со списком целевых SLiMS
-fZIP-архив плагина для тестирования (содержит исследовательскую нагрузку/бэкдор)
-oСохранение результата

▶️ Пример использования

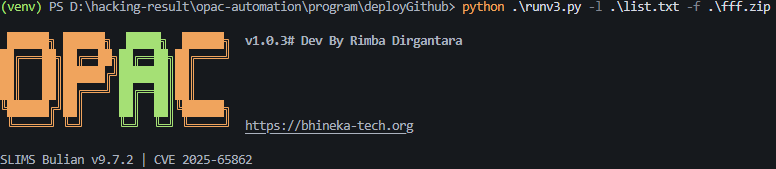
Penggunaan


📦 Зависимости

Установите следующие библиотеки перед запуском инструмента: pip install httpx beautifulsoup4 urllib3

Встроенные библиотеки Python (установка не требуется):

  • argparse
  • random
  • datetime
  • time
  • os
  • re
  • concurrent.futures

🔐 Лицензия

Данный репозиторий распространяется под лицензией Proprietary — All Rights Reserved
с целью предотвратить неправомерное использование исследовательского инструмента третьими лицами.

Вам запрещается:

  • распространять,
  • модифицировать,
  • продавать данный инструмент без разрешения автора.

📝 Заключение

Этот репозиторий создан для документирования уязвимости, технического анализа и разработки инструментов тестирования.
Используйте этично и профессионально.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →