

MCP-сервер тестирования на проникновение на базе ИИ
«В японской мифологии Тэнгу — свирепый горный дух, мастер стратегии, воин и наставник самураев. В кибербезопасности он ведёт вас через каждый этап охоты.»
От разведки до отчёта — ИИ-ассистированный пентест одной командой.


Tengu — это MCP-сервер, который превращает Claude в копайлота для тестирования на проникновение. Он управляет 80 инструментами безопасности — от Nmap до Metasploit — со встроенными механизмами безопасности, ведением журнала аудита и профессиональным формированием отчётов.
Используйте Claude как интерактивного копайлота пентеста — вы направляете вовлечение, а Claude подбирает правильные инструменты и автоматически объединяет их в цепочку.
git clone https://github.com/rfunix/tengu.git && cd tengu make docker-build make docker-up
Подключите Claude Code к запущенному серверу:```bash
claude mcp add --transport sse tengu http://localhost:8000/sse
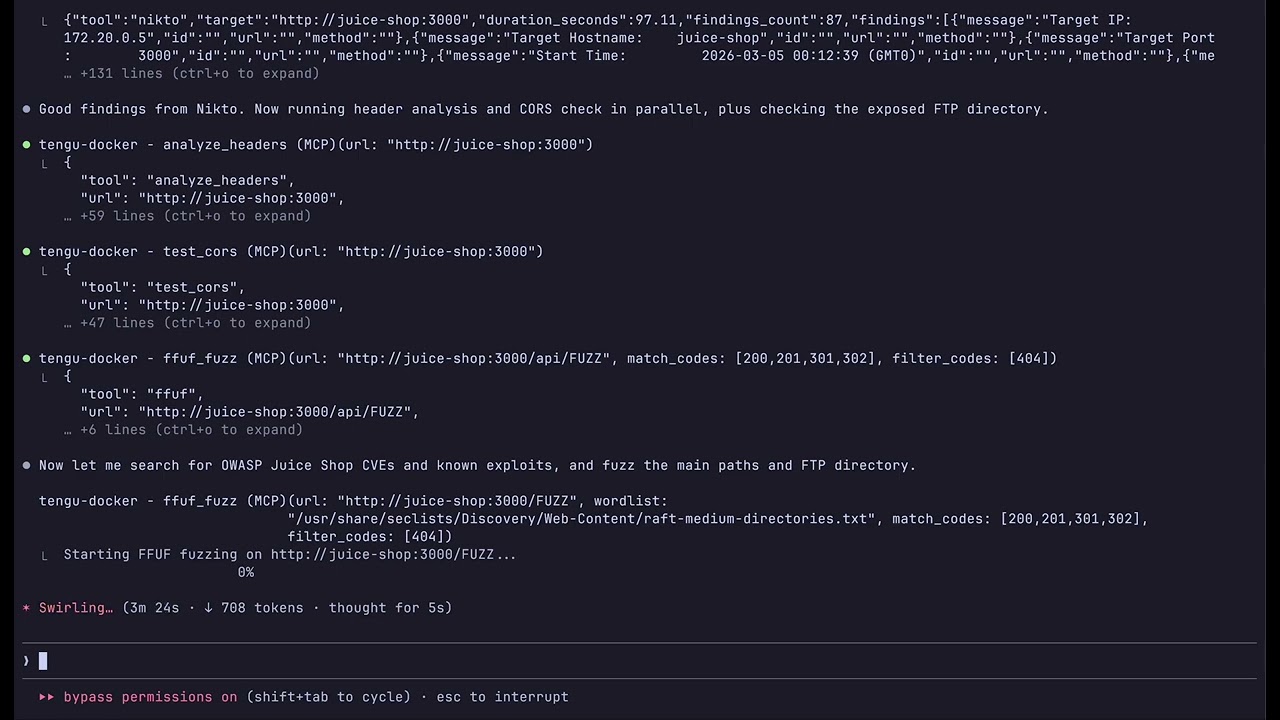
Затем попросите Claude: Do a full pentest on http://192.168.1.100
Claude chains tools automatically: validate_target → whatweb → nmap → nikto →
nuclei → sqlmap → correlate_findings → generate_report
| Команда | Что запускает |
|---|---|
make docker-up | Сервер Tengu MCP (:8000) |
make docker-lab | + Juice Shop, DVWA (безопасные цели для практики) |
make docker-pentest | + Metasploit, OWASP ZAP (реальные цели) |
make docker-full | + Metasploit, ZAP и лабораторные цели |
Сканируйте пользовательские цели без редактирования файлов:```bash TENGU_ALLOWED_HOSTS="192.168.1.0/24,10.0.0.0/8" make docker-up
### Image Tiers

Choose the right size for your use case:

| Tier | Size | MCP Tools | Use case |
|------|------|-----------|----------|
| `minimal` | ~480MB | 17 | Lightweight analysis, CVE research, reporting |
| `core` | ~7GB | 47 | Full pentest toolkit (default) |
| `full` | ~8GB | 80 | Everything + AD, wireless, stealth/OPSEC |```bash
TENGU_TIER=minimal make docker-build   # lightweight
TENGU_TIER=core    make docker-build   # default
TENGU_TIER=full    make docker-build   # everything
Все уровни включают все 35 промптов и 20 ресурсов — различаются только бинарные инструменты.
Предварительные требования: Python 3.12+, uv, Kali Linux (рекомендуется)```bash
git clone https://github.com/rfunix/tengu.git && cd tengu
uv sync
make install-tools
uv run tengu
Подключить Claude Code:```bash
claude mcp add --scope user tengu -- uv run --directory /path/to/tengu tengu
Настройте разрешённые цели в tengu.toml:```toml
[targets]
allowed_hosts = ["192.168.1.0/24", "example.com"]
Для Claude Desktop, удаленной настройки VM/SSE и расширенных конфигураций смотрите [docs/deployment-guide.md](https://github.com/rfunix/tengu/blob/main/docs/deployment-guide.md).

</details>

### Справочник по конфигурации```toml
[targets]
# REQUIRED: Only these hosts will be scanned
allowed_hosts = ["192.168.1.0/24", "example.com"]
blocked_hosts = []  # Always blocked, even if in allowed_hosts

[stealth]
enabled = false  # Route traffic through Tor/proxy

[stealth.proxy]
enabled = false
type = "socks5h"
host = "127.0.0.1"
port = 9050

[osint]
shodan_api_key = ""  # Required for shodan_lookup

[tools.defaults]
scan_timeout = 300   # seconds
См. docs/configuration-reference.md для получения полной справки.
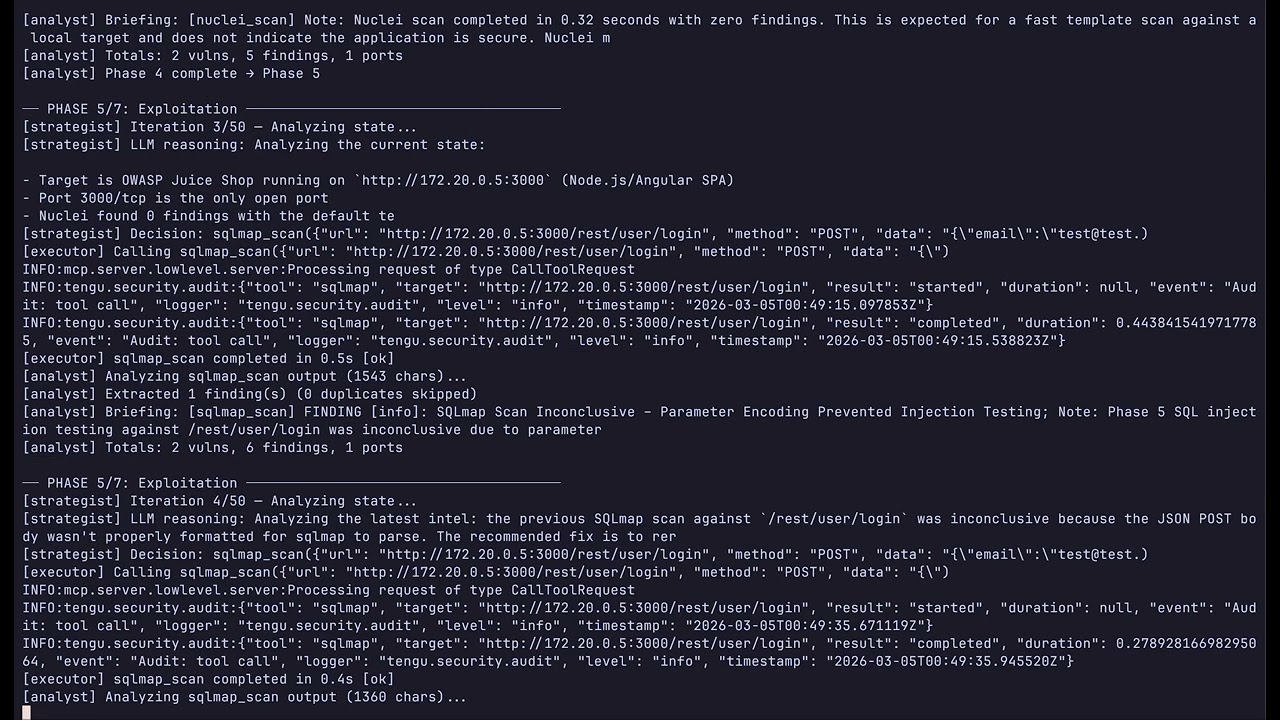
Проведите полностью автономный пентест без ручного вызова инструментов. Агент использует Claude в качестве стратегического мозга и Tengu в качестве набора инструментов для выполнения, следуя методологии PTES от разведки до отчёта.
cp .env.example .env
**Лабораторные цели (Juice Shop, DVWA):**```bash
make docker-lab
make docker-agent          # default model (sonnet)
make docker-agent-haiku    # cheaper — claude-haiku-4-5, max_tokens=1024
make docker-agent-sonnet   # balanced — claude-sonnet-4-6, max_tokens=4096
Реальные пентесты (Tengu + MSF + ZAP, без лабораторных контейнеров):```bash make docker-pentest make docker-agent
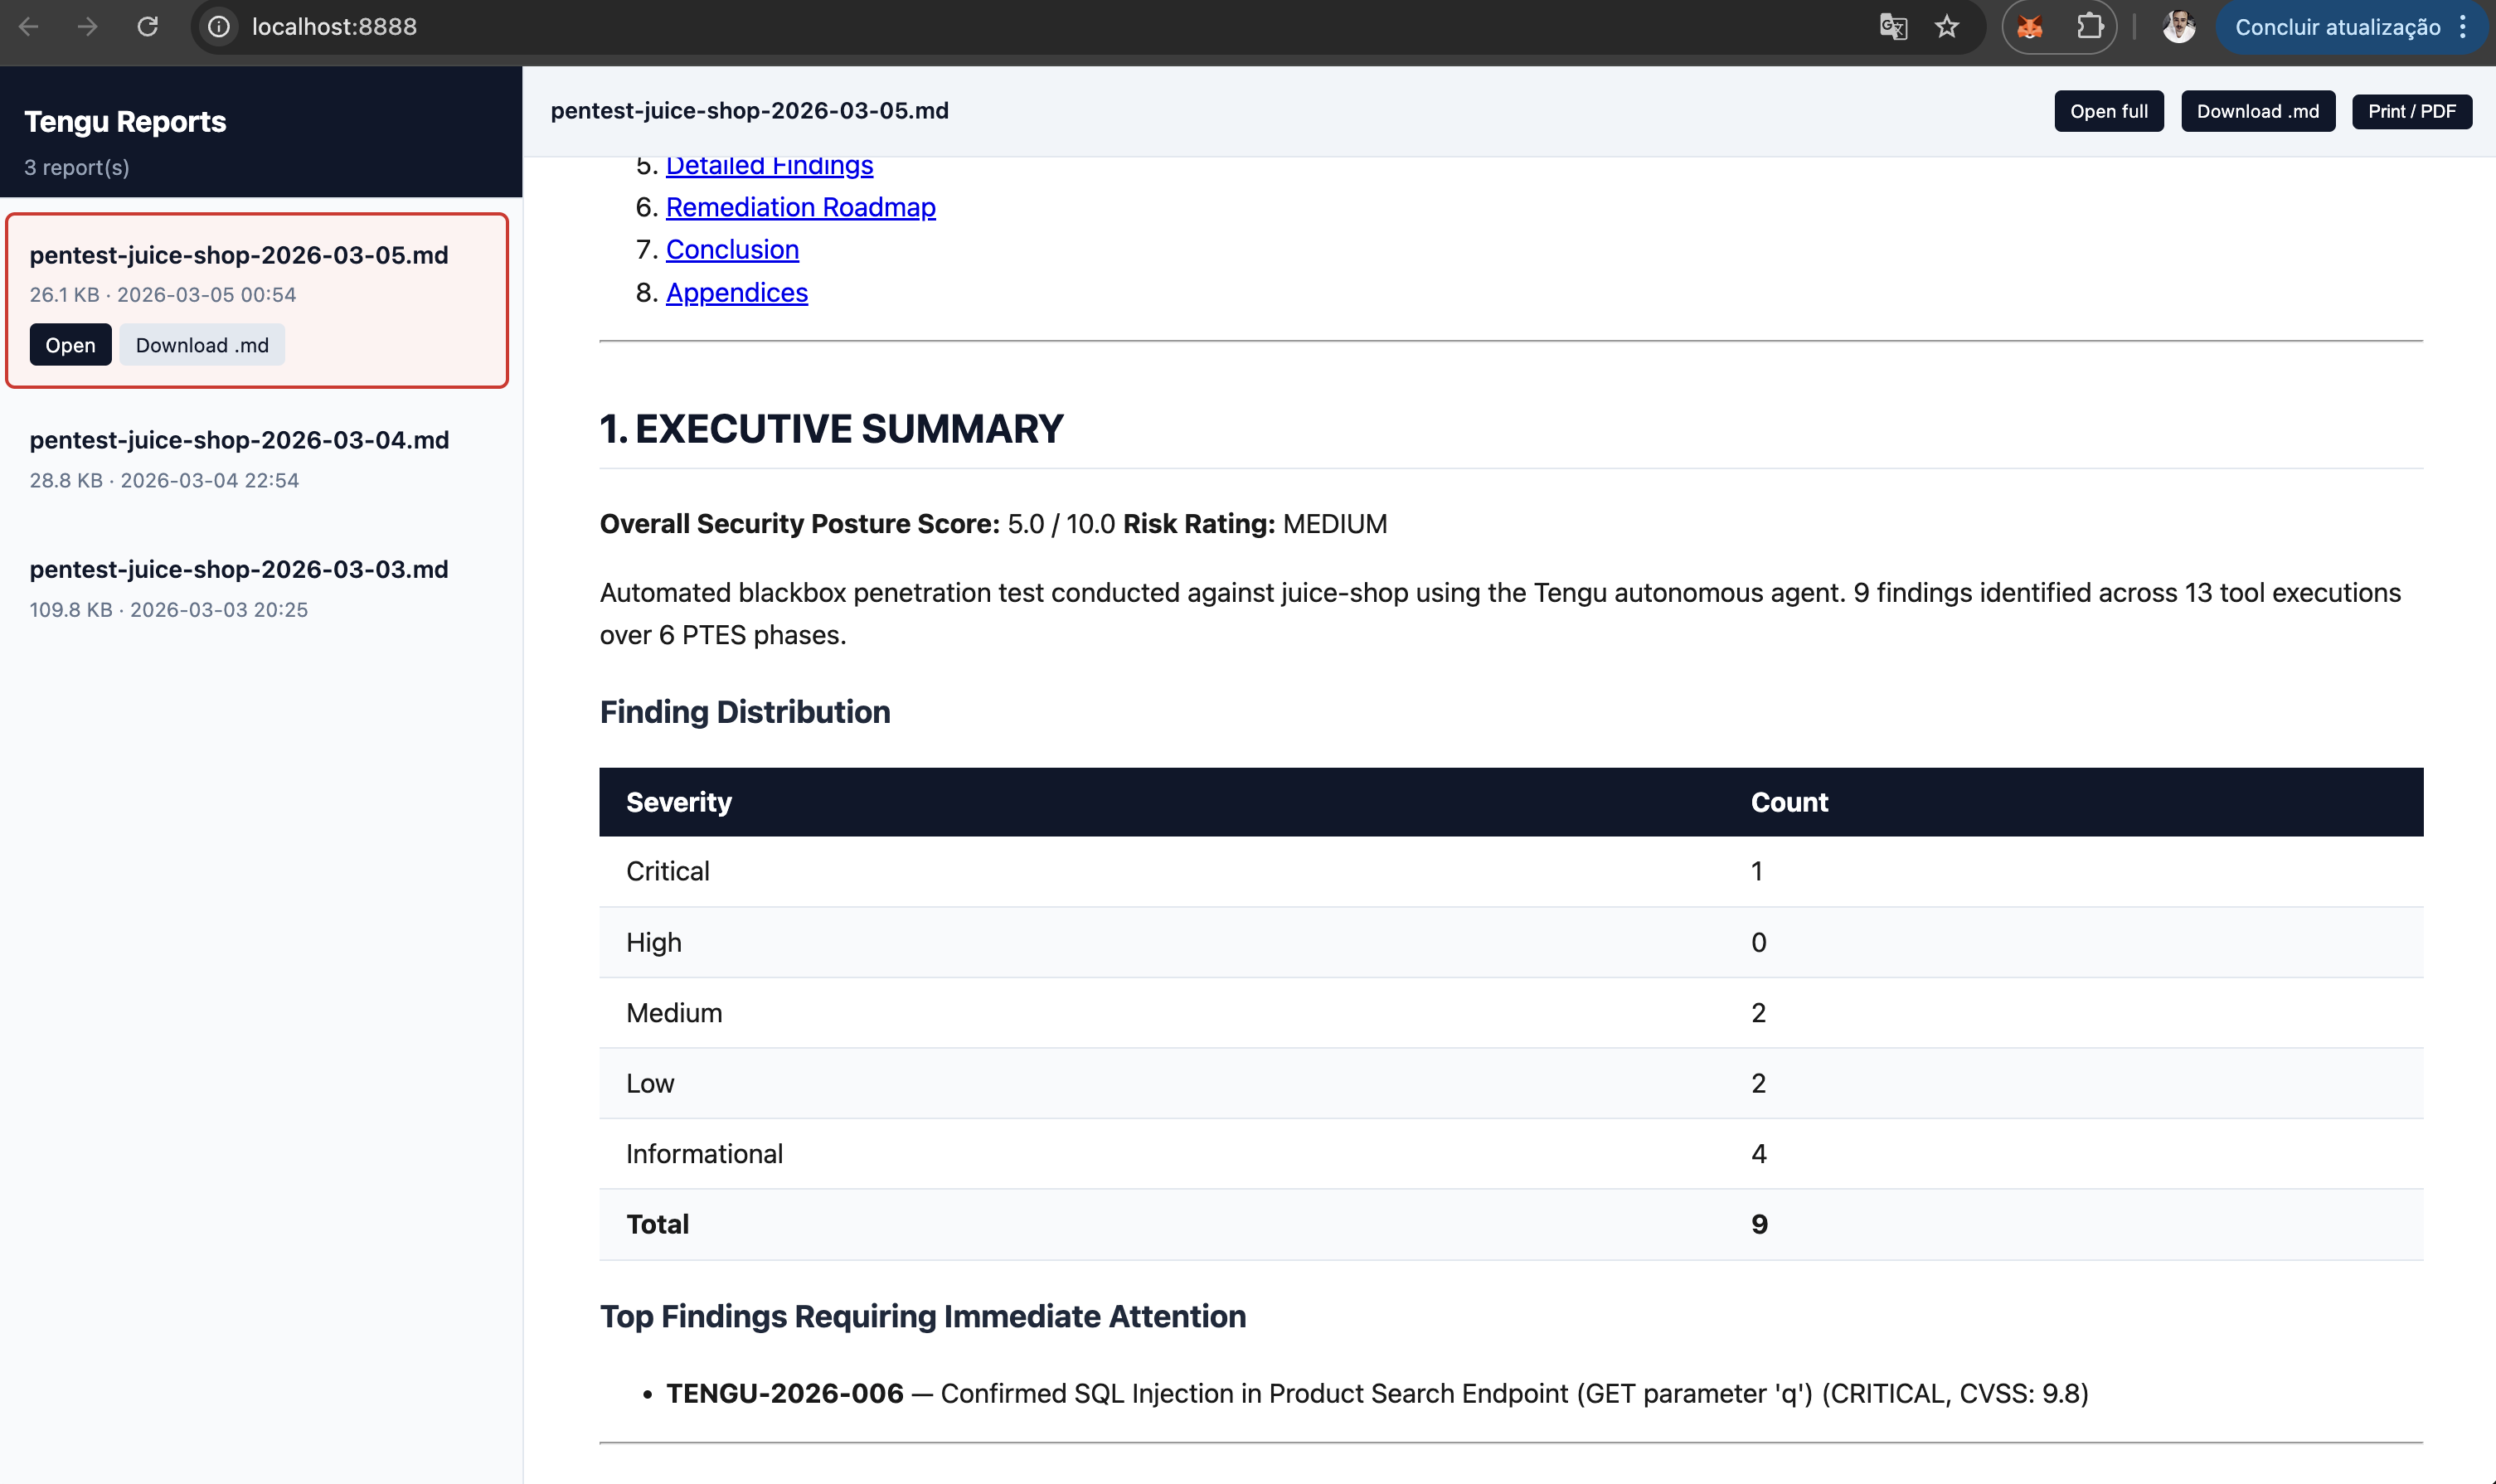
**Просмотр отчетов в браузере:**```bash
make docker-report-view          # http://localhost:8888 — styled HTML, all reports
make docker-report-browse        # same, auto-opens browser
REPORT_PORT=9999 make docker-report-view   # custom port
Без Docker:```bash uv sync --extra agent python autonomous_tengu.py 192.168.1.100 --scope 192.168.1.0/24 --type blackbox
python autonomous_tengu.py 192.168.1.100 --model claude-haiku-4-5 --max-tokens 1024 --timeout 30
**Контроль стоимости** — три переменные окружения / флаги CLI:
