
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
C3 — Custom Command and Control (C3). Фреймворк для быстрого прототипирования собственных C2-каналов, который также обеспечивает интеграцию с существующими инструментами наступательной безопасности. | Kitploit
Инструменты/GitHubGitHub/reverseclabs/c3
Фреймворки для пентестаФреймворки для эксплойтовОбход IDS/IPSЛатеральное перемещениеПост-эксплуатацияСетевая безопасностьКомандование и УправлениеRed TeamingРазработка Полезной Нагрузки
GitHubreverseclabs/c3

C3

Custom Command and Control (C3). Фреймворк для быстрого прототипирования собственных C2-каналов, который также обеспечивает интеграцию с существующими инструментами наступательной безопасности.

1.8k291178 месяцев назадПроверено Kitploit
Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

C3

C3

Build C3 (MSVC)/badge.svg?branch=master)

Build C3 (Clang)/badge.svg?branch=master)

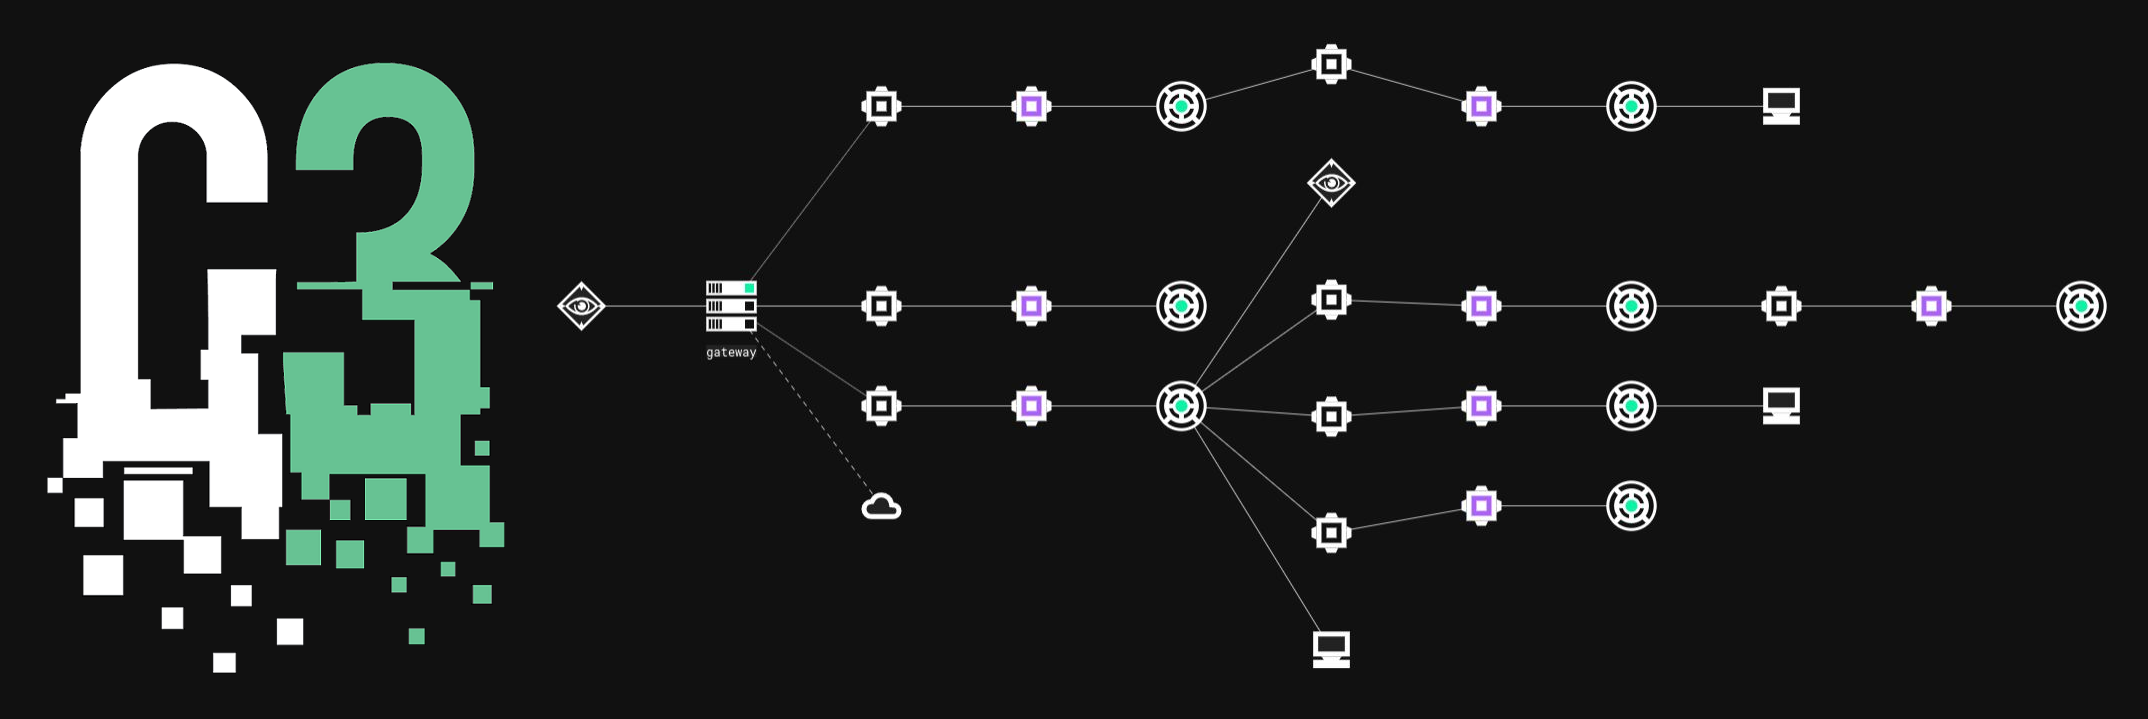
C3 (Custom Command and Control) — это инструмент, который позволяет Red Teams быстро разрабатывать и использовать эзотерические каналы управления и контроля (C2). Это фреймворк, расширяющий другие инструменты Red Team, такие как коммерческий продукт Cobalt Strike (CS), через ExternalC2, поддержка которого включена в релиз. Он позволяет Red Team сосредоточиться только на том канале C2, который они хотят реализовать, полагаясь на надёжность C3 и инструментов CS для всего остального. Такая эффективность и надёжность позволяют Red Teams безопасно работать в критически важных клиентских средах (обеспечивая профессиональный уровень стабильности и безопасности), а также проводить безопасные эксперименты и быстро разворачивать адаптированные тактики, техники и процедуры (TTP). Таким образом, это даёт Red Teams возможность эмулировать и имитировать адаптивного реального злоумышленника.

Использование

Подробное руководство см. в этой записи блога.

Руководство по участию в разработке (как разрабатывать каналы) см. на этой странице.

Поддерживаемые каналы

Внешние каналы

Название каналаАвтор
Mattermost@mariuszbit
Asana@tvgdb2
GitHub@sunn_y_k
Dropbox@adm1nPanda
Cisco WebEx Teams@tvgdb2
JIRA
Discord
GoogleDrive
Slack
EWS Tasks
OneDrive 365 Rest File (non functional)
OneDrive 365 Rest Task (non functional)

Внутренние каналы

СлужбаАвтор
MSSQL@checkymander
UNC Share File
LDAP
Printer Jobs

Обнаружение

  • Охота за C3 (релизный блог)
  • Основы обнаружения атак: лабораторная работа по C2 и эксфильтрации — Dropbox
  • Основы обнаружения атак: лабораторная работа по обнаружению и горизонтальному перемещению — UNC Share File
  • Использование и обнаружение C2-пивотинга через принтер
  • Black Hat USA 2021 — «Я хакер, вытащите меня отсюда!»: разрушение сетевой сегрегации с помощью эзотерических каналов управления и контроля
  • В погоне за уклоняющимся кастомным C2 — Guide M — ROOTCON
  • YARA-правило — использование рефлективной DLL в C3
  • Sigma-правило — запуск DLL C3
  • Relay Rumbler — парсер конфигурации бинарных файлов ретранслятора C3

Глоссарий

Наиболее часто используемые термины в C3:

Скачать инструмент