
 reverseclabs/awspx
Графовый инструмент для визуализации действующих прав доступа и взаимосвязей ресурсов в среде AWS.


auspex [ˈau̯s.pɛks] существительное: авгур Древнего Рима, особенно тот, кто толковал знамения, полученные из наблюдения за птицами.


awspx — это инструмент на основе графов для визуализации эффективного доступа и взаимосвязей ресурсов в AWS. Он разрешает информацию о политиках, чтобы определить, какие действия влияют на какие ресурсы, учитывая, как эти действия могут быть скомбинированы для создания путей атак. В отличие от таких инструментов, как Bloodhound, awspx требует разрешений для работы — ожидается, что он не будет полезен в случаях, когда эти привилегии не были предоставлены.
Для получения дополнительной информации посетите awspx Wiki
Для подробных инструкций по установке, использованию и ответов на часто задаваемые вопросы см. разделы: Setup; Data Collection и Exploration; и FAQs, соответственно.
awspx может быть установлен в Linux или macOS. В каждом случае требуется Docker.
git clone https://github.com/FSecureLABS/awspx.git
INSTALLcd awspx && ./INSTALL
awspx состоит из двух основных компонентов: сборщика (ingestor), который собирает данные об аккаунте AWS; и веб-интерфейса, который позволяет их исследовать.
Запустите сборщик (ingestor) для выбранного аккаунта. Вам будет предложено ввести учетные данные.
awspx ingest
ИЛИ при желании пропустите этот шаг и вместо этого загрузите образец набора данных.
awspx db --load-zip sample.zip
awspx attacks
Перейдите в веб-интерфейс — по умолчанию http://localhost — и исследуйте это окружение.
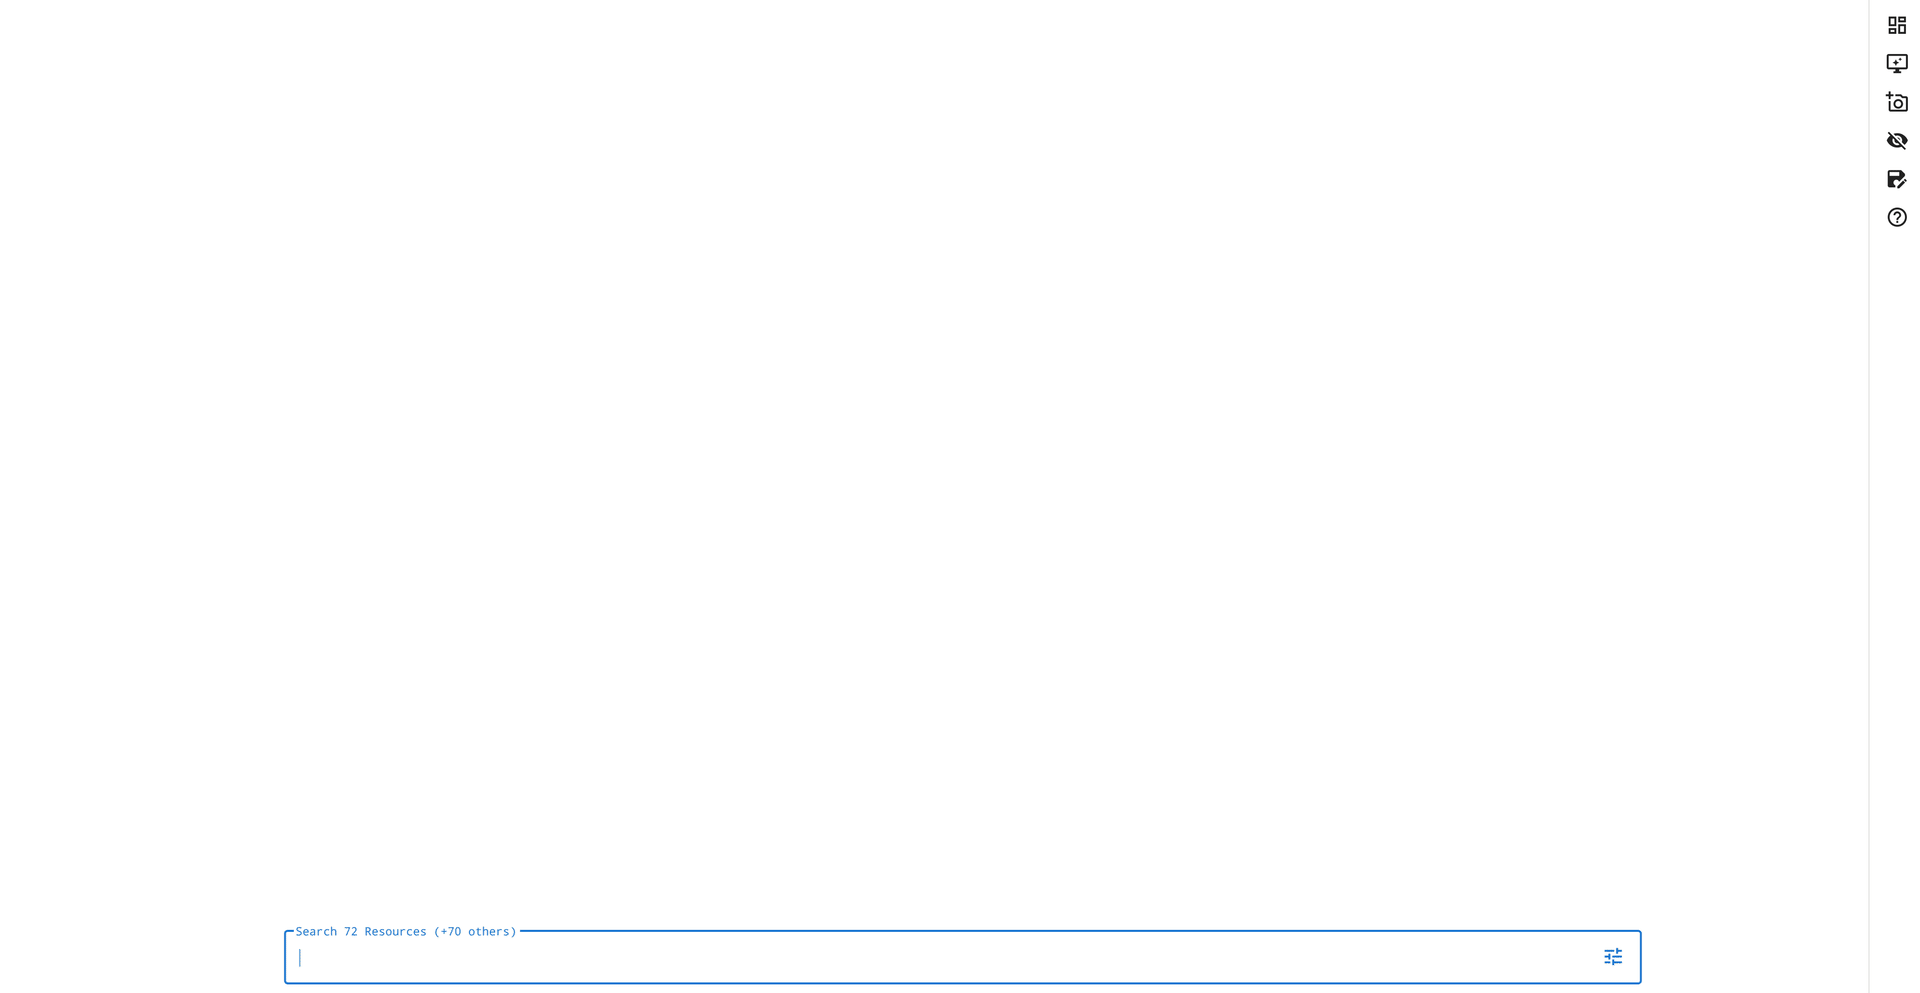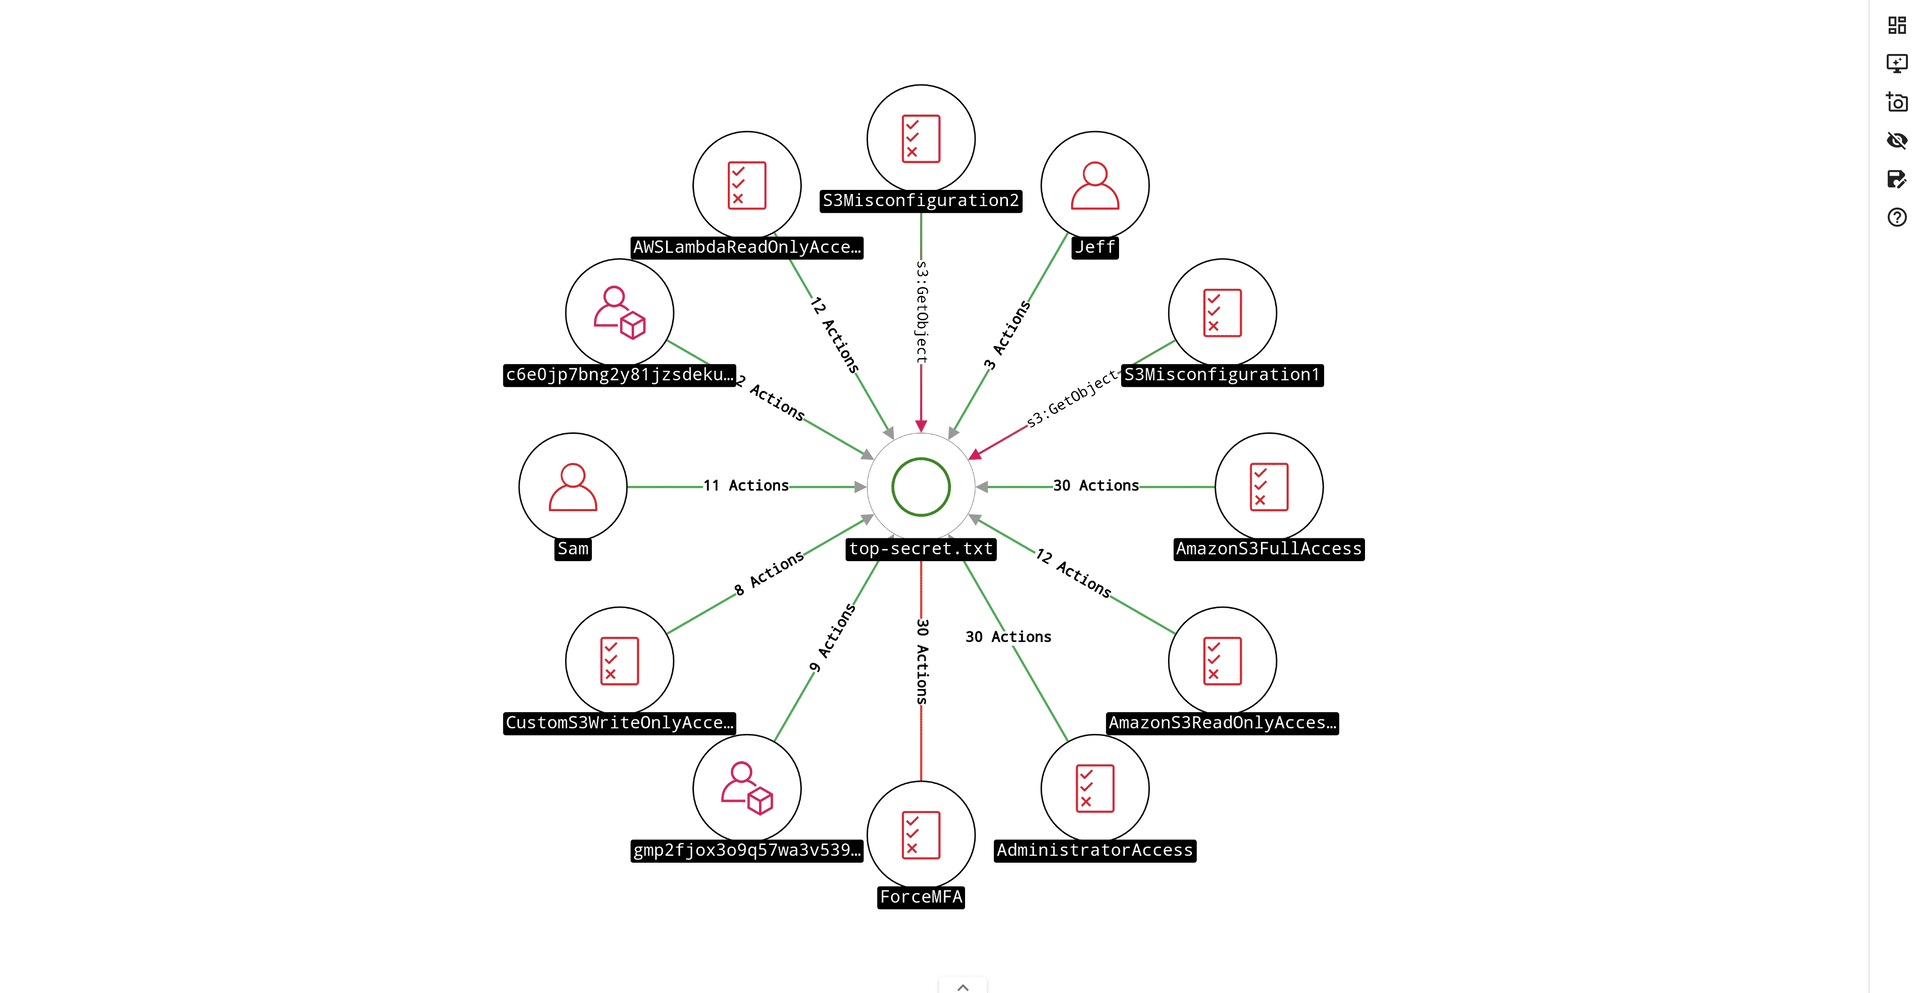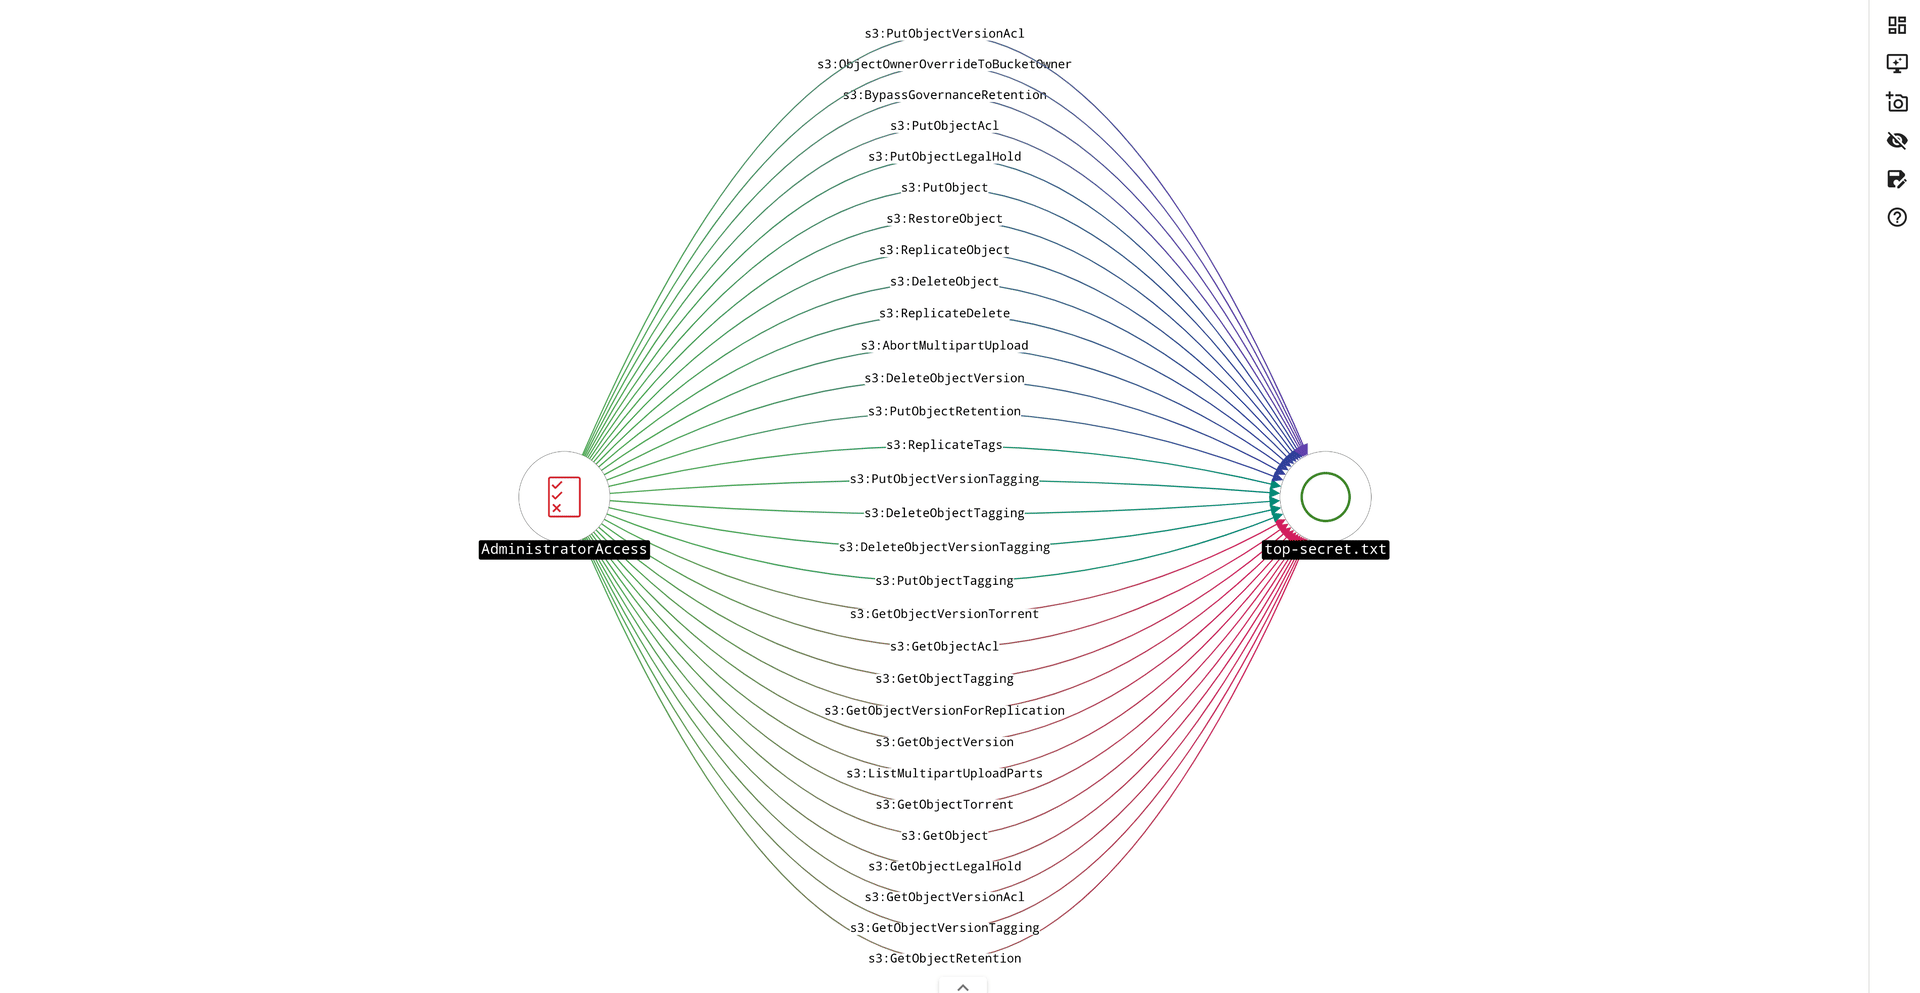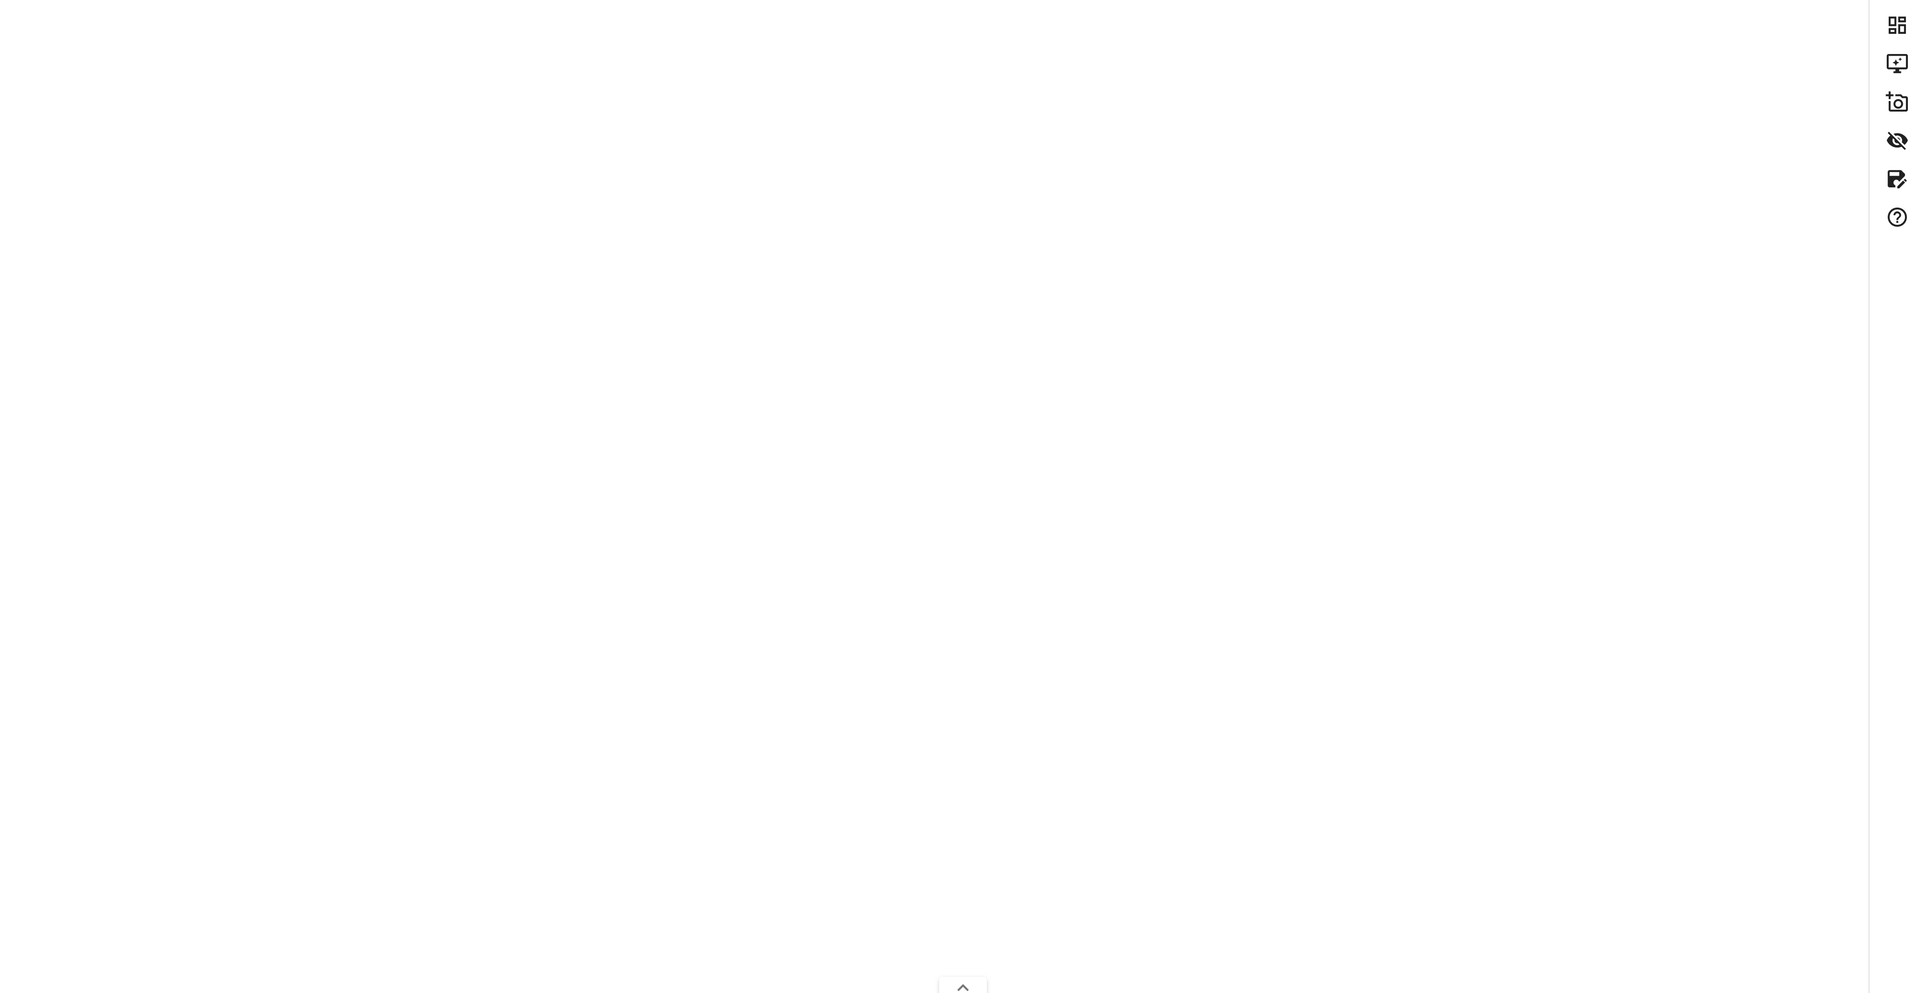
Этот проект находится на ранней стадии, и ещё многое можно сделать. Будь то отправка исправления, выявление ошибок, предложение улучшений, создание или обновление документации, рефакторинг кода или даже расширение этого списка — любой вклад полезен и приветствуется. Пожалуйста, не стесняйтесь полагаться на своё мнение и делайте то, что, по вашему мнению, принесёт наибольшую пользу сообществу.
См. Contributing для получения дополнительной информации.
awspx — это инструмент на основе графов для визуализации эффективного доступа и взаимосвязей ресурсов в AWS. (C) 2018-2020 F-SECURE.
Эта программа является свободным программным обеспечением: вы можете распространять и/или изменять её в соответствии с условиями Стандартной общественной лицензии GNU, опубликованной Free Software Foundation, версии 3 или (по вашему выбору) любой более поздней версии.
Эта программа распространяется в надежде, что она будет полезной, но БЕЗ КАКИХ-ЛИБО ГАРАНТИЙ; даже без подразумеваемых гарантий КОММЕРЧЕСКОЙ ЦЕННОСТИ или ПРИГОДНОСТИ ДЛЯ ОПРЕДЕЛЕННОЙ ЦЕЛИ. Подробнее см. GNU General Public License.
Вы должны были получить копию GNU General Public License вместе с этой программой. Если нет, см. https://www.gnu.org/licenses/.







