 redr0nin/cve-2026-63563
Неавторизованная модификация адресной книги на многофункциональных принтерах Sharp MX/BP

Консультация производителя: Sharp Product Security Advisory 2026-004 (опубликовано 31 июля 2026 г.)
Многофункциональные принтеры серий Sharp MX/BP предоставляют доступ к адресной книге через веб-интерфейс устройства без требования аутентификации в конфигурации по умолчанию. Удалённый неавторизованный злоумышленник может просматривать и изменять настроенные места назначения сканирования, такие как сетевая папка SMB, FTP, Desktop и E-mail, не зная и не заменяя сохранённые учётные данные.
Существуют два основных вектора атаки, вытекающих из этого:
Оба вектора проистекают из одной первопричины: защита паролем веб-страницы устройства не применяется в поставляемой конфигурации.
Подтверждено в ходе тестирования: MX-3071, MX-M3070, BP-70C45. Поведение выглядело одинаково последовательным для моделей MX и BP в целом. В консультации Sharp указан полный список затронутых моделей и прошивок.
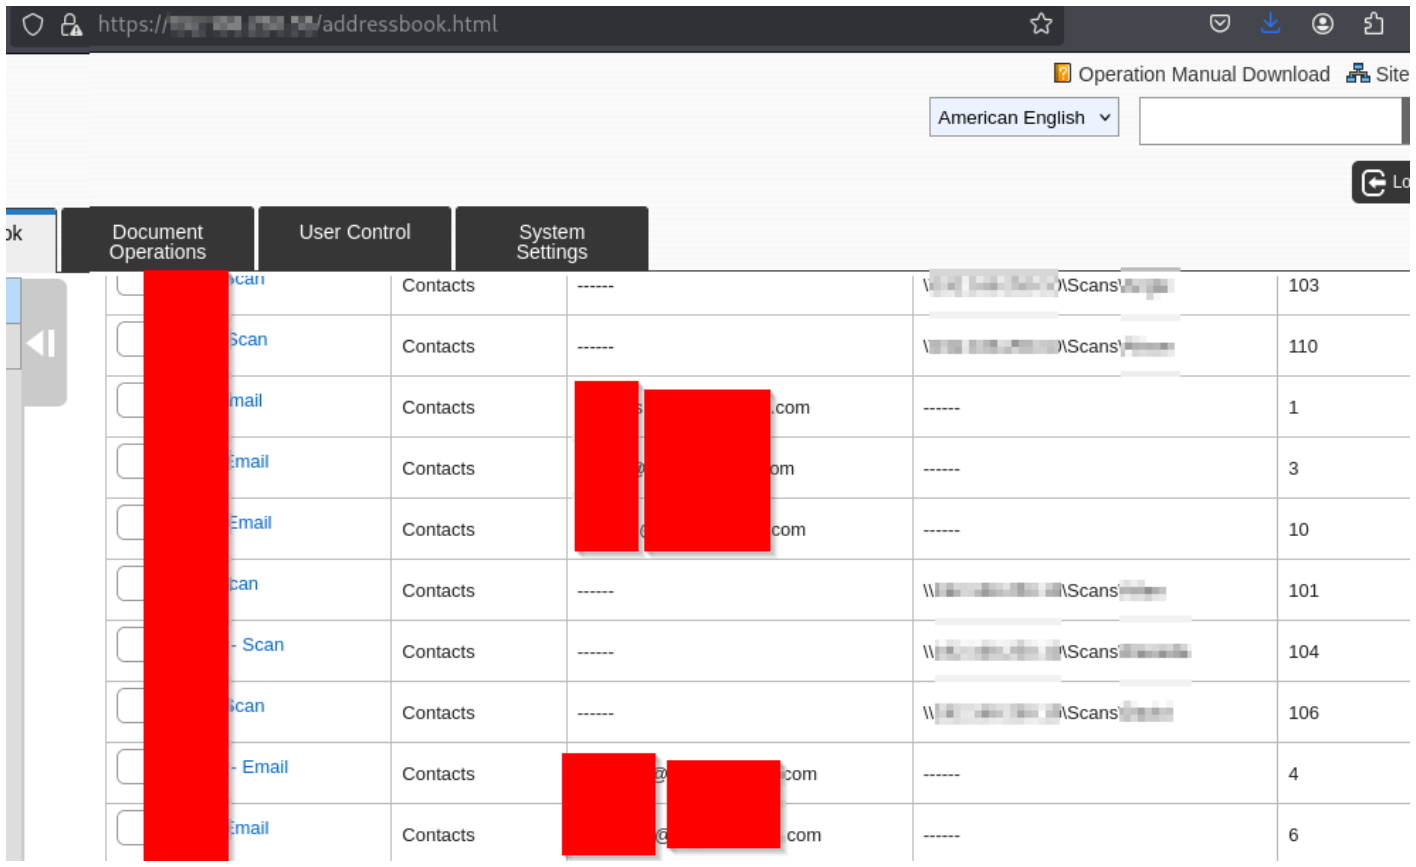
Переход к /addressbook.html возвращает адресную книгу устройства без запроса аутентификации. Это само по себе раскрывает внутренние адреса электронной почты и, часто, внутренние пути SMB и имена хостов.
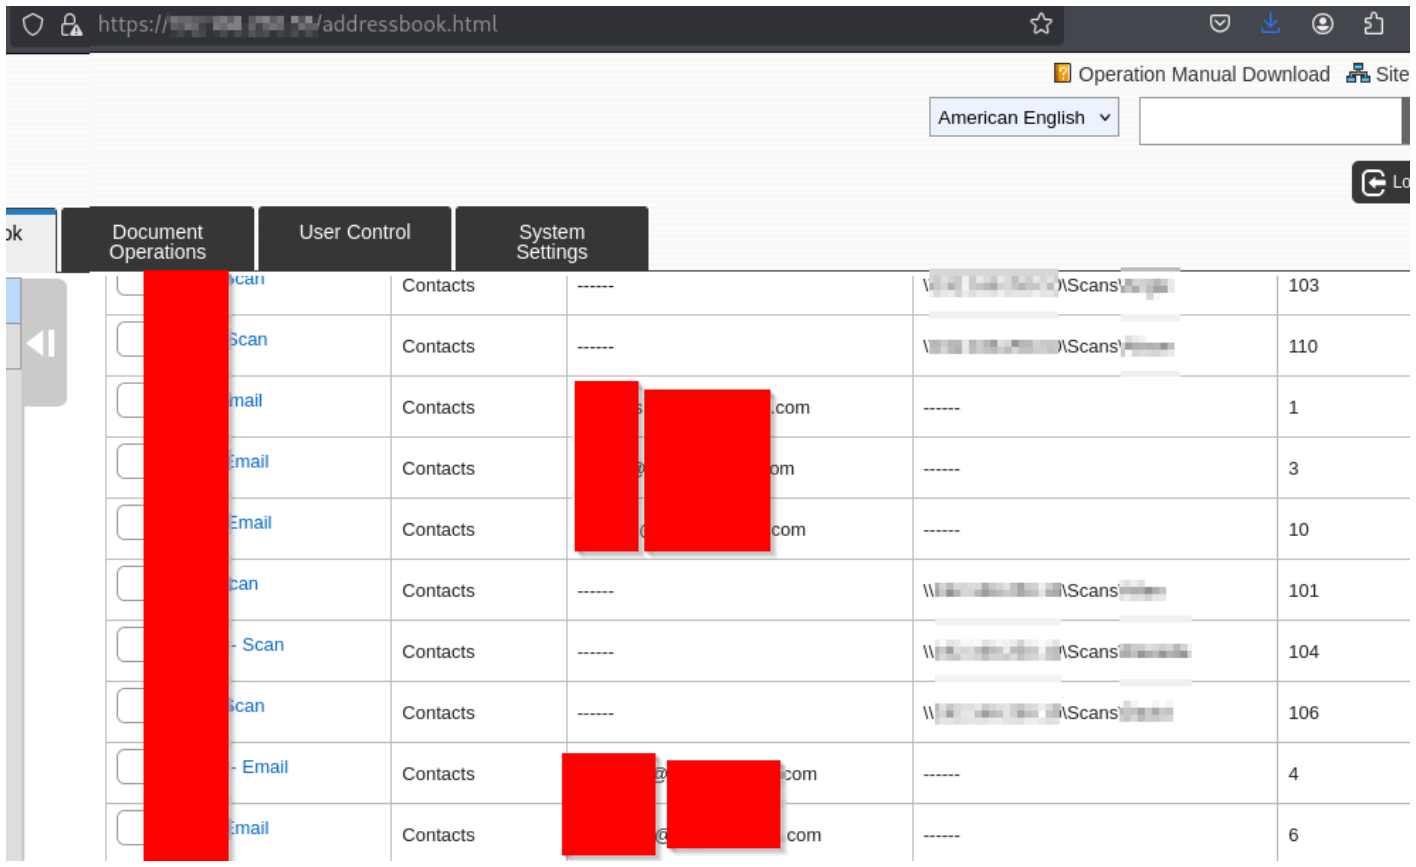
Открытие записи показывает тип места назначения и то, какое место назначения установлено по умолчанию. Выбор вкладки Network Folder показывает предварительно заполненный сетевой путь, имя пользователя и замаскированное поле пароля. Учётные данные хранятся на стороне сервера и не очищаются при редактировании пути, поэтому путь можно изменить без ввода или знания пароля.

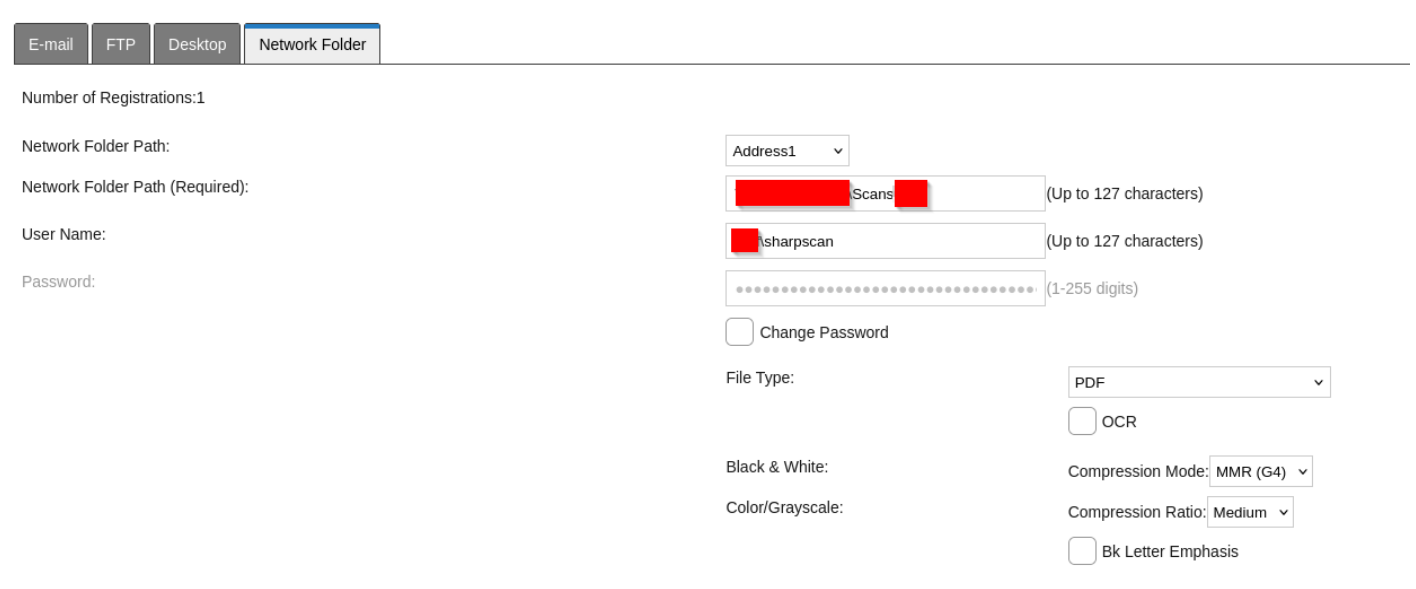
Поскольку сохранённые учётные данные переживают изменение пути, злоумышленник может направить место назначения Network Folder на подконтрольную SMB-шару. При следующем сканировании пользователем принтер выполняет исходящую аутентификацию на хосте злоумышленника:
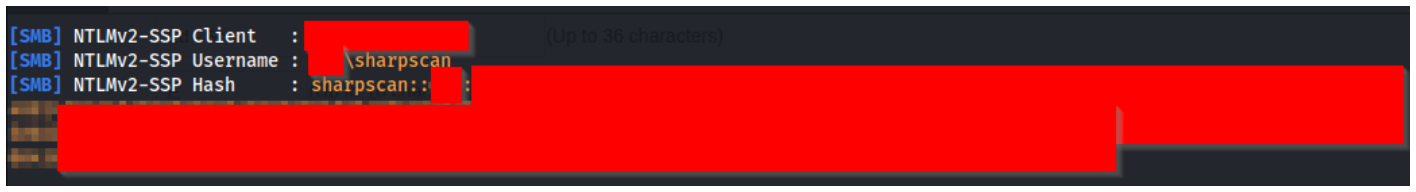
Внешне это даёт хэш NTLMv2, который может быть взломан в зависимости от длины пароля. Внутри — хуже: Responder с инструментом ретрансляции передаёт материал напрямую хостам без подписи SMB, устраняя необходимость взлома чего-либо. В зависимости от привилегий учётной записи службы, привязанной к месту назначения сканирования, это может привести к компрометации домена, и эта техника уже была подтверждена и использована коллегами.
Тот же принцип применим к вкладкам FTP и Desktop. Сохранённые учётные данные сохраняются, а IP-адрес или путь назначения могут быть перезаписаны.
Модификация пути не обходится бесплатно: она нарушает фактическую доставку, поэтому существует ограниченное окно до того, как пользователь заметит, что его сканы не приходят.
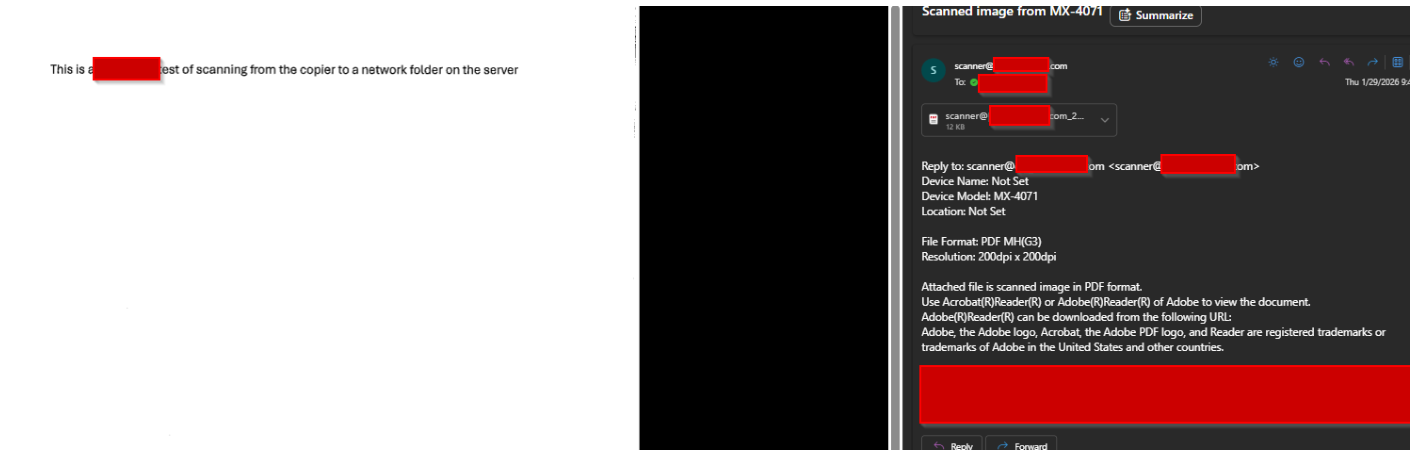
Вариант с электронной почтой позволяет этого избежать. Если в записи в качестве места назначения по умолчанию установлен Network Folder, злоумышленник может добавить адрес электронной почты на вкладке E-mail и также пометить его как используемый по умолчанию.
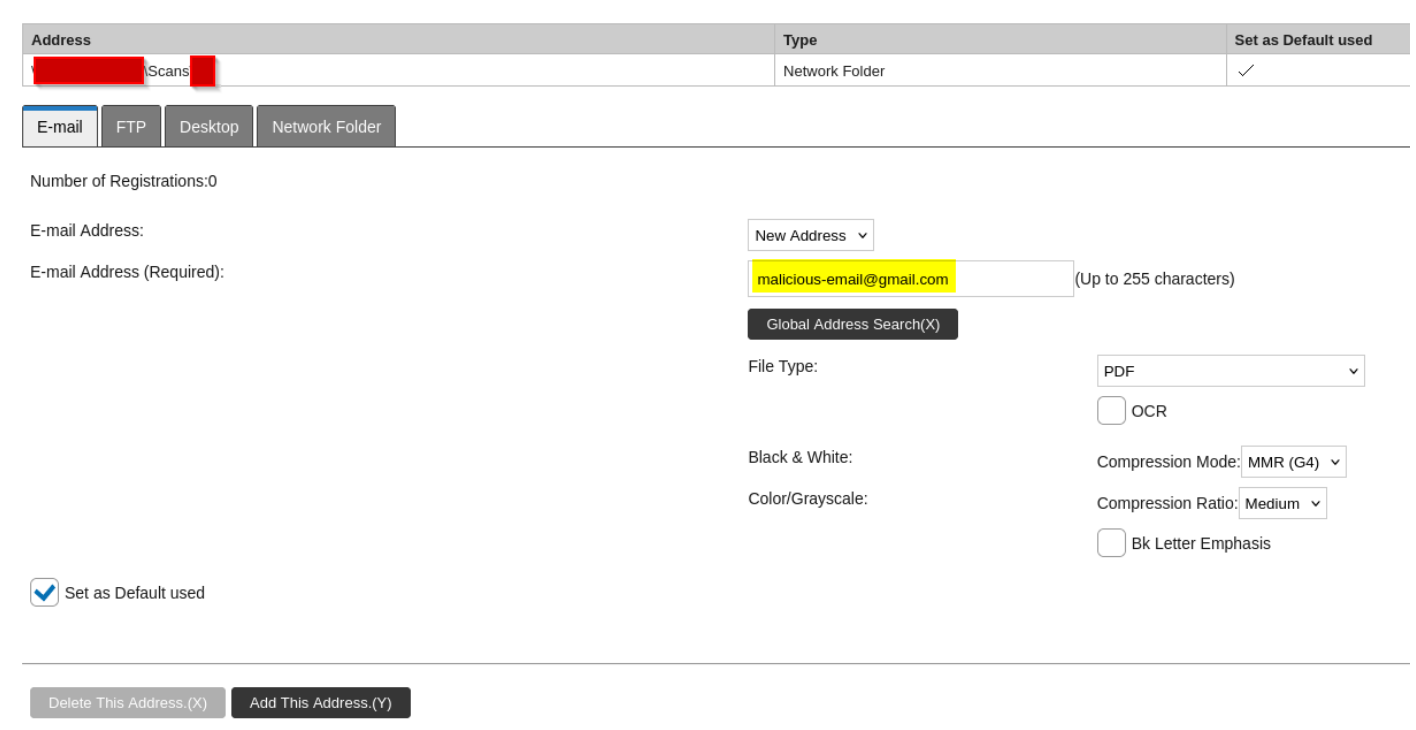
Теперь оба места назначения находятся в записи, каждое помечено как используемое по умолчанию:

Сканы продолжают поступать в предполагаемую SMB-шару, а злоумышленник получает копию каждого документа. Учётные данные таким образом не получаются, но для пользователя нет никакого функционального индикатора того, что что-то изменилось. Повторённая для каждой записи адресной книги, эта закладка ставит под угрозу документооборот всей организации.
https://<printer>/addressbook.html — аутентификация не запрашивается. Внутренние адреса электронной почты и пути SMB видны.| Дата | Событие |
|---|---|
| Февраль 2026 г. | Проблемы сообщены в Sharp с описаниями и доказательствами концепции |
| Март 2026 г. | Sharp подтвердила уязвимости |
| 31 июля 2026 г. | Sharp опубликовала консультацию/публичное раскрытие |
