 redhat-infosec/priority-intelligence-requirements-dev
В этом руководстве описывается процесс разработки приоритетных информационных требований для киберразведки угроз

В быстро меняющемся ландшафте киберразведки (CTI) формулирование приоритетных разведывательных требований (PIR) является ключевым компонентом вашей программы CTI, а также этапа планирования и определения направлений разведывательного цикла. Как аналитик киберразведки, вы, вероятно, знакомы с проблемой балансирования ограниченных ресурсов небольших CTI-команд с колоссальной задачей предоставления релевантной и действенной информации лицам, принимающим решения, и заинтересованным сторонам. Эта дилемма часто ставит команды перед выбором: придерживаться ли реактивной позиции, реагируя на возникающие угрозы по мере их появления, или склоняться к более проактивным долгосрочным приоритетам. Интеграция PIR в качестве руководящего принципа поможет вашей программе более уверенно следовать проактивным стратегическим приоритетам, не отказываясь от реактивных возможностей. Такой подход не только улучшает традиционные функции, такие как исследование, расследование, анализ и отчетность, но и развивает передовые практики, такие как защита на основе угроз (threat-informed defense), включая охоту за угрозами и инженерию обнаружения. В этом материале мы углубляемся в этот ключевой процесс, раскрывая значение PIR для формирования более эффективной и стратегической функции CTI, что позволит вашей команде оказывать более существенное влияние внутри вашей организации.
Первоначальный процесс Red Hat был построен вокруг двух отдельных упражнений по оценке рисков: одно было сосредоточено на внутренних факторах, другое — на внешних. Затем эти упражнения объединялись в упражнение по сопоставлению, из которого мы выводили целостный набор PIR. Цель была амбициозной: ответить на вопросы «Что», «Кто» и «Как» в отношении ландшафта угроз. «Что» относилось к данным и инфраструктуре нашей организации; «Кто» охватывал описания угроз высокого уровня, таких как государственные субъекты, организованная преступность или хактивисты; а «Как» частично включало типы векторов начального доступа.
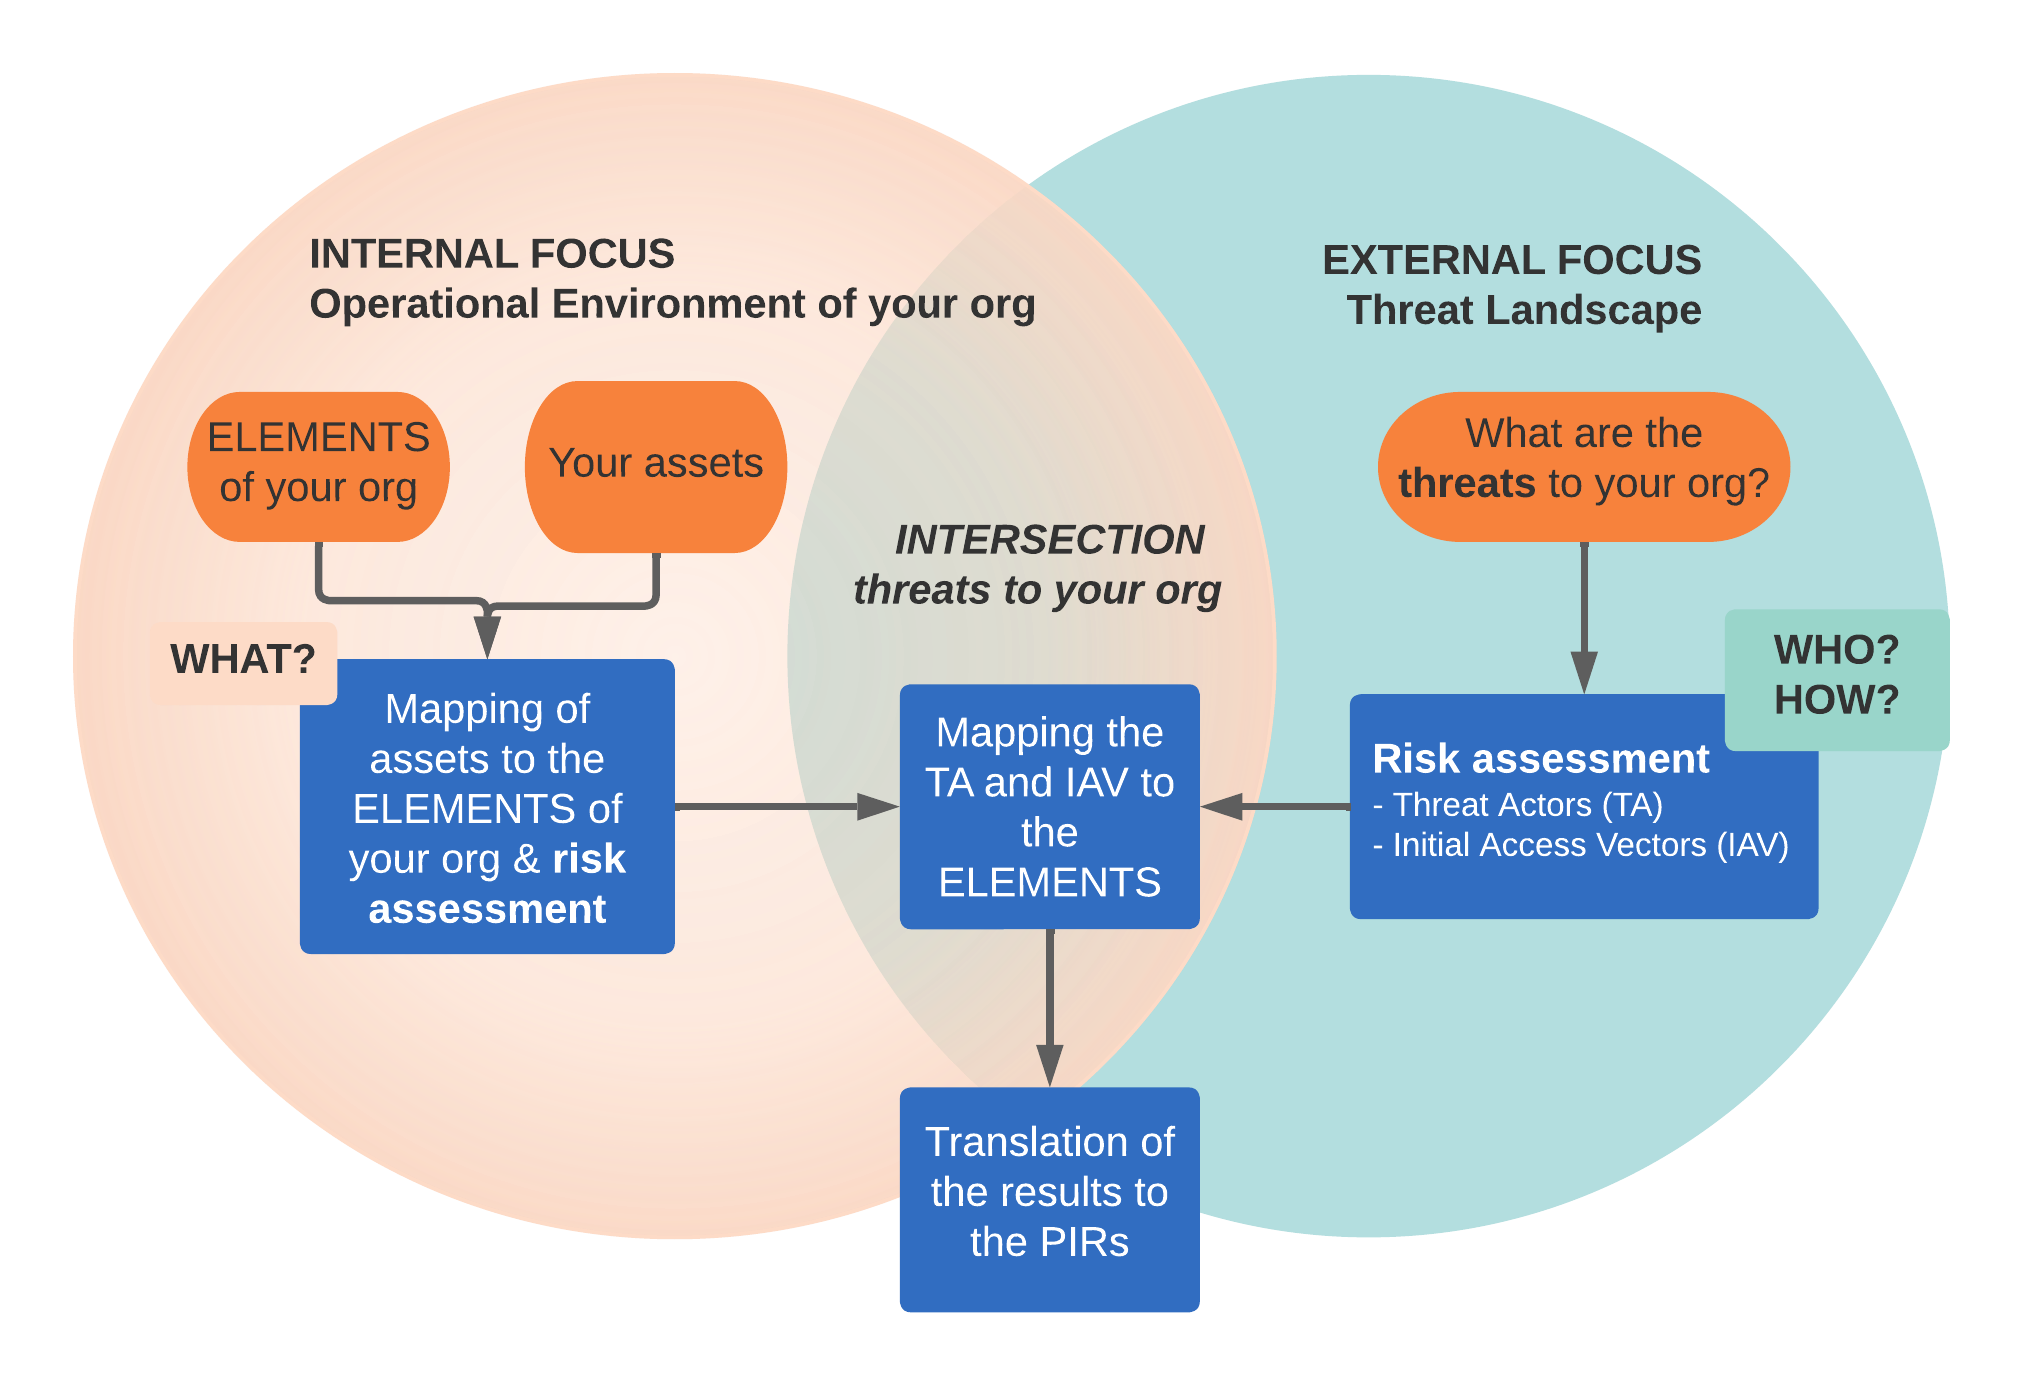
На бумаге категоризация угроз (TA) и векторы начального доступа (IAV) выглядели хорошо, создавая, казалось бы, исчерпывающую картину при представлении PIR заинтересованным сторонам. Однако, когда мы неоднократно масштабировали это упражнение на разные организации, мы столкнулись со значительными трудностями. Процесс был трудоемким, добавляя команде недели работы и десятки часов, но при этом не давал ожидаемой ценности при операционализации. Мы также обнаружили, что общая категоризация угроз и векторов начального доступа не обладала глубиной, необходимой для операционализации. Чего не хватало, так это более тонкой детализации, например тактик, техник и процедур (TTP), а также связанной категоризации MITRE ATT&CK. Осознав этот пробел, мы сместили фокус на аспекты, которые дают более существенные исходные данные для операционализации PIR.
Это пятишаговый процесс: Шаг 1 — определение ключевых элементов организации из стратегических документов; Шаг 2 — сопоставление этих элементов с поддерживающими активами; Шаг 3 — связывание элементов с типами враждебных операций с использованием собственной классификации; Шаг 4 — оценка рисков с помощью матрицы вероятность/влияние для определения привлекательности элементов для злоумышленников; и, наконец, Шаг 5 — настройка PIR в действенные разведывательные требования.
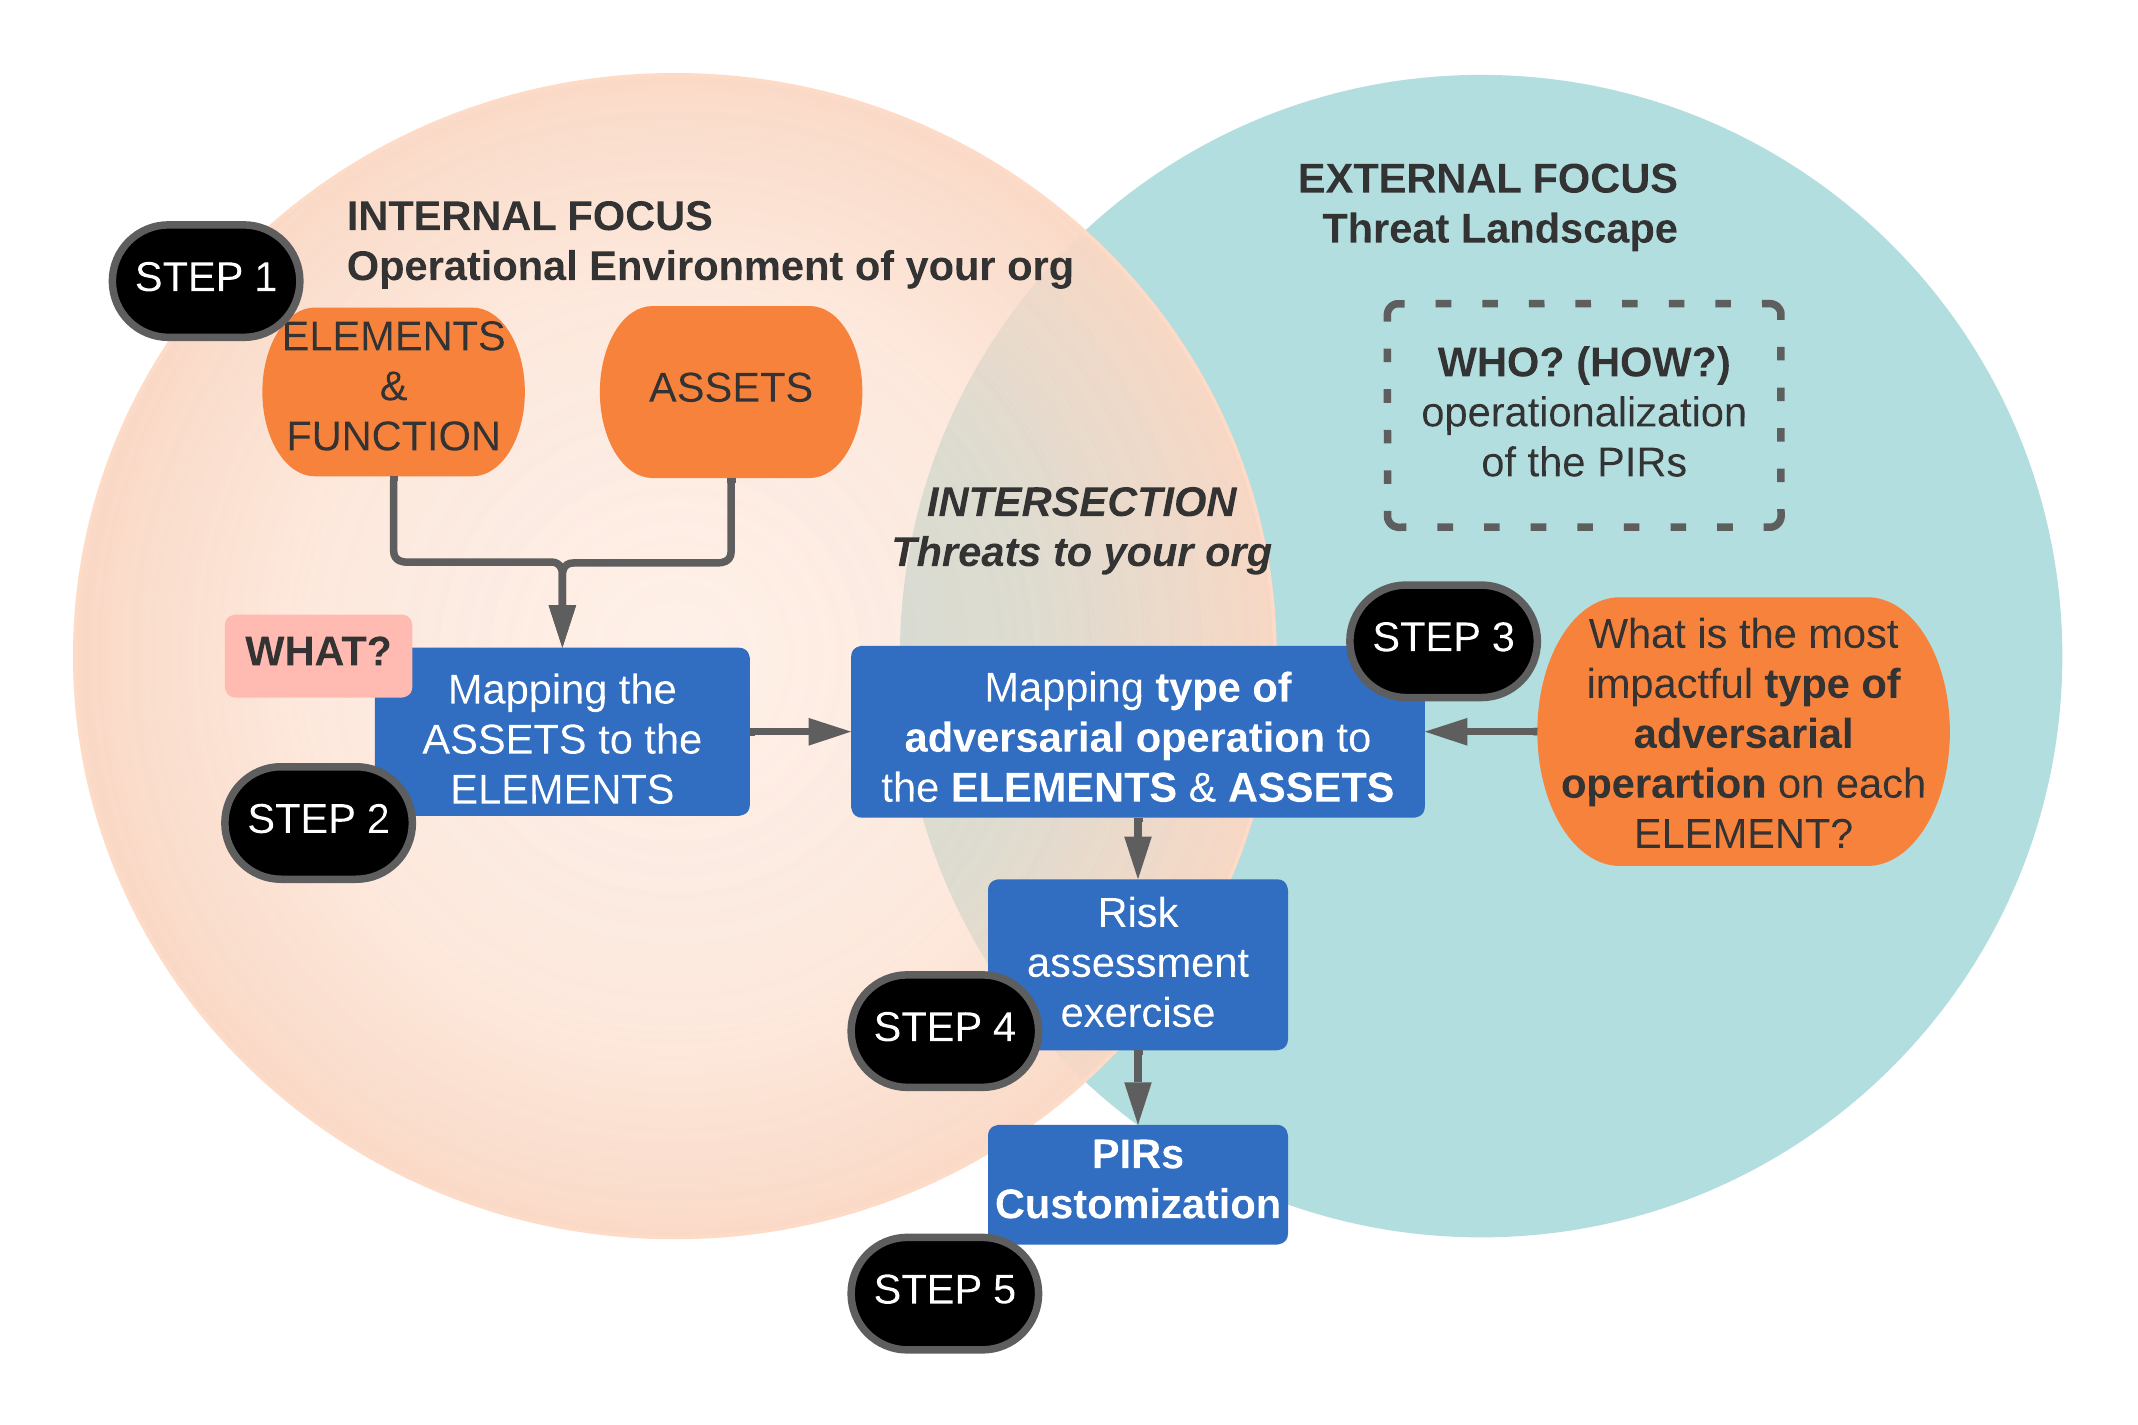
Первый шаг включает определение ключевых элементов вашей организации. Эти элементы не связаны напрямую с информационной безопасностью, но имеют решающее значение для определения идентичности вашей организации. Они берутся из стратегических документов высокого уровня, таких как годовые отчеты, бизнес-стратегии, сообщения высшего руководства и даже раздела «О нас» на вашем веб-сайте. Эти документы содержат ключевые слова, темы или короткие предложения, которые отражают стратегию, миссию и видение вашей организации.
Вопросы, которые могут помочь вам определить ЭЛЕМЕНТЫ вашей организации:
Эти элементы должны описывать суть вашей организации, включая как очевидные, так и тонкие аспекты. Они определяют, что делает вашу организацию уникальной, почему клиенты выбирают ваши продукты или услуги и что отличает вас от конкурентов. Сюда также входят ценные данные, такие как проприетарная информация, НИОКР, партнерские отношения и чувствительная корпоративная информация.
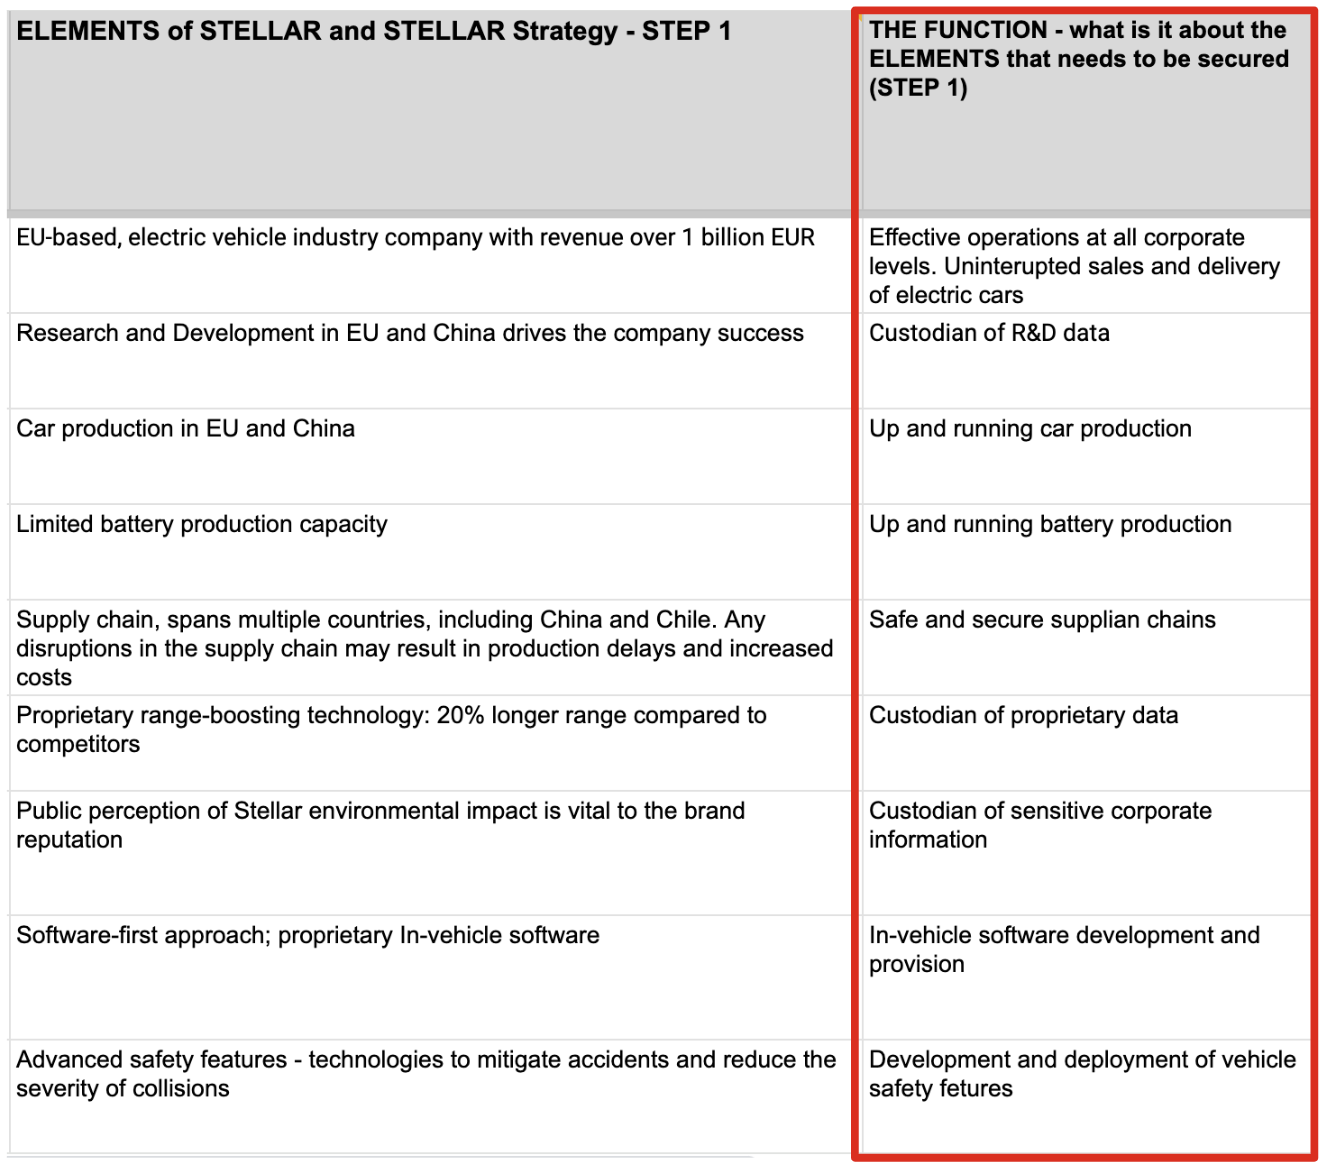
Примеры элементов для вымышленного производителя электромобилей Stellar Electric[^1]:
ПОД-ШАГ: ФУНКЦИЯ С этими элементами связан под-шаг под названием «Функция». Он связывает элементы с информационной безопасностью, уточняя, что необходимо защищать с точки зрения информационной безопасности. Например, если элементом является «ограниченное производство аккумуляторов», его функцией может быть обеспечение бесперебойного производства аккумуляторов. Этот контекст помогает понять элемент с точки зрения информационной безопасности и направляет последующее упражнение по оценке рисков.
Результат: Таблица с перечнем ЭЛЕМЕНТОВ и ФУНКЦИЙ ЭЛЕМЕНТОВ вашей организации
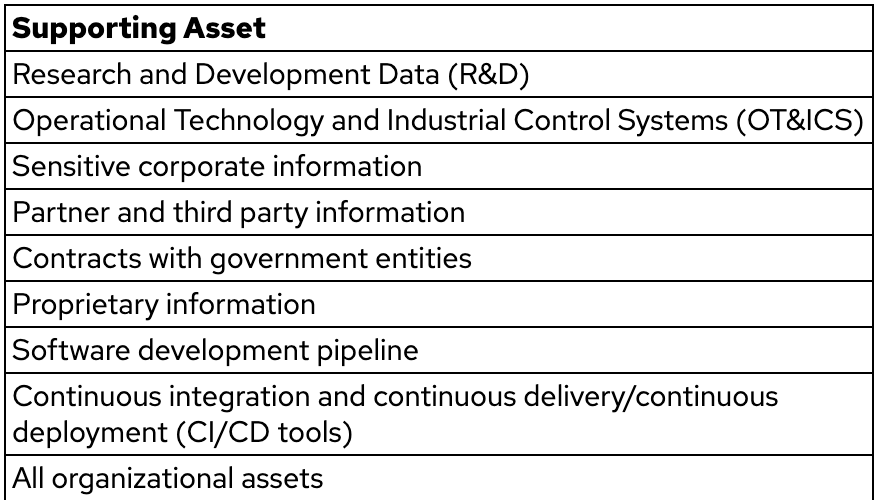
После того как вы определили элементы организации, следующий шаг — сопоставление поддерживающих технологий, данных или информации с этими элементами. Этот шаг может быть как высокоуровневым, так и детальным, в зависимости от вашего подхода. Например, если вашим элементом являются операционные технологии, поддерживающие производство аккумуляторов, ключевым активом могут быть операционные технологии и системы промышленного управления, которые обеспечивают бесперебойную работу производства. Для проприетарных технологий критическим активом могут быть документы, содержащие конфиденциальную информацию. Этот шаг заключается в связывании абстрактных элементов вашей организации с осязаемыми активами. Это важный мост между теоретическим пониманием вашей организации и практическими аспектами ее защиты. При разработке PIR в Red Hat мы сохраняли этот этап на высоком уровне, избегая излишне детализированных данных из систем управления конфигурациями (CMDB) или аналогичной документации, которые могут быть перегружающими и слишком подробными для этого упражнения.
