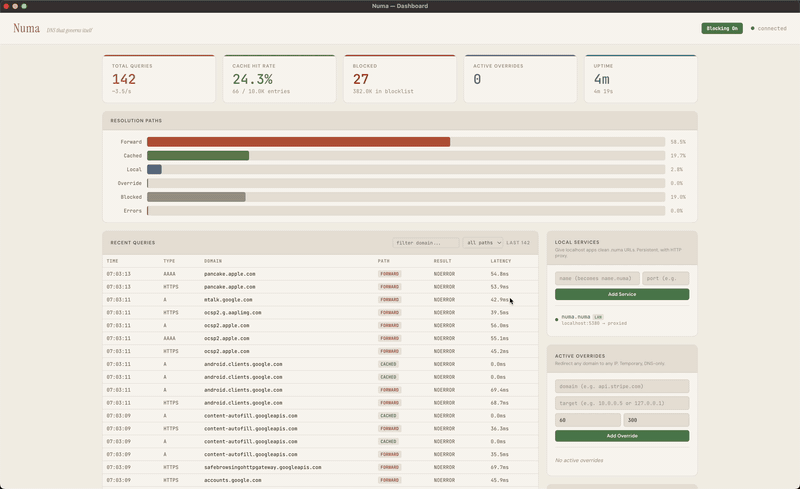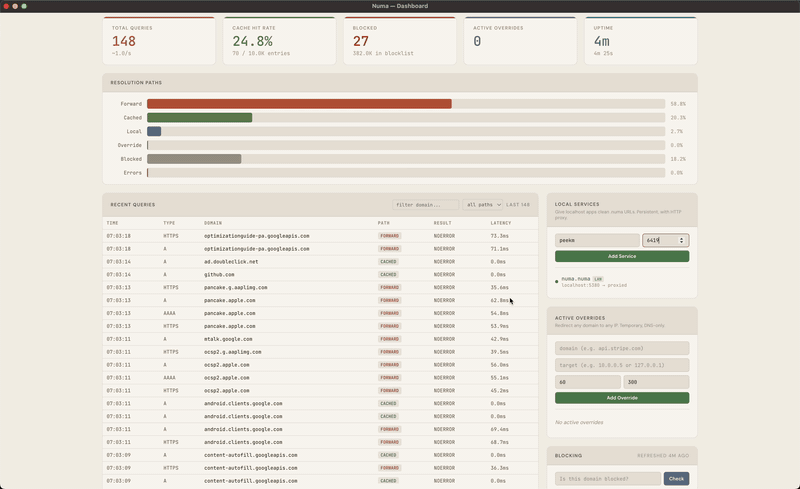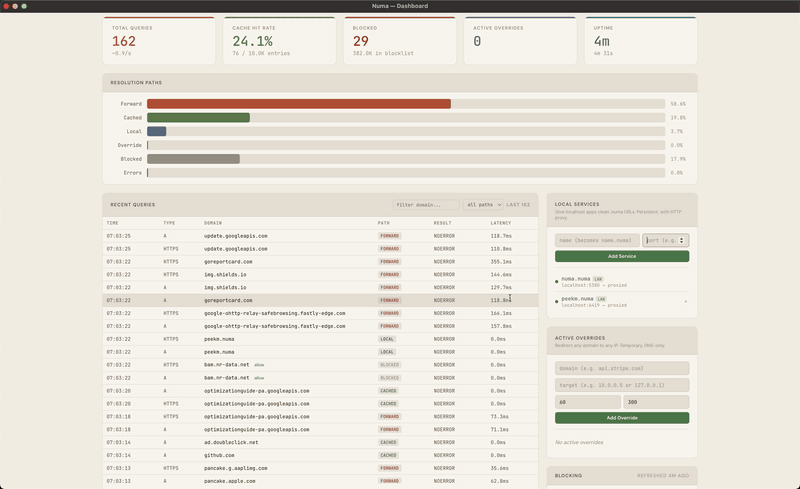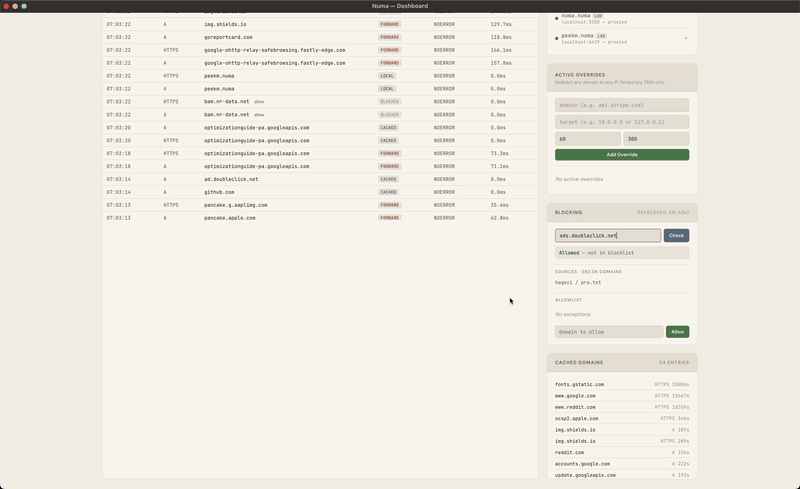
 razvandimescu/numa
Портативный DNS-резолвер на Rust — локальные домены .numa, блокировка рекламы, переопределения для разработчиков



DNS, которым владеете вы. Везде, куда бы вы ни шли. · numa.rs
Портативный DNS-резолвер в одном бинарном файле. Блокируйте рекламу в любой сети, давайте имена своим локальным сервисам (frontend.numa), переопределяйте любой хостнейм с автоматическим откатом и, при желании, защищайте каждый исходящий запрос с помощью ODoH (RFC 9230), чтобы ни одна сторона не видела одновременно, кто вы и что вы запросили. Всё это работает на вашем ноутбуке — без облачного аккаунта и без Raspberry Pi.
Написан с нуля на Rust, без DNS-библиотек. Numa также умеет рекурсивно резолвить с валидацией DNSSEC, обслуживать клиентов DoT и DoH и работать как публичный ODoH-релей (numa relay).
Парсер DNS wire-протокола написан вручную. Большая часть последующего кода была создана с помощью ИИ и проверена вручную.
docker run -d --name numa -p 127.0.0.1:5553:53/udp -p 127.0.0.1:5553:53/tcp \
  -p 127.0.0.1:5380:5380 ghcr.io/razvandimescu/numa
dig @127.0.0.1 -p 5553 example.com
docker exec numa numa token            # API token for the dashboard login
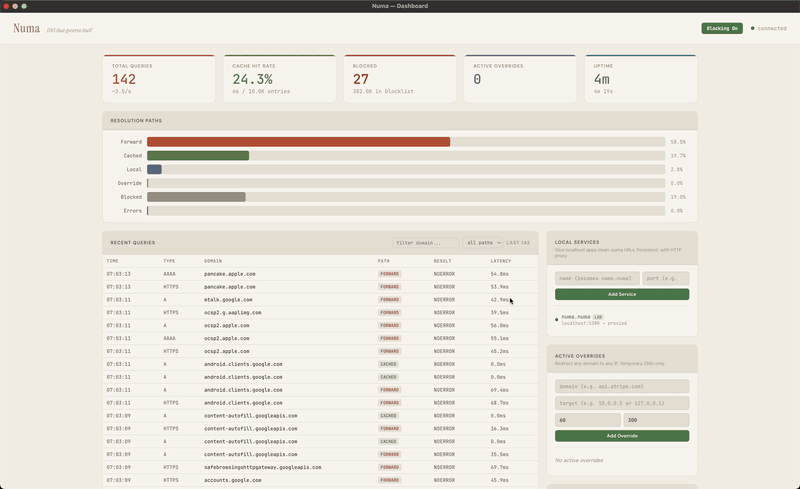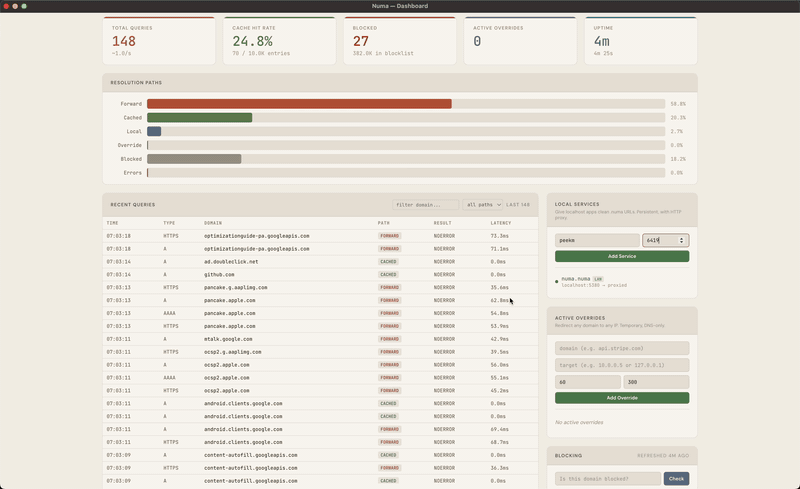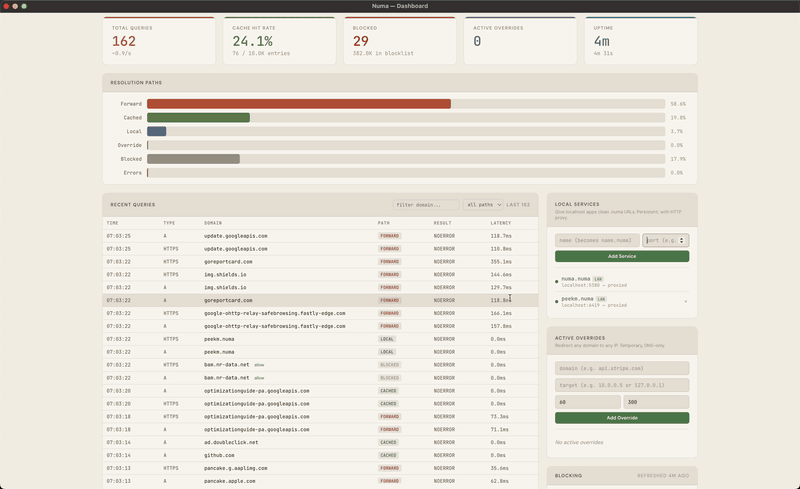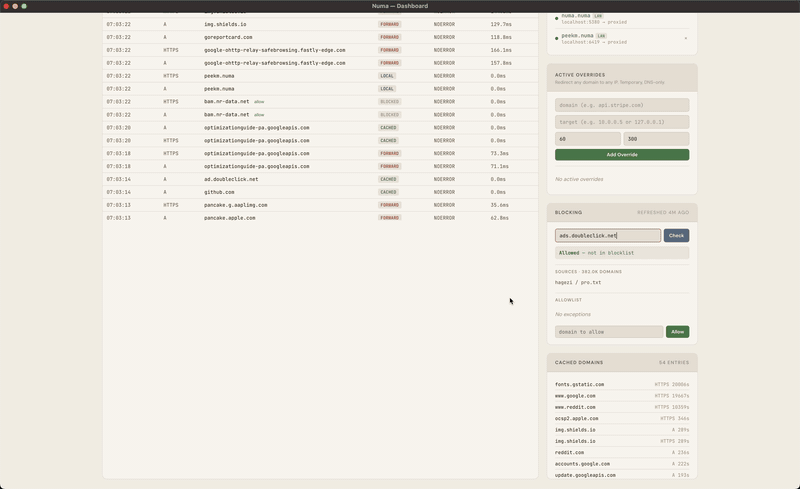
Откройте http://localhost:5380 и войдите с любым именем пользователя и этим токеном. Порт 5553 позволяет избежать конфликта с тем, что уже занимает порт 53 на хосте. numa.numa здесь не разрешается, поскольку хост не использует Numa для DNS. Выполните очистку с помощью docker rm -f numa.
Получите бинарный файл:
# macOS
brew install razvandimescu/tap/numa

# Linux
curl -fsSL https://raw.githubusercontent.com/razvandimescu/numa/main/install.sh | sh

# Arch Linux
pacman -S numa

# Windows: download from GitHub Releases
# All platforms
cargo install numa

# Nix
nix profile install github:razvandimescu/numa
В Linux sudo не ищет в ~/.cargo/bin, ~/.nix-profile/bin или Linuxbrew. Если numa находится в одном из этих каталогов, используйте sudo "$(command -v numa)" везде, где на этой странице указано sudo numa.
sudo numa # Ctrl-C to stop (port 53 requires root/admin)
Проверьте его с помощью dig @127.0.0.1 example.com (@127.0.0.2 в Windows). Панель управления доступна по адресу http://localhost:5380. По умолчанию другие устройства в вашей сети также могут отправлять запросы к Numa. Чтобы ограничить это, задайте [server] allow_from для сетей, которым вы доверяете.
| Платформа | Установка | Обновление | Удаление |
|---|---|---|---|
| macOS | sudo numa install | обновите бинарный файл, затем sudo numa install | sudo numa uninstall |
| Linux | sudo numa install | обновите бинарный файл, затем sudo "$(command -v numa)" install | sudo numa uninstall |
| Windows | numa install (от имени администратора) + перезагрузка | запустите новый numa.exe install (от имени администратора) | numa uninstall (от имени администратора) + перезагрузка |
install регистрирует службу, направляет системный DNS на Numa и доверяет его локальному CA. uninstall отменяет все три действия. Чтобы проверить установку, откройте http://numa.numa. Если панель управления загружается, значит Numa является вашим системным DNS.
Обновляйте бинарный файл тем же способом, которым вы его устанавливали (brew upgrade, cargo install numa или повторный запуск install.sh). Повторный запуск install перезапускает службу на новом бинарном файле и сохраняет токен и CA.
В Linux install перенастраивает systemd-resolved с помощью drop-in файла. uninstall удаляет его. Перед установкой остановите любой другой процесс, занимающий порт 53 (dnsmasq, включая dnsmasq от NetworkManager).
Через loopback (localhost, 127.0.0.1, numa.numa) панель управления и API не требуют входа. С любого другого адреса, включая проброс портов Docker и LAN-адрес этой машины, они запрашивают API-токен. Numa создаёт токен при первом запуске. Выведите его с помощью sudo numa token (оболочка администратора в Windows). Войдите с любым именем пользователя и этим токеном. Чтобы задать собственный токен, используйте [server] api_token или NUMA_API_TOKEN.
uninstall восстанавливает DNS, но сохраняет каталог данных, поэтому при переустановке сохраняются тот же токен и CA. Чтобы удалить всё, сначала выполните uninstall, затем удалите:
| Платформа | Что остаётся |
|---|---|
| macOS | бинарный файл, /usr/local/var/numa, /usr/local/var/log/numa.log |
| Linux | бинарный файл и любую копию в /usr/local/bin/numa, /var/lib/numa |
| Windows | бинарный файл, %PROGRAMDATA%\numa |
| iPhone | профиль "Numa DNS" (Настройки → Основные → VPN и управление устройством) |
Также удалите ~/.config/numa, если вы создавали пользовательскую конфигурацию. Если вы задавали [server] data_dir, удалите и этот путь.
| Pi-hole | AdGuard Home | Unbound | Numa | |
|---|---|---|---|---|
| Локальный прокси служб + автоматический TLS | Нет | Нет | Нет | Домены .numa, HTTPS, WebSocket |
| Обнаружение служб в LAN | Нет | Нет | Нет | mDNS (numa lan on) |
| Переопределения с автооткатом | Нет | Нет | Нет | REST API, скриптуемый |
| Рекурсивный резолвер | Нет | Нет | Да | Да |
| Проверка DNSSEC | Да | Полагается на вышестоящий сервер | Да | Да (рекурсивный режим) |
| Блокировка рекламы | Да | Да | Нет | Да (Hagezi Pro по умолчанию, пользовательские списки) |
| Правила для отдельных клиентов | Группы | Да | Views / теги | По CIDR ([[client_policy]]), только через файл конфигурации |
| Веб-интерфейс администратора | Полный | Полный | Нет | Панель управления |
| Шифрованный вышестоящий сервер | Требуется cloudflared | DoH, DoT, DoQ, DNSCrypt | DoT | DoH, DoT, ODoH |
| Шифрованные клиенты (слушатель DoT) | Требуется sidecar stunnel | Да | Да | Да (RFC 7858) |
| Конечная точка сервера DoH | Нет | Да | Да | Да (RFC 8484) |
| Параллельные запросы к вышестоящим серверам | dnsmasq all-servers | Параллельный режим | Нет | Хеджирование запросов (UDP, DoH, DoT) |
| Serve-stale + prefetch | Нет | Оптимистичный кэш | Да (RFC 8767, prefetch) | Да (RFC 8767, prefetch) |
| Условная пересылка | Да | Да | Да | Да (правила по суффиксам) |
| Зрелость | Зрелый | Зрелый | Зрелый | Новый |
Чего Numa не делает. Нет DHCP, нет кластеризации, нет синхронизации конфигурации между экземплярами. Большинство настроек находятся в файле конфигурации, а не в панели управления.
Настройки хранятся в одном файле TOML. numa config path выводит, какой файл использует ваша установка. numa config edit открывает его. После изменения выполните sudo numa service restart. numa -c FILE запускает Numa или эти команды с выбранным вами файлом. numa.toml документирует каждую опцию прямо в файле.
В Windows Numa слушает на 127.0.0.2:53, поскольку служба DNS-клиента (Dnscache) занимает 127.0.0.1:53. Оставляйте 127.0.0.2 при редактировании bind_addr.
Давайте имена своим dev-сервисам вместо того, чтобы запоминать номера портов:
curl -X POST localhost:5380/services -H 'Content-Type: application/json' \
  -d '{"name":"frontend","target_port":5173}'






