WTSRM — демонстрационный репозиторий по написанию крошечного надёжного вредоносного ПО для моего выступления.
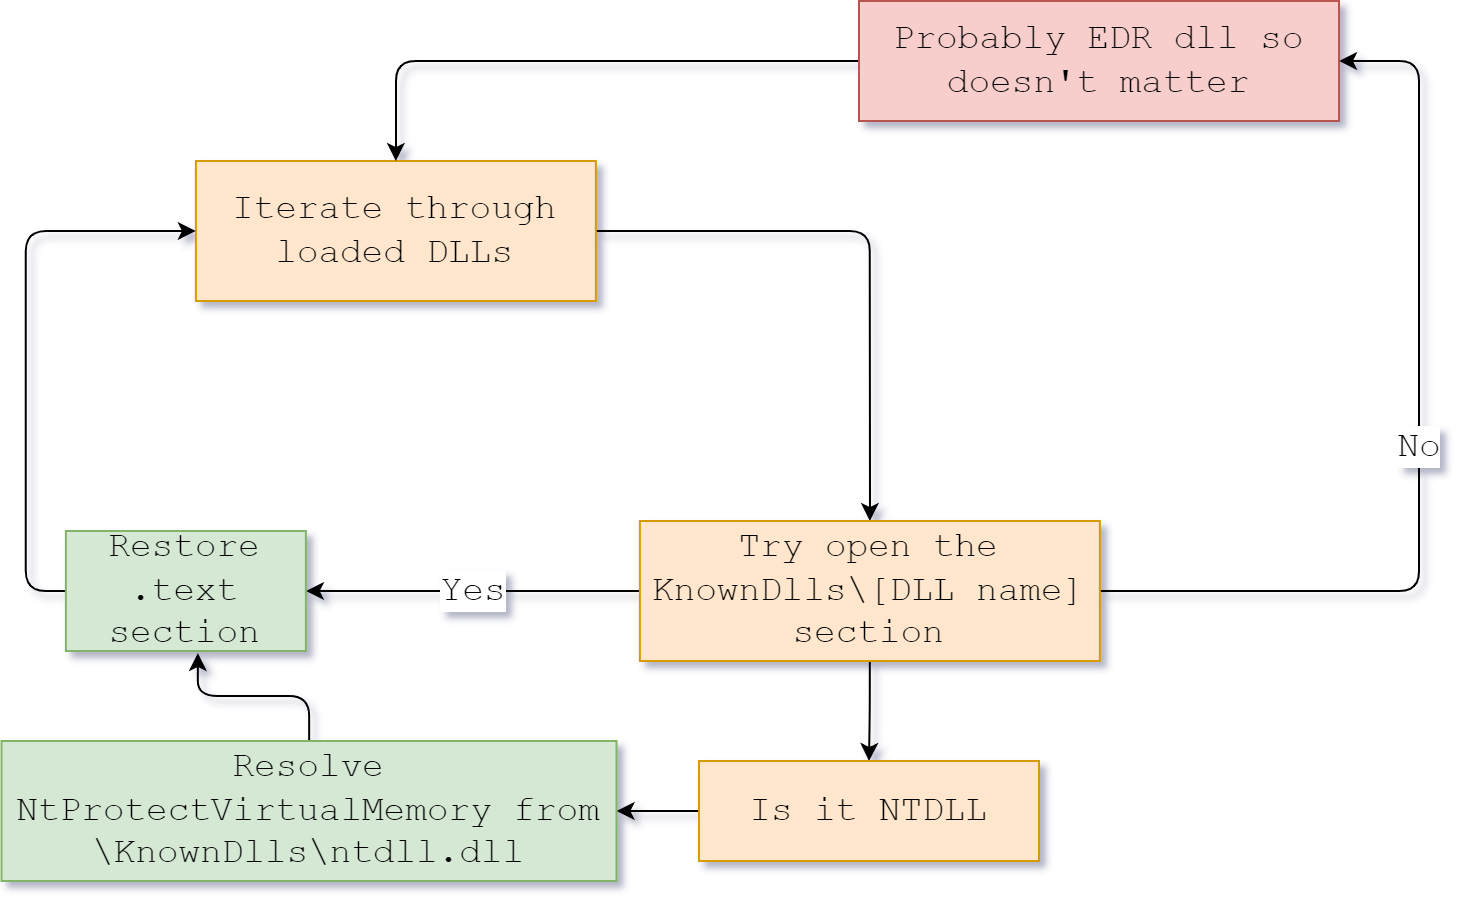
- Снимает хуки со всех Windows DLL через \KnownDlls\
- Без зависимостей от CRT
- Малый размер
- Низкая энтропия
- Случайный ключ шифрования строк (поэтому нет строк в открытом виде)
- Хеширование API
- Обнаружение хуков
- Обходит хуки для первоначального анхука в ntdll