 rabobank-cdc/dettect
Обнаружение тактик, техник и боевых угроз

Последняя версия: 2.2.0
Чтобы начать работу с DeTT&CT, воспользуйтесь одним из этих ресурсов:
Видео
DeTT&CT призван помочь blue-командам в использовании ATT&CK для оценки и сравнения качества источников журналов данных, покрытия видимости, покрытия обнаружений и поведения угрозных акторов. Всё это может по-разному помочь повысить устойчивость к атакам, нацеленным на вашу организацию. Фреймворк DeTT&CT состоит из Python-инструмента (DeTT&CT CLI), YAML-файлов администрирования, DeTT&CT Editor (для создания и редактирования YAML-файлов администрирования) и таблиц оценки для обнаружений, источников данных и видимости.
DeTT&CT предоставляет следующие возможности для доменов ATT&CK: Enterprise, ICS и Mobile:
Цветные визуализации создаются с помощью ATT&CK™ Navigator от MITRE. Для layer-файлов, созданных DeTT&CT, мы рекомендуем использовать этот URL-адрес Navigator, поскольку он гарантирует, что метаданные в layer-файле не будут подчёркнуты жёлтым: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
Этот проект разрабатывается и сопровождается Marcus Bakker (Twitter: @Bakk3rM) и Ruben Bouman (Twitter: @rubinatorz). Не стесняйтесь обращаться, личные сообщения открыты. Мы будем признательны, если вы будете задавать вопросы об использовании DeTT&CT через создание GitHub issue. Наличие вопросов и ответов там очень поможет другим, у кого есть похожие вопросы и сложности.
Мы приветствуем вклад! Это может быть как код, так и идеи по дальнейшему развитию, улучшению удобства использования и т. д.
Следующие организации поддержали разработку DeTT&CT временем или финансово.
Rabobank — Нидерландская многонациональная банковская и финансовая компания. Основным международным направлением Rabobank являются продукты питания и агробизнес.
Значительные части DeTT&CT были разработаны в то время, когда мы работали в Rabobank в качестве подрядчиков.
Cyber Security Sharing & Analytics (CSSA) — Основан в ноябре 2014 года семью крупными немецкими компаниями как альянс для совместного решения задач кибербезопасности проактивным, быстрым и эффективным образом. В настоящее время CSSA насчитывает 13 компаний-участниц.
При финансовой поддержке CSSA мы добавили в DeTT&CT поддержку ATT&CK ICS.
Национальная полиция Нидерландов. При финансовой поддержке Национальной полиции Нидерландов мы добавили в DeTT&CT поддержку ATT&CK Mobile.
Работы других авторов вдохновили некоторые функции DeTT&CT:
Python-библиотека для ваших DeTT&CT YAML-файлов.
Dettectinator создан для включения в ваши инструменты автоматизации SOC. Его можно подключить как Python-библиотеку или использовать через командную строку.
Dettectinator предоставляет плагины для чтения обнаружений из вашего SIEM или EDR и создания/обновления YAML-файла DeTT&CT, чтобы вы могли визуализировать покрытие обнаружений ATT&CK в ATT&CK Navigator.
Более подробную информацию можно найти на GitHub: Dettectinator.
YAML-файлы используются для администрирования оценок и соответствующих свойств. Всё это можно визуализировать, загрузив JSON layer-файлы в ATT&CK Navigator (некоторые типы оценок и свойств также можно экспортировать в Excel).
Ниже приведён пример сопоставления ваших источников данных с ATT&CK, который даёт примерное представление о покрытии вашей видимости:
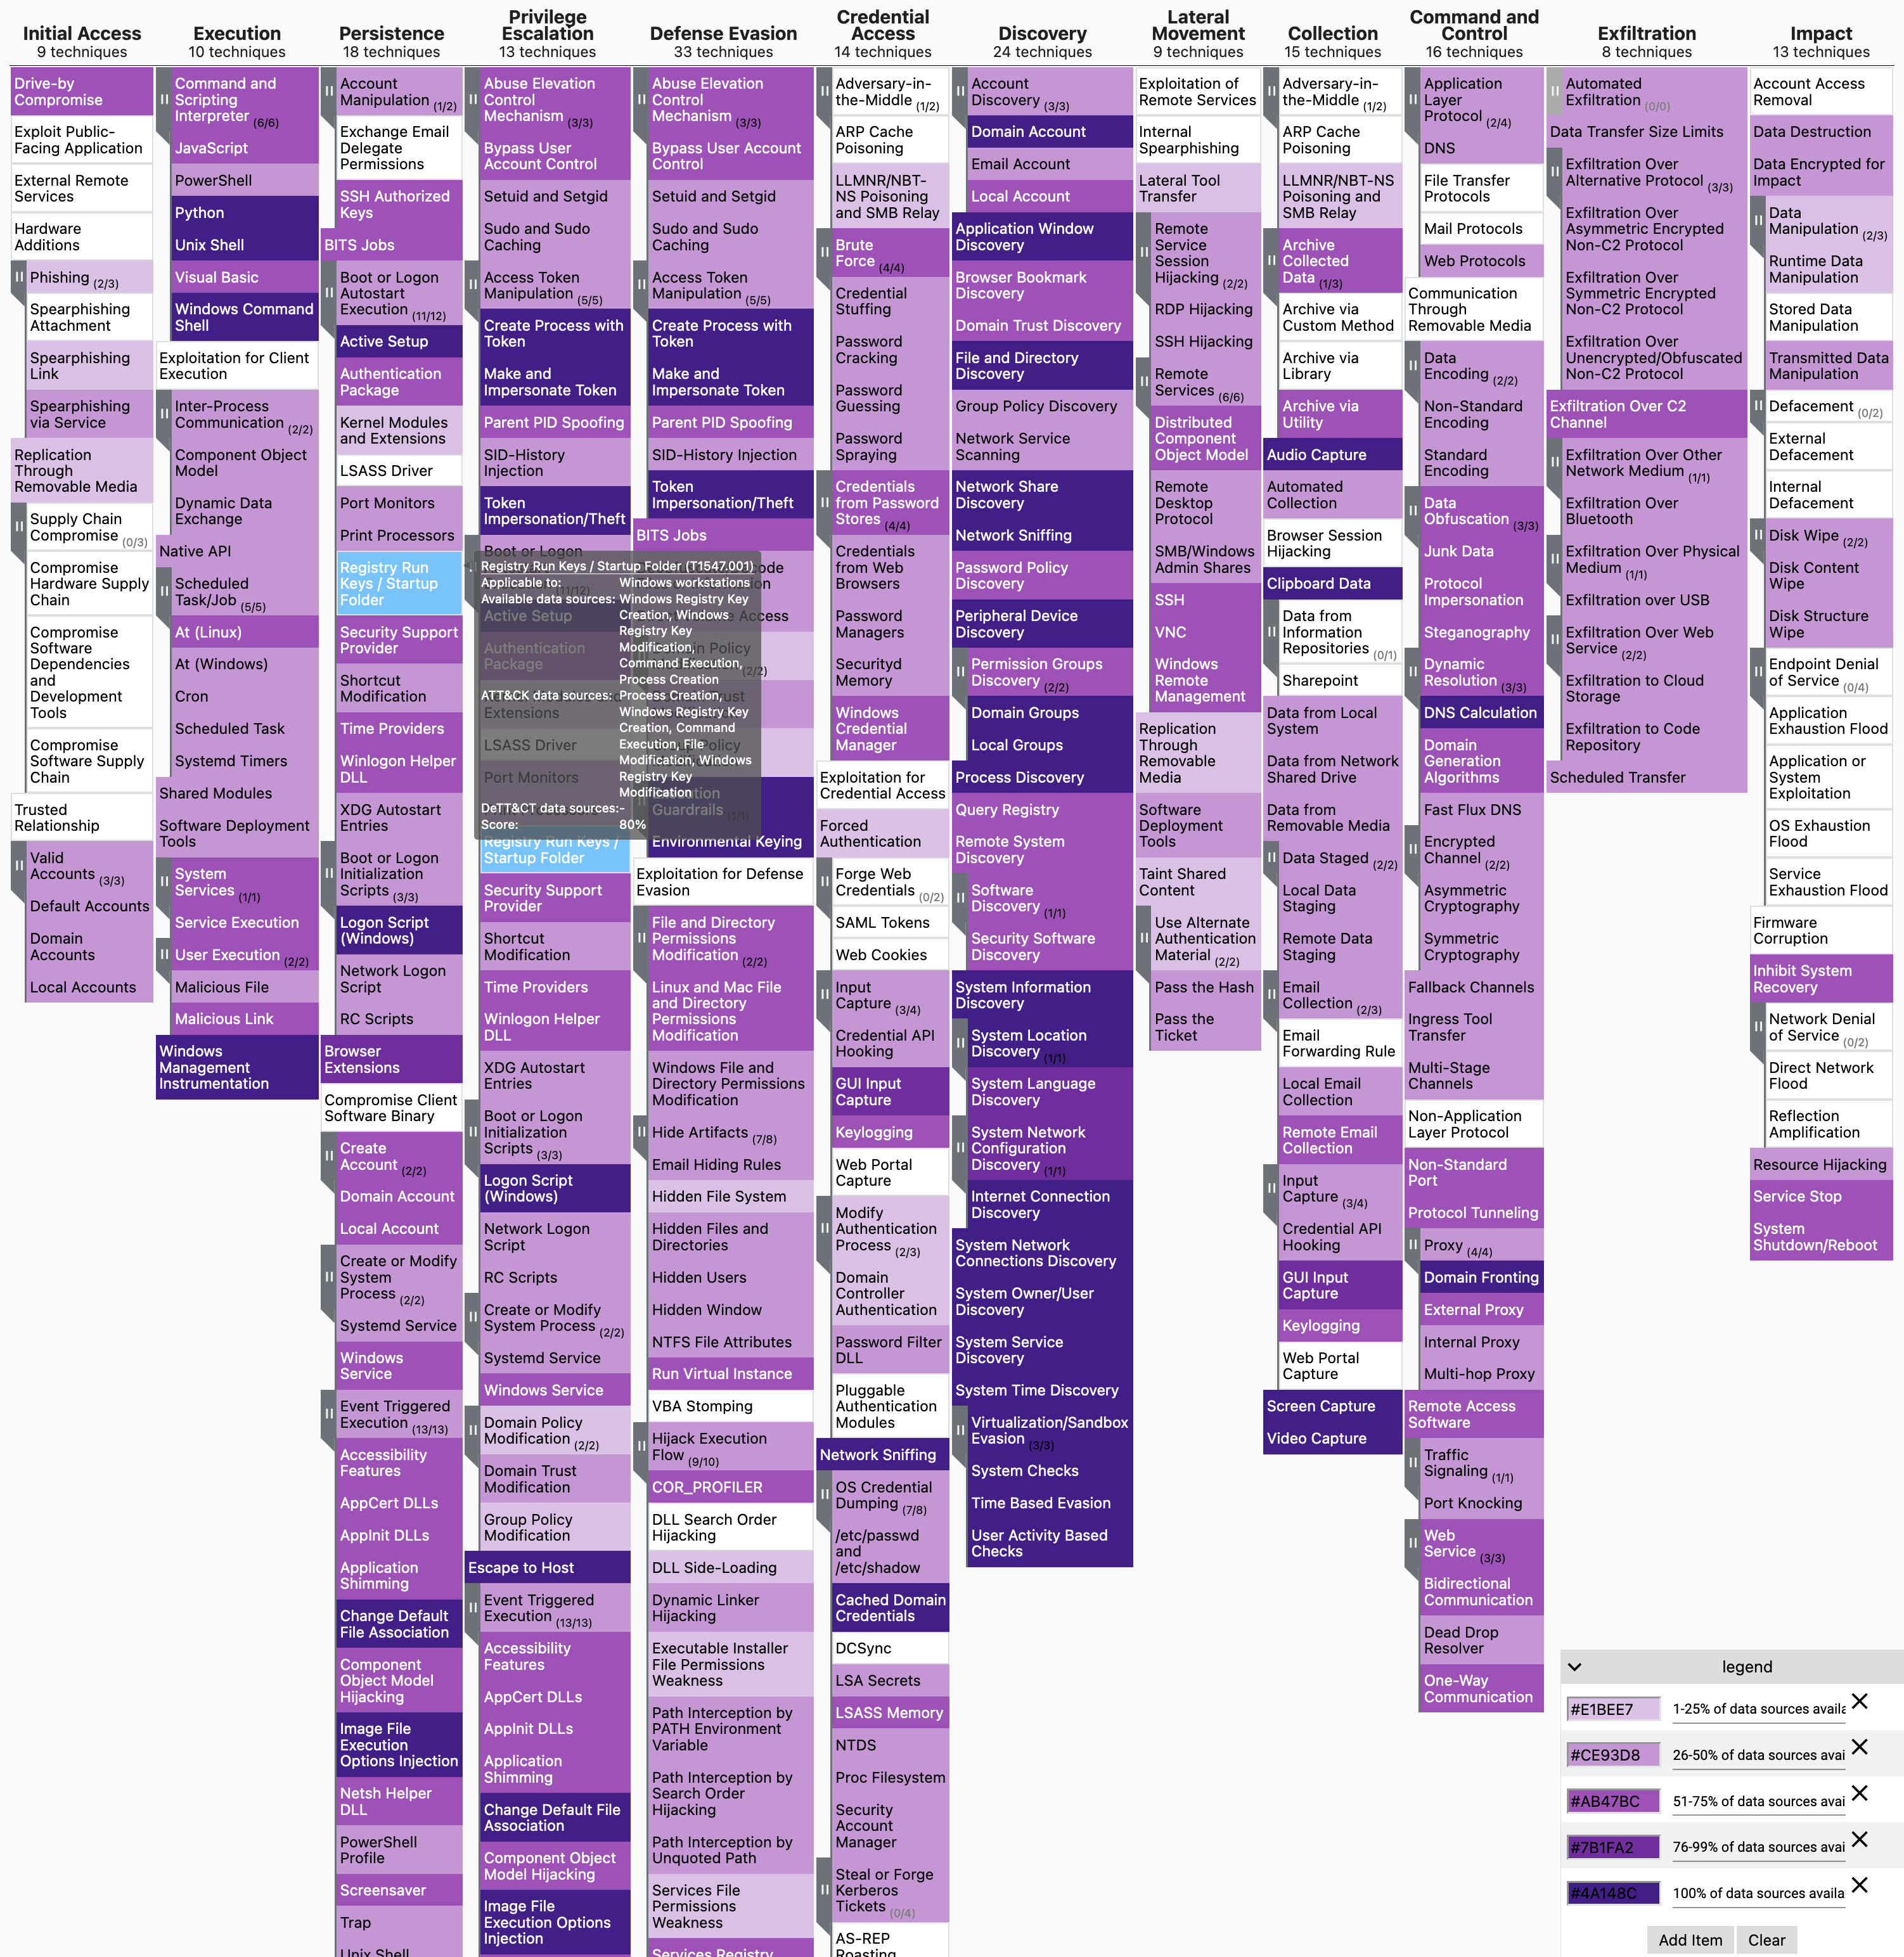
С помощью команды python dettect.py generic -ds можно определить, какие источники данных в ATT&CK покрывают наибольшее количество техник. Это может быть полезно, например, для определения того, какие источники данных обеспечат вам большую видимость и поэтому являются хорошими кандидатами для наличия в решении класса SIEM.
