
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
wifi_db — Скрипт для парсинга захватов Aircrack-ng в базу данных SQLite и извлечения полезной информации, такой как handshakes, MGT-идентичности, интересные связи между AP, клиентами и их зондами (Probes), данные WPS, а также общий обзор всех обнаруженных AP. | Kitploit
Инструменты/GitHubGitHub/r4ulcl/wifi_db
Взлом паролейАудит Wi-FiФорензикаСбор информацииБезопасность беспроводных сетей
GitHubr4ulcl/wifi_db

wifi_db

Скрипт для парсинга захватов Aircrack-ng в базу данных SQLite и извлечения полезной информации, такой как handshakes, MGT-идентичности, интересные связи между AP, клиентами и их зондами (Probes), данные WPS, а также общий обзор всех обнаруженных AP.

Репозиторий
13811257 дней назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

wifi_db

Последний релиз Лицензия Последний коммит (master) Последний коммит (dev) Основной язык

Сборка Docker-образа Сборка Docker-образа (dev) CodeFactor Строки кода Размер Docker-образа

Звёзды Форки Открытые проблемы Участники Загрузки Docker

wifi_db

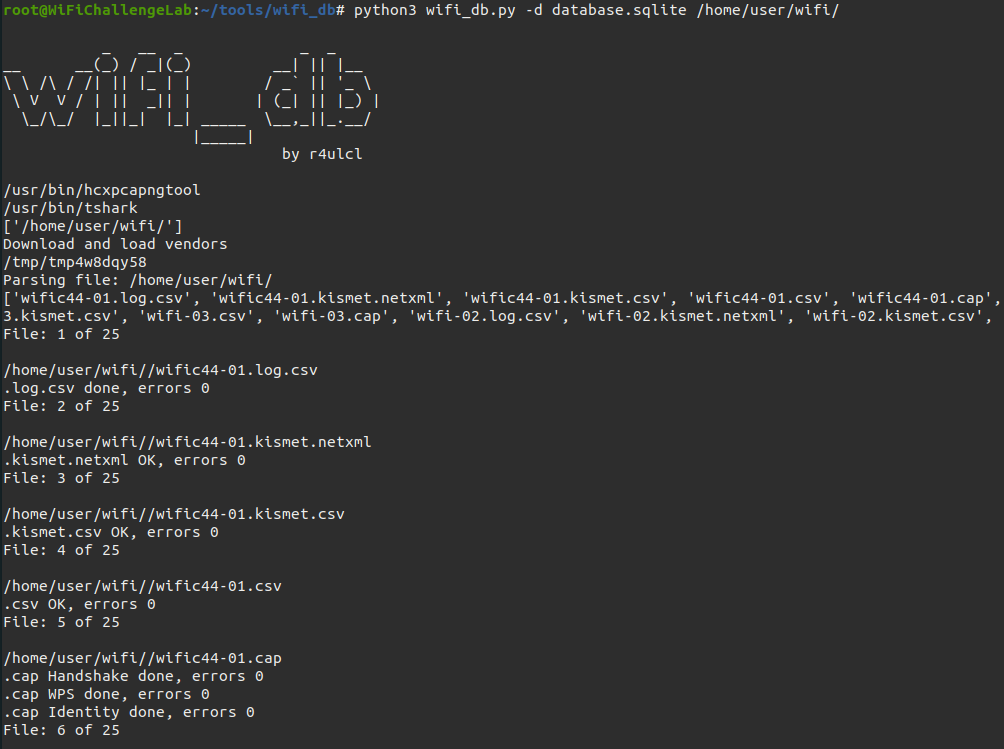
Скрипт для разбора захватов Aircrack-ng в базу данных SQLite и извлечения полезной информации, такой как рукопожатия (в формате 22000 hashcat), корпоративные (MGT) идентификаторы и пары вызов/ответ EAP-MD5, сертификаты X.509 и конфигурация безопасности RSN/WPA каждой сети, возможности 802.11r/k/v, Multiple BSSID и Channel Switch, объявляемые точками доступа, интересные взаимосвязи между AP, клиентами и их пробами, информация WPS, а также общий обзор всех видимых AP.

Оглавление

  • Возможности
  • Установка
  • Использование
  • База данных
  • Представления
  • TODO
  • Лицензия

Возможности

  • Показывает, скрыта ли сеть (cloaked), даже если у вас есть ESSID.
  • Отображает подробную таблицу подключённых клиентов и их соответствующих точек доступа.
  • Определяет клиентские пробы, подключённые к AP, предоставляя информацию о потенциальных рисках безопасности при использовании ложных точек доступа (Rogue AP).
  • Извлекает рукопожатия для использования с hashcat, облегчая подбор паролей.
  • Отображает информацию об идентификаторах из корпоративных сетей, включая метод EAP, используемый для аутентификации.
  • Извлекает сертификаты X.509, которыми обмениваются при корпоративной аутентификации (802.1X) EAP-TLS/PEAP/TTLS (как сертификаты AP/сервера, так и клиента), сохраняя все поля сертификата для каждого BSSID точки доступа в таблице Certificate.
  • Разбирает безопасность RSN/WPA каждой AP (версия WPA, наборы AKM, парные/групповые шифры, корпоративный флаг и защита управляющих кадров) из маячков в таблицу AP.
  • Захватывает пары вызов/ответ EAP-MD5 для офлайн-взлома (hashcat -m 4800) в таблицу EAPMD5.
  • Обнаруживает рандомизированные (локально администрируемые) MAC-адреса клиентов и идентифицирует клиентов по информационным элементам их пробных запросов (сохраняется в таблице Probe).
  • Генерирует сводку (Представление SummaryAP) точек доступа, сгруппированных по ESSID и шифрованию, показывающую количество AP и клиентов, версию WPA и состояние PMF, а также всех производителей в группе, чтобы дать быстрый обзор состояния безопасности близлежащих сетей (и выявить SSID со смешанной/пониженной безопасностью).
  • Записывает конфигурацию Wi-Fi Protected Setup (WPS) каждой AP непосредственно в её строке AP.
  • Регистрирует все случаи, когда клиент или AP были замечены с данными GPS и меткой времени, позволяя проводить анализ на основе местоположения.
  • Загружает файлы с папкой или файлом захвата. Эта опция поддерживает использование подстановочных знаков (*) для выбора нескольких файлов или папок.
  • Docker-версия в Docker Hub для устранения проблем с зависимостями.
  • Обфусцированный режим для демонстраций и конференций.
  • Возможность добавления статических данных GPS.
  • Сообщает статус защиты управляющих кадров (802.11w / PMF) для каждой AP: флаги mfpc (поддерживается) и mfpr (требуется), считываемые побитово из возможностей RSN, а также производное состояние pmf (Required, Capable (необязательно) или Disabled), сохраняемые в таблице AP.
  • Определяет возможности быстрого роуминга и управления, объявляемые каждой AP: 802.11r Fast BSS Transition (ft_80211r с mobility_domain_id), 802.11k Radio Resource Measurement/отчёты о соседях (rrm_80211k) и 802.11v BSS Transition Management (bss_transition_80211v).
  • Отмечает точки доступа, которые объявляют набор Multiple BSSID (mbssid с max_bssid_indicator) и отправляют объявления о смене канала (csa с целевым каналом csa_new_channel).
  • Раскрывает скрытые (cloaked) SSID из ответов на зондирование и запросов (повторной) ассоциации, заполняя имя AP даже если маяк его скрывает (ssid_revealed отмечает имена, полученные таким образом).

Установка

Из DockerHub (РЕКОМЕНДУЕТСЯ)``` bash

docker pull r4ulcl/wifi_db

### Ручная установка

#### Системы на базе Debian (Ubuntu, Kali, Parrot и т.д.)

Зависимости:

- python3 
- python3-pip
- tshark
- hcxtools``` bash
sudo apt install tshark
sudo apt install python3 python3-pip

sudo apt install pkg-config libcurl4-openssl-dev libssl-dev zlib1g-dev make gcc


git clone https://github.com/ZerBea/hcxtools.git
cd hcxtools
make 
sudo make install
cd ..

\n\nУстановка (с использованием виртуального окружения)\n``` bash

Download repo

git clone https://github.com/r4ulcl/wifi_db cd wifi_db

Create and activate a venv

sudo apt update ; sudo apt install python3-venv python3 -m venv wifi_db_env source wifi_db_env/bin/activate

Install dependencies

pip3 install -r requirements.txt

> Виртуальная среда должна быть активирована (`source wifi_db_env/bin/activate`) в каждом новом терминале перед запуском `wifi_db.py`. Используйте `deactivate` для выхода из неё.

#### Arch

Зависимости:
Скачать инструмент