

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/r0075h3ll/oralyzer
Сканеры уязвимостейСбор информацииВеб-безопасностьФаззинг
GitHubr0075h3ll/oralyzer

Oralyzer

Сканер уязвимостей открытого перенаправления на Python, который фаззит URL-адреса для обнаружения перенаправлений на основе заголовков, JavaScript и мета-тегов, с интегрированным сбором URL-адресов из web.archive.org.

Репозиторий
8191141031 месяц назадПроверено Kitploit
Поделиться

Введение

Oralyzer — это простой Python-скрипт, который проверяет наличие уязвимости открытого перенаправления (Open Redirection) на веб-сайте. Он делает это путем фаззинга URL, переданного на вход.

Возможности

Oralyzer может выявлять следующие типы уязвимостей открытого перенаправления:

  • На основе заголовков (Header Based)
  • На основе JavaScript (Javascript Based)
  • На основе мета-тегов (Meta Tag Based)

Кроме того, Oralyzer имеет собственный модуль для загрузки URL-адресов с web.archive.org, после чего он отбирает URL-адреса, содержащие определенные параметры — те параметры, которые с большей вероятностью могут быть уязвимыми.

Установка

$ git clone https://github.com/r0075h3ll/Oralyzer.git
$ pip3 install -r requirements.txt
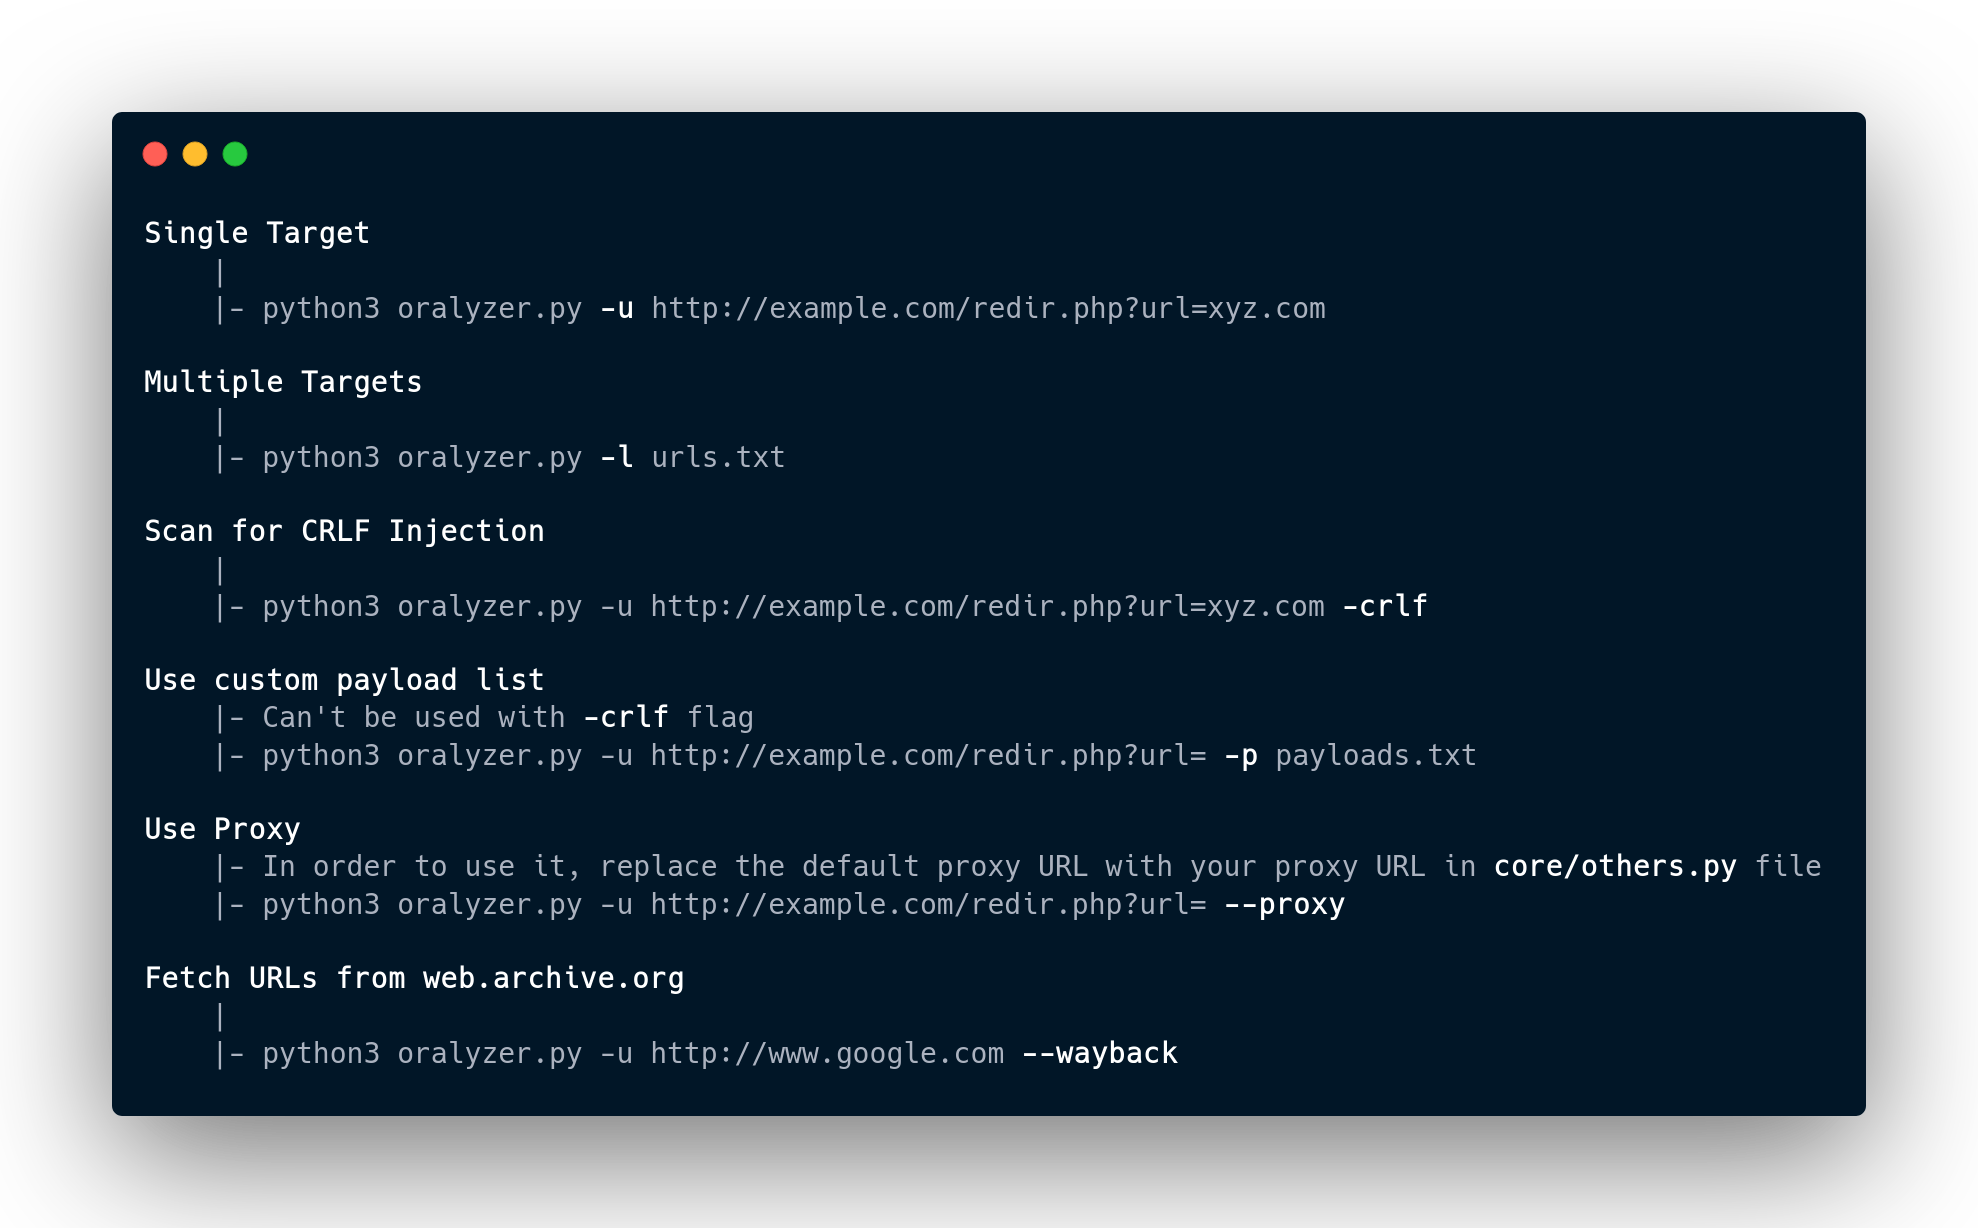
Использование

Возможности

  • Улучшенный механизм обнаружения DOM XSS
  • Тестирование нескольких параметров за один запуск
  • Обнаружение инъекций CRLF (CRLF Injection Detection)

Вклад

Вы можете внести вклад в этот проект следующими способами:

  • Создавать pull requests
  • Сообщать об ошибках
  • Свяжитесь со мной в Twitter с новой идеей или функцией
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





