
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-29885 — Apache Tomcat CVE-2022-29885 | Kitploit
Инструменты/GitHubGitHub/quynhlab/cve-2022-29885
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на Проникновение
GitHubquynhlab/cve-2022-29885

CVE-2022-29885

Apache Tomcat CVE-2022-29885

Репозиторий
52224 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    342

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-29885

Инструмент предназначен только для исследований в области безопасности. Запрещается использовать инструмент для проведения незаконных атак, пользователь несет ответственность за последствия

工具仅用于安全研究以及内部自查,禁止使用工具发起非法攻击,造成的后果使用者负责

Введение

Эксплойт для Apache Tomcat DoS (CVE-2022-29885)

Отказ в обслуживании в EncryptInterceptor (кластер Tomcat)

Целевая машина должна запустить Cluster Nio Receiver. Отправка специального TCP-пакета вызовет отказ в обслуживании цели. Независимо от того, используется ли EncryptInterceptor, существует возможность уязвимости отказа в обслуживании.

Условие: включить функцию кластера Tomcat и использовать NioReceiver для связи

Любая версия Tomcat будет уязвима. Единственное решение — использовать доверенную сеть

Эксплуатация небезопасной конфигурации

Небезопасная конфигурация: без использования EncryptInterceptor

server.xml

<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
  </Channel>
</Cluster>

эксплойт: ./dos -h target_ip -p target_nio_port
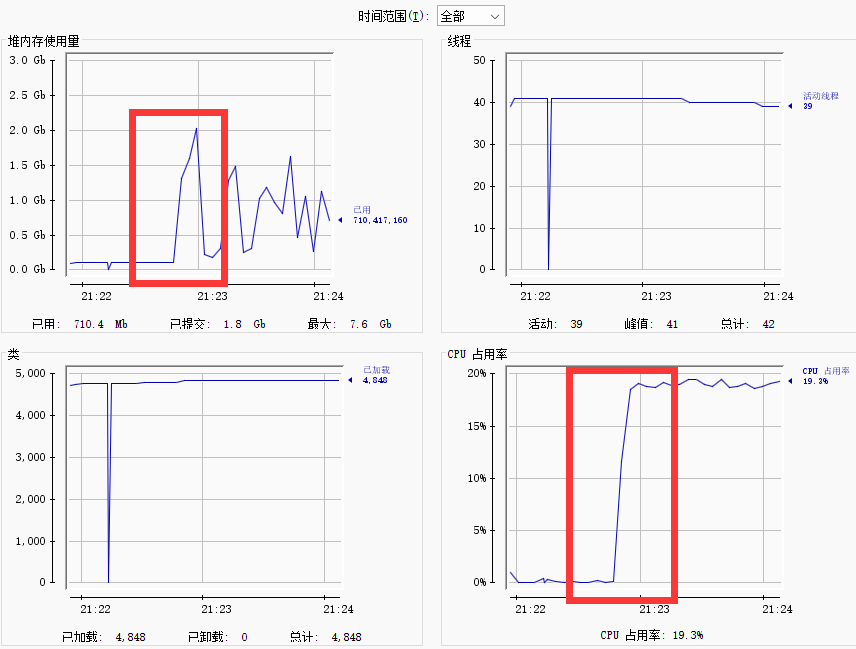
В небезопасной конфигурации также можно использовать Safe-Config-Exploit

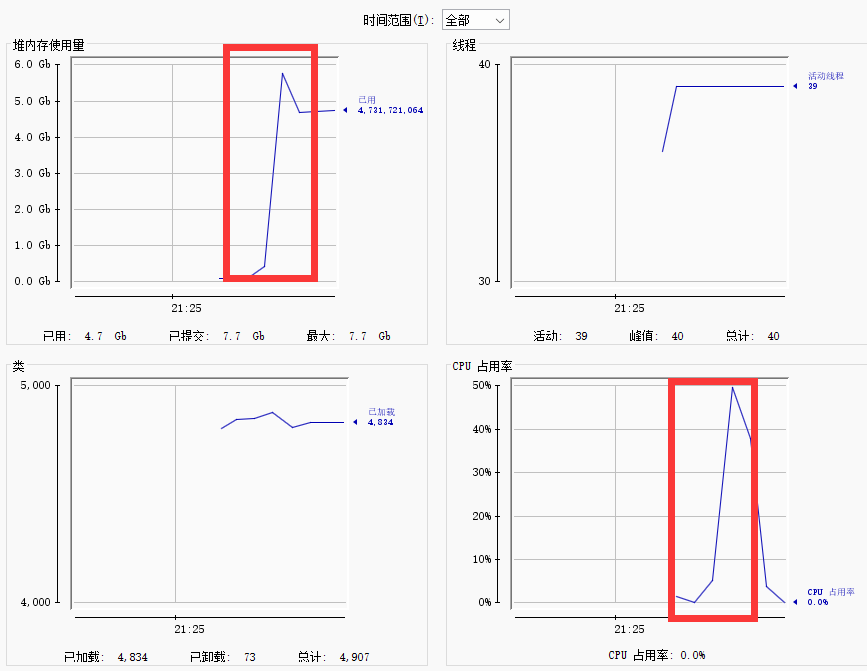
Однако в безопасной конфигурации можно использовать только Safe-Config-Exploit

Эксплуатация безопасной конфигурации

Безопасная конфигурация: с использованием EncryptInterceptor

server.xml

<Cluster className="org.apache.catalina.ha.tcp.SimpleTcpCluster">
  <Channel className="org.apache.catalina.tribes.group.GroupChannel">
    <Receiver className="org.apache.catalina.tribes.transport.nio.NioReceiver"
      address="0.0.0.0"
      port="5000"
      selectorTimeout="100"
      maxThreads="6"/>
    <Interceptor className="org.apache.catalina.tribes.group.interceptors.EncryptInterceptor"
       encryptionAlgorithm="AES/CBC/PKCS5Padding"
       encryptionKey="ANY_KEY(LENGTH:32)"/>
  </Channel>
</Cluster>

эксплойт: ./dos -h target_ip -p target_nio_port -s
Ссылки

https://lists.apache.org/thread/2b4qmhbcyqvc7dyfpjyx54c03x65vhcv

Скачать инструмент



