
 quevatech/challenge_repo
Структурированный репозиторий задач, предлагающий вознаграждения за взлом генератора случайных чисел на основе нейронной сети, прошедшего валидацию в соответствии со стандартами NIST SP 800-22 и SP 800-90B.

English · Türkçe
Мы создали генератор случайных чисел, который берёт радиочастотный шум (RF noise), пропускает его через проприетарный этап нейросетевой обработки и постобрабатывает результат с помощью SHA-3 / SHAKE-256. Мы утверждаем, что выход неотличим от идеального источника случайности — что ни один статистический или обученный различитель не может превзойти случайность на нём.
Мы публикуем выход и отчёты о проверке. Мы не публикуем генератор.
Просьба в одну строку: докажите, что мы неправы.
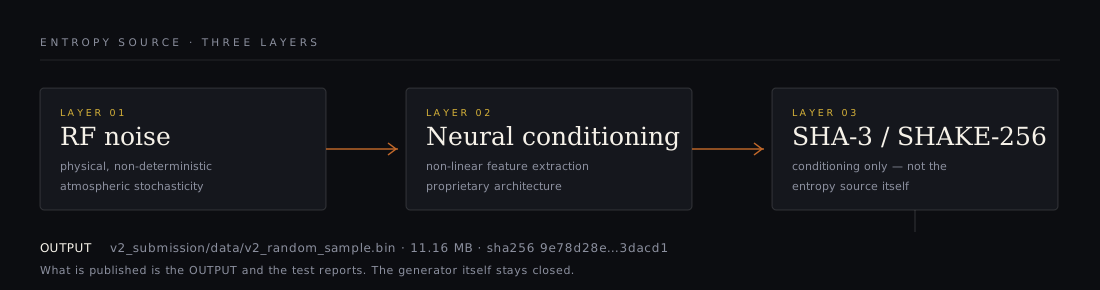
| Слой | Компонент | Роль | Опубликован |
|---|---|---|---|
| 01 | RF noise | Физический, недетерминированный источник (атмосферная стохастичность) | ✗ |
| 02 | Neural conditioning | Нелинейное извлечение признаков из сырого RF-сигнала | ✗ |
| 03 | SHA-3 / SHAKE-256 | Криптографическая обработка и отбеливание (в стиле SP 800-90B) | ✗ |
| → | Файл-образец | 11.16 MB выхода, побитово идентичен сертифицированному прогону | ✓ |
SHA-3 здесь используется строго как компонент обработки, никогда как источник энтропии. Обработка может только уменьшить энтропию; она не может её создать.
| Пункт | Значение |
|---|---|
| Образец | v2_submission/data/v2_random_sample.bin |
| Размер | 11,702,528 байт · 93,620,224 бит |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| Сертификация | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| Пайплайн | .github/workflows/nist-tests.yml |
| Метрика | Значение | Трактовка |
|---|---|---|
| NIST SP 800-22 (официальный C STS) | 180 / 188 подтестов пройдено | 95.7 %; провалы в пределах ожидаемого ~1 % на тест |
| SP 800-90B, оценка IID | H = 7.9675 бит/байт | предположение IID подтверждено |
| SP 800-90B, не-IID (консервативно) | min-entropy 7.5739 бит/байт → 0.9467 бит/бит | число, которое мы будем защищать |
| Атака предсказания Маркова | лучший результат 50.06 % | неотличимо от подбрасывания монеты |
| ML-различитель (GBM, RF) | лучший результат 51.25 %, p = 0.36 | значимого преимущества нет |
| Автокорреляция, лаги 1–1000 | 2 значимых лага (ожидалось ~2.7) | периодичности нет |
Обратите внимание на консервативное число. 0.9996 бит/бит — это оценка IID MCV; 0.9467 бит/бит — это не-IID граница, определяемая оценщиком t-кортежей. Обработанный поток должен выглядеть идеально для IID-тестов — это доказывает очень мало. Граница, за которую мы будем стоять, — 0.9467 бит/бит.
Не заявление, а команда:
python tools/verify_sample.py
| Проверка | Наблюдаемое | Порог |
|---|---|---|
| SHA-256 / размер | совпадает с сертифицированным отчётом | точное |
| Баланс битов | 49,999 % единиц, monobit p = 0,847 | p > 0,01 |
| Равномерность байтов | χ² = 248,39 (df 255), p = 0,605 | p > 0,01 |
| Среднее / std байтов | 127,49 / 73,906 | 127,5 / 73,90 |
| Серийная корреляция, лаги 1–8 | max |ρ| = 0,00031 | < 0,000877 (3σ) |
| Самая длинная одинаковая серия | 28 бит | ≈ log₂(93,6 M) ≈ 26,5 |
| Дублирующиеся 16-байтовые блоки | 0 из 731 408 | 0 |
| Граница сжатия | 8,0024 бит/байт | > 7,99 |
Все восемь порогов пройдены, и скрипт завершается с ненулевым кодом, если какой-либо из них перестаёт проходить. Это намеренно самый дешёвый из возможных наборов тестов: он задуман как тривиальный для запуска, а не как замена сертификации.
Три уровня в порядке возрастания того, что докажет успех.
| Уровень | Вопрос | Критерий приёмки | Признание |
|---|---|---|---|
| 🥇 L1 · Предиктор | Можете ли вы предсказать бит N+1? | На N = 100 000 отложенных битах: точность ≥ 50,52 % (двусторонний p < 0,001). Допускается большее N; порог следует из биномиального теста. | Зал славы + сертификат |
| 🥈 L2 · Различитель | Можете ли вы отличить нас от os.urandom? | ≥ 100 000 выборок на класс, преимущество > 0,01 при p < 0,001, оценивается на потоке, который вы никогда не видели. | Зал славы, именное упоминание |
| 🥉 L3 · Поиск закономерностей | Упустил ли что-то каждый стандартный тест? | Смещение или период, переживающий поправку на множественные сравнения при p < 1e-6 и воспроизводящийся на второй выборке. | Зал славы, публичное признание |
os.urandom.tools/referee.py запускает ваш зафиксированный метод
против отложенного потока и записывает results.json. Находка без этого
файла — не находка.| Дата | Исследователь | Уровень | Результат | Доказательство |
|---|---|---|---|---|
| — | ваше имя | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
Короткий список того, что этот репозиторий не доказывает. Скрывать это было бы первым, что заметит серьёзный рецензент, поэтому оно здесь.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
