 quetuan03/cve-2025-57926
WordPress Passster Plugin <= 4.2.18 уязвим к межсайтовому скриптингу (XSS)

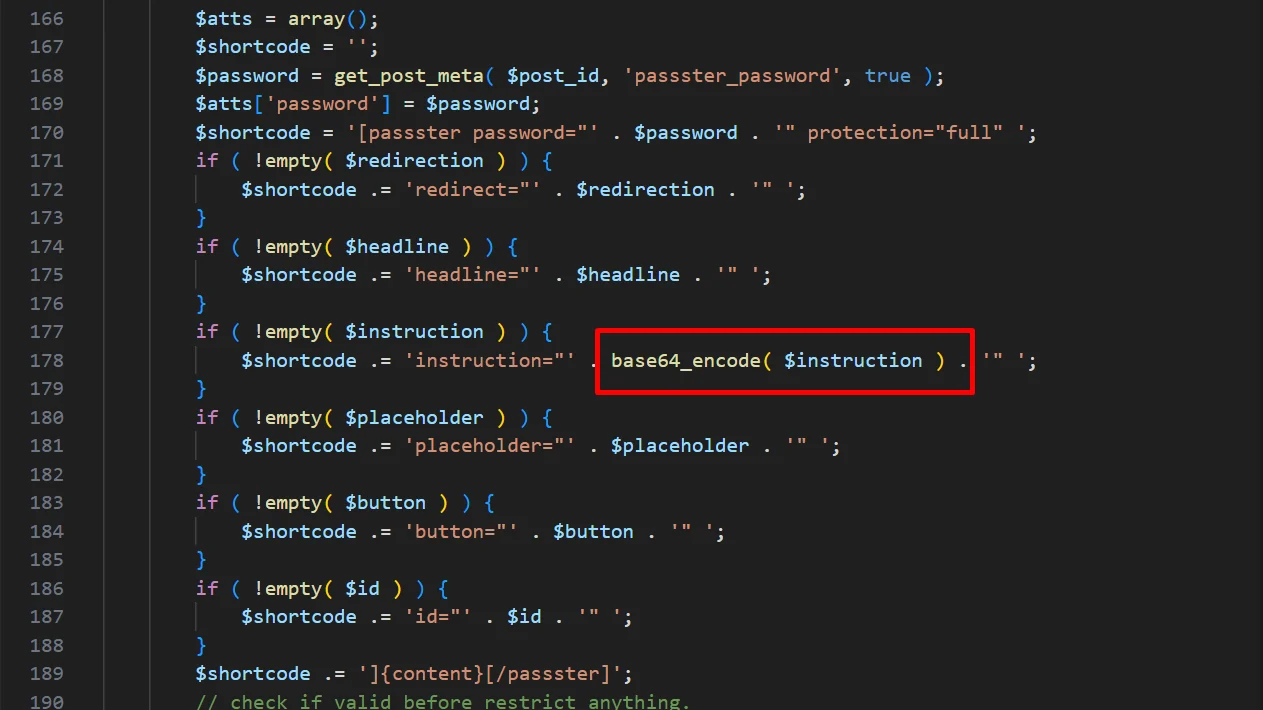
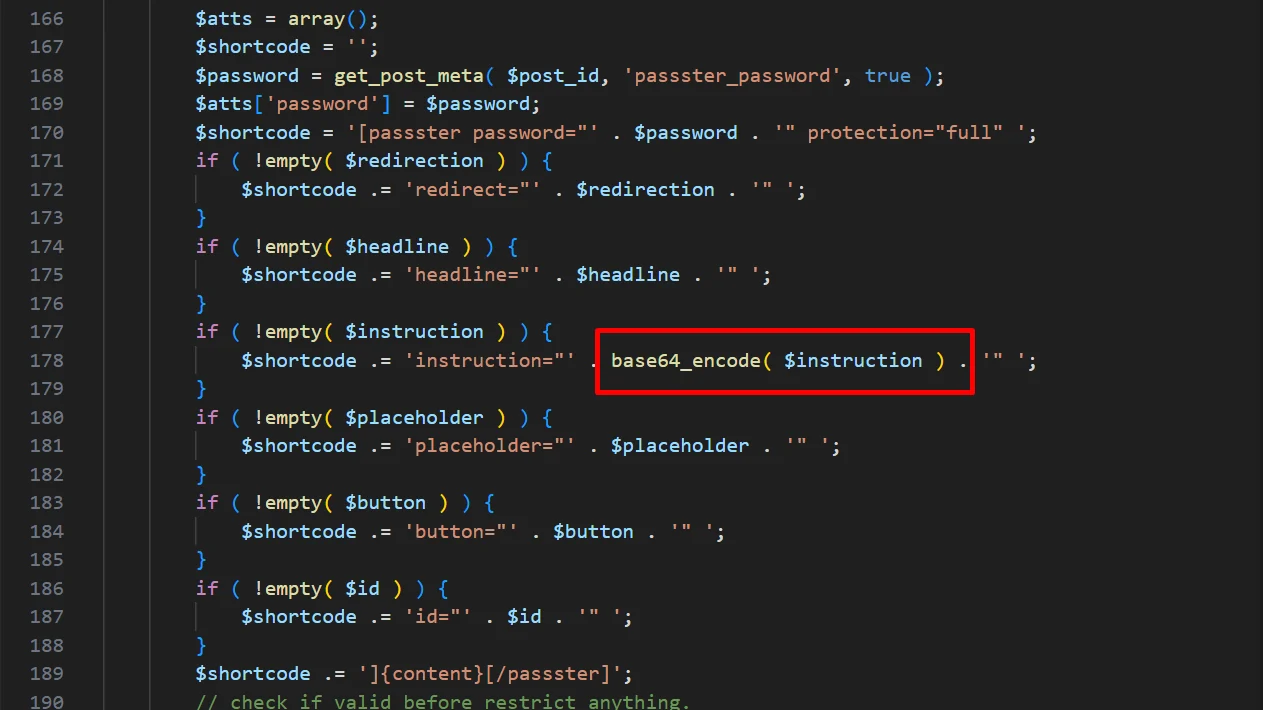
Sink: Согласно механизму ядра WordPress, XSS предотвращается в содержимом записей, но с этим плагином содержимое кодируется, а затем декодируется при рендеринге, что непреднамеренно создаёт уязвимость XSS."
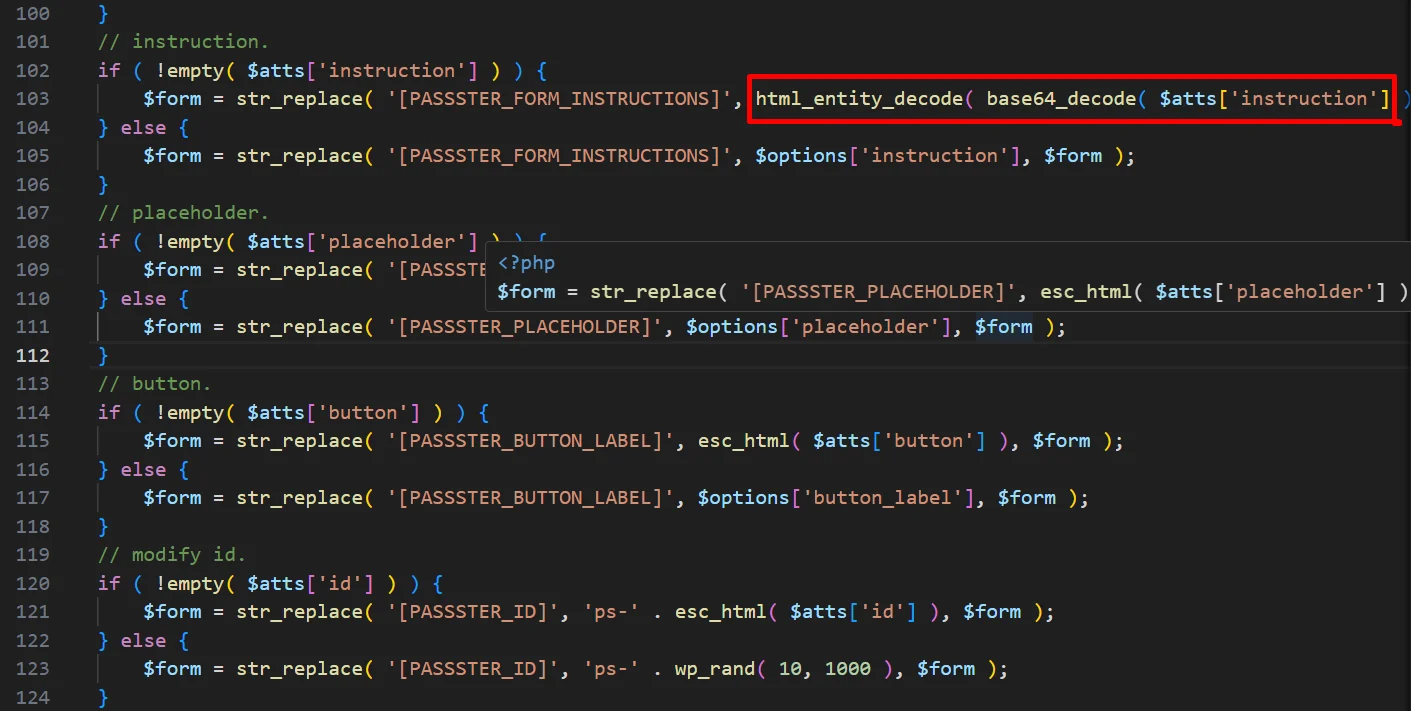
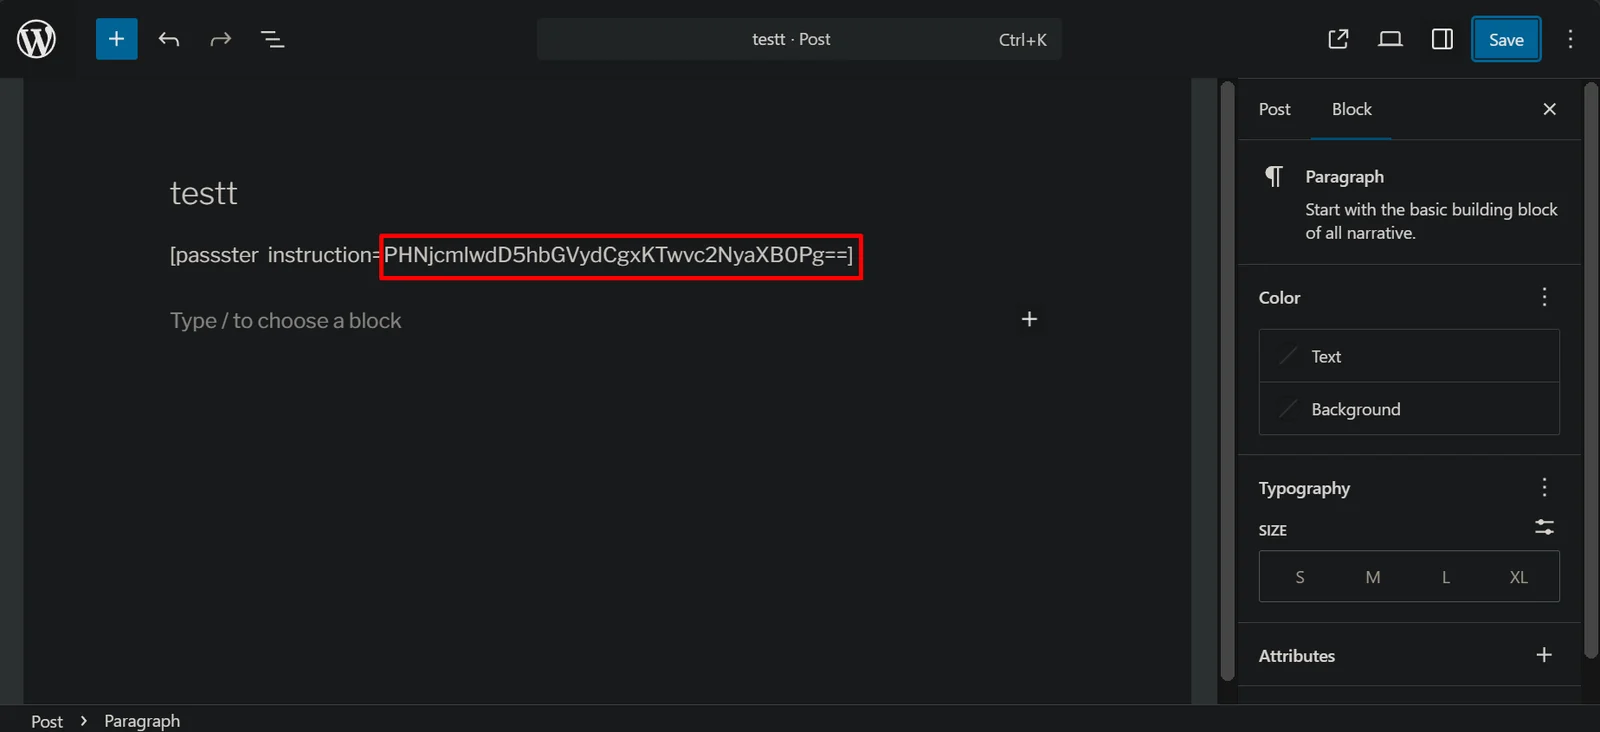
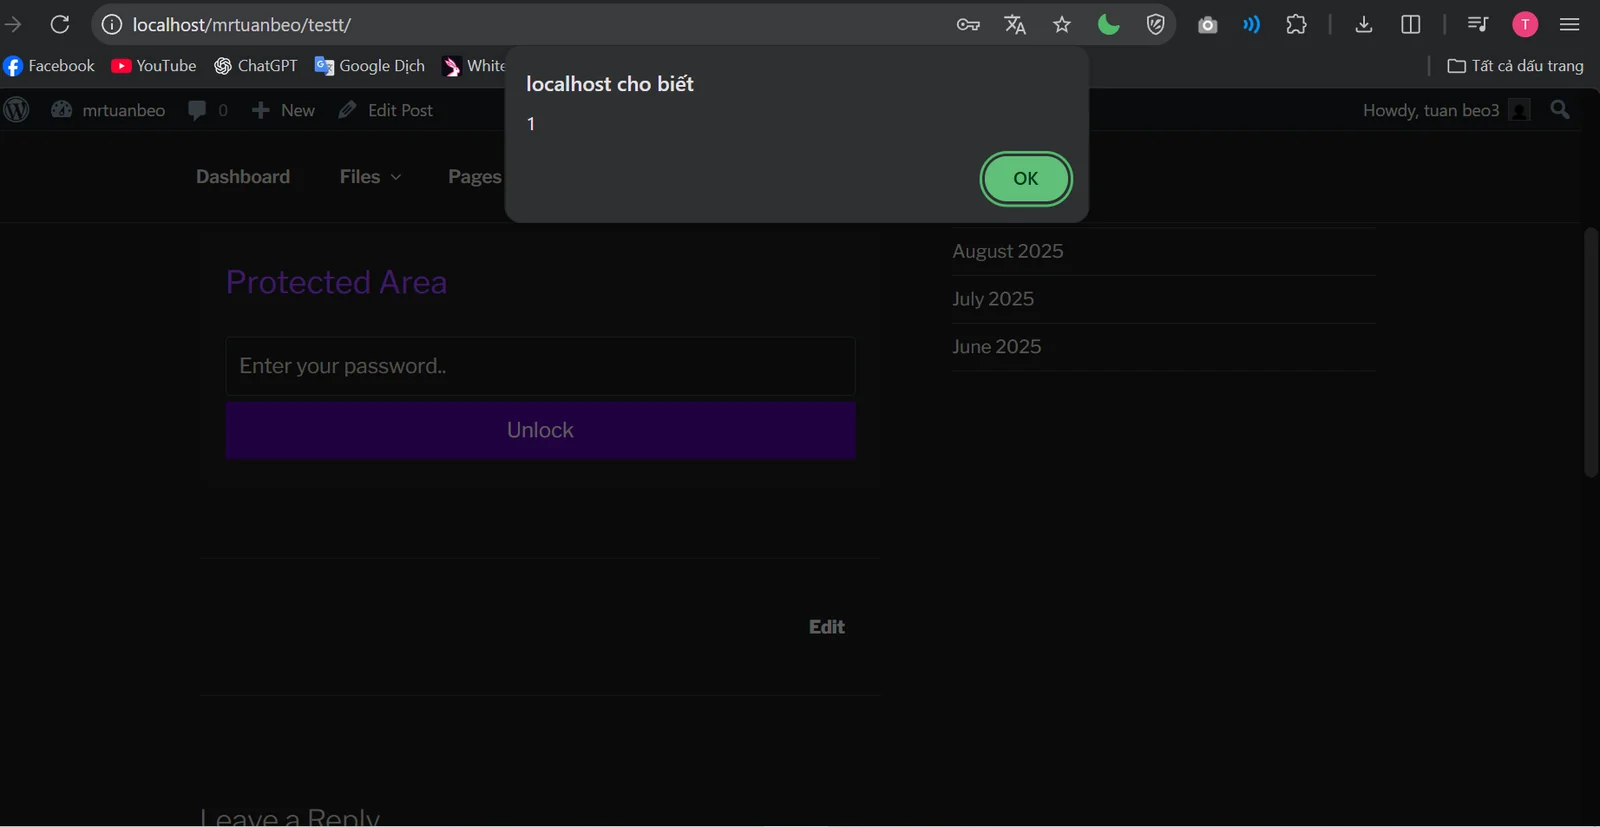
PoC: Полезная нагрузка в base64 — это PHNjcmlwdD5hbGVydCgxKTwvc2NyaXB0Pg==