purpleailab/decepticon
Автономный хакерский агент для Red Team
"Еще один AI-хакер? Дайте угадаем — он запускает nmap и пишет отчет."


Пропустите настройку Docker — запускайте автономные сценарии red-team прямо из браузера.

Предварительные требования: Docker и Docker Compose v2. Поддерживается на macOS (Apple Silicon + Intel), Linux (amd64 + arm64) и Windows (amd64 + arm64) — нативно через PowerShell или через WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
По умолчанию запускается основная управляющая плоскость (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) и запускается терминальный CLI. Специализированные рабочие нагрузки (BloodHound CE, Sliver C2, Ghidra MCP, …) и веб-панель запускаются по требованию — оркестратор порождает специалистов с помощью ops_start("ad") и т.д., а вы запускаете панель из CLI командой /web (см. Веб-панель).
Windows (PowerShell, native)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Быстрый старт · Полное руководство по настройке
Строите поверх агентов — продукт, исследовательскую интеграцию или собственный оркестратор? Установите SDK из PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon — это клиентский SDK: он поставляет фабрики агентов, промежуточное ПО, инструменты и навыки, а также маршрутизирует вызовы LLM и выполнение в песочнице к сервисам времени выполнения через HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Для работы агентов всё ещё нужны эти сервисы — используйте стек Docker выше или укажите URL-адреса ваших собственных эквивалентов. См. Decepticon как библиотека для ознакомления с поверхностью переопределения фабрик, декларативными плагинами PluginBundle и шлюзом безопасности.
Мы строим Decepticon в направлении Offensive Vaccine для ландшафта угроз, управляемых ИИ. Если вы верите в автономное red teaming как путь к более сильной защите, подумайте о поддержке проекта.
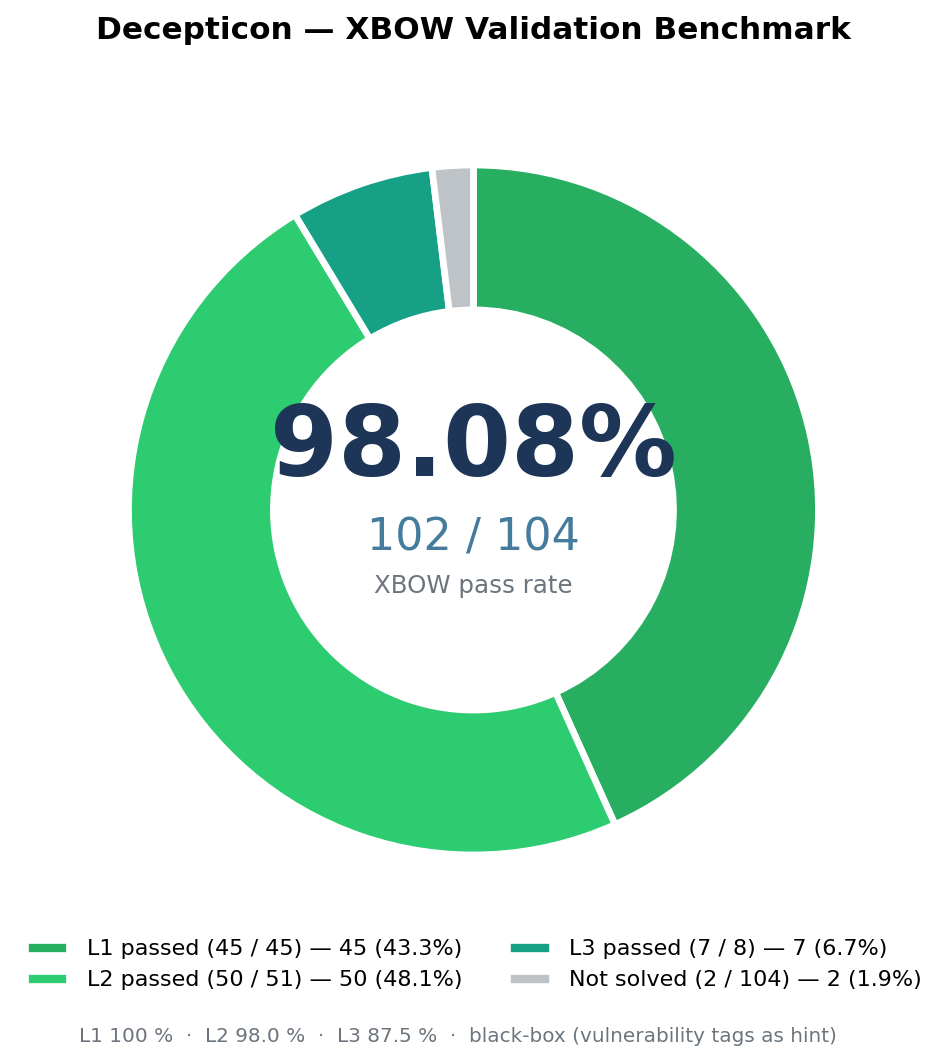
| Бенчмарк | Сложность | Проходной балл |
|---|---|---|
| XBOW validation-benchmarks | Легкий (Уровень 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Средний (Уровень 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Сложный (Уровень 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Все уровни | 102 / 104 (98.08 %) |
Пространство «ИИ + взлом» полно демок, которые запускают nmap и печатают отчет. Это не то.
Decepticon — это профессиональный автономный агент Red Team. Он выполняет реалистичные цепочки атак — разведку, эксплуатацию, повышение привилегий, горизонтальное перемещение, C2 — так, как это делал бы настоящий противник, а не сканер.
Но что более важно: он действует в рамках дисциплины, которая отличает red teamers от скрипт-кидди. Прежде чем покинет провод хоть один пакет, Decepticon генерирует полный пакет взаимодействия — RoE, ConOps, План деконфликтизации и OPPLAN с привязкой к MITRE ATT&CK — и каждое действие выполняется в рамках этих заданных правил.
→ Глубокое погружение в процесс взаимодействия
Настоящие цепочки убийств, а не сканирование галочек. Decepticon читает OPPLAN и преследует цели через любой открывающийся путь — пивотинг, адаптацию, связывание техник.
На самом деле интерактивные оболочки. Настоящие инструменты для атак являются интерактивными (msfconsole, sliver-client, evil-winrm). Decepticon выполняет каждую команду внутри постоянных tmux-сессий с автоматическим обнаружением приглашения — так что когда инструмент переходит в интерактивное приглашение, агент отправляет последующие команды без обходных путей.