 praetorian-inc/trident
автоматизированный инструмент для массового подбора паролей


Проект Trident — это автоматизированный инструмент для подбора паролей (password spraying), разработанный для удовлетворения следующих требований:
возможность развёртывания на нескольких облачных платформах/провайдерах выполнения
возможность планирования кампаний подбора в соответствии с политикой блокировки учетных записей цели
возможность увеличения пула IP-адресов, с которых выполняются попытки аутентификации, в целях операционной безопасности
возможность быстрого расширения функциональности для поддержки новых платформ аутентификации
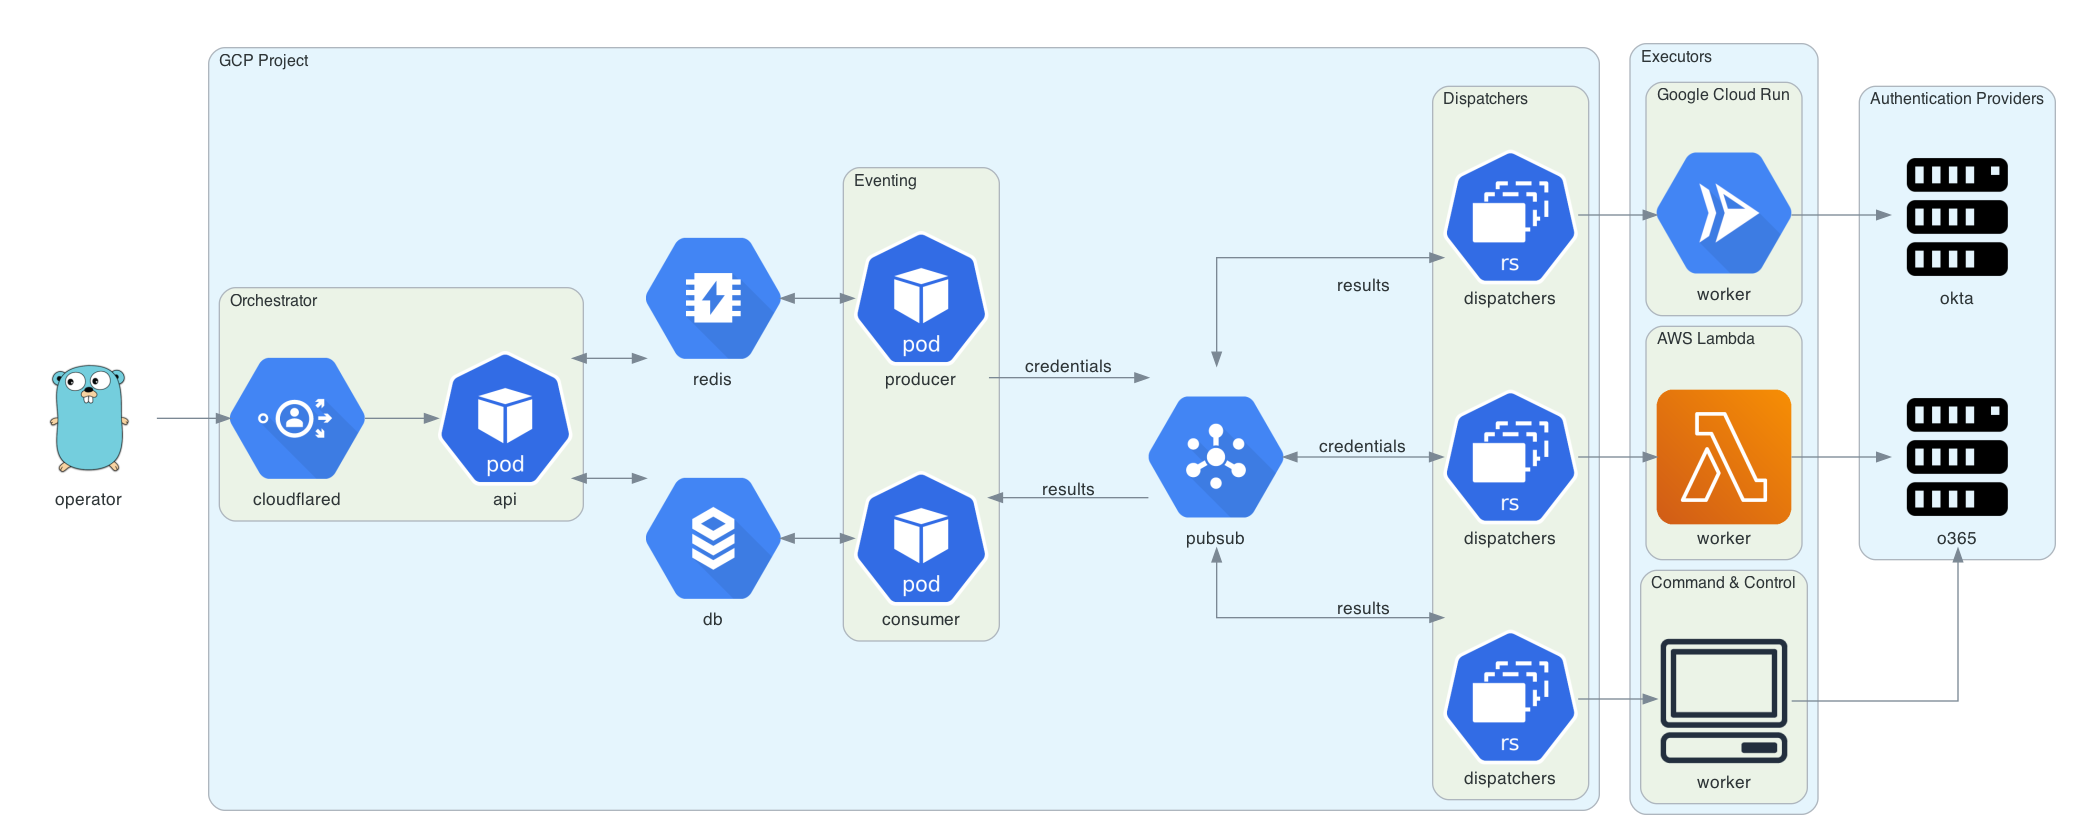
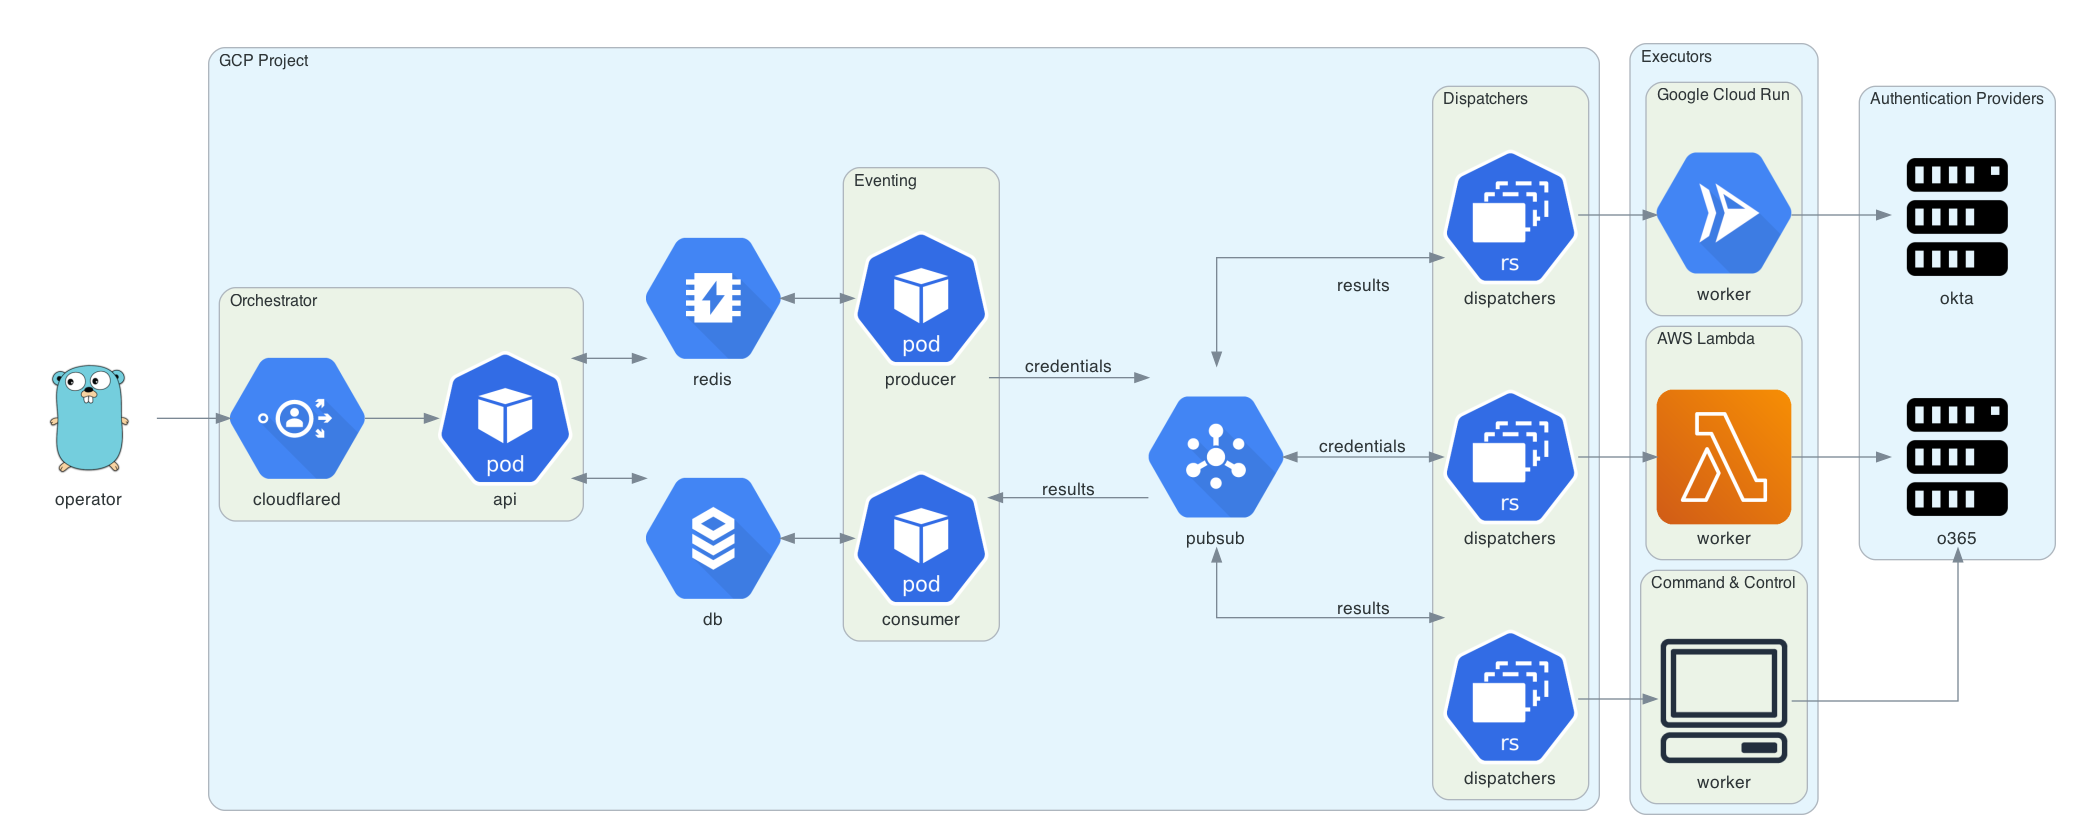
Эта диаграмма создана с помощью Diagrams. Гофер Go разработан Renee French и лицензирован по CC BY 3.0.
Для развёртывания trident требуется проект Google Cloud, доменное имя (для API оркестратора) и конфигурация Cloudflare Access для этого домена. Cloudflare Access используется для аутентификации запросов к API оркестратора.
brew install cloudflare/cloudflare/cloudflared
brew install terraform
cd terraform
cloudflared login
terraform init
terraform plan
terraform apply
Trident имеет интерфейс командной строки, доступный на странице релизов. Также вы можете загрузить и установить trident-client с помощью go get:
GO111MODULE=on go get github.com/praetorian-inc/trident/cmd/trident-client
Бинарный файл trident-client отправляет API-запросы к оркестратору. Он читает конфигурацию из ~/.trident/config.yaml, имеющую следующий формат:
orchestrator-url: https://trident.example.org
providers:
  okta:
    subdomain: example
  adfs:
    domain: adfs.example.org
  o365:
    domain: login.microsoft.com
С помощью валидного config.yaml trident-client можно использовать для создания кампаний подбора паролей, как показано ниже:
trident-client campaign -u usernames.txt -p passwords.txt --interval 5s --window 120s
Параметр --interval позволяет оператору вставлять задержки между попытками ввода учетных данных. Параметр --window позволяет задать жёсткое время остановки кампании. Дополнительные аргументы описаны ниже:
Usage:
  trident-cli campaign [flags]

Flags:
  -a, --auth-provider string   this is the authentication platform you are attacking (default "okta")
  -h, --help                   help for campaign
  -i, --interval duration      requests will happen with this interval between them (default 1s)
  -b, --notbefore string       requests will not start before this time (default "2020-09-09T22:31:38.643959-05:00")
  -p, --passfile string        file of passwords (newline separated)
  -u, --userfile string        file of usernames (newline separated)
  -w, --window duration        a duration that this campaign will be active (ex: 4w) (default 672h0m0s)
Подкоманда results позволяет запрашивать таблицу результатов. Эта подкоманда имеет несколько опций, но по умолчанию показывает все валидные учетные данные во всех кампаниях.
$ trident-client results
+----+-------------------+------------+-------+
| ID | USERNAME          | PASSWORD   | VALID |
+----+-------------------+------------+-------+
|  1 | [email protected] | Password1! | true  |
|  2 | [email protected]   | Password2! | true  |
|  3 | [email protected]   | Password3! | true  |
+----+-------------------+------------+-------+
Дополнительные аргументы описаны ниже:
Usage:
  trident-cli results [flags]

Flags:
  -f, --filter string          filter on db results (specified in JSON) (default '{"valid":true}')
  -h, --help                   help for results
  -o, --output-format string   output format (table, csv, json) (default "table")
  -r, --return string          the list of fields you would like to see from the results (comma-separated string) (default "*")
