 pelock/powershell-pro-obfuscator-python
Автоматизируйте обфускацию и виртуализацию исходного кода PowerShell-скриптов с помощью гибкого веб-API для Python (pip-пакет).

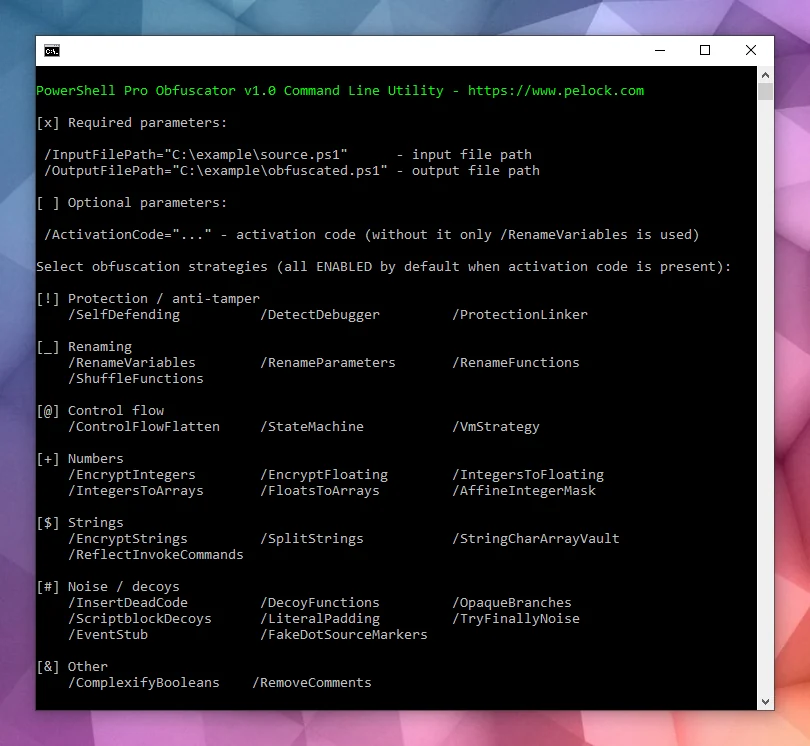
PowerShell Pro Obfuscator защищает проприетарные .ps1-скрипты с помощью переименования, полиморфного шифрования строк и целых чисел, выравнивания потока управления, конечных автоматов (FSA), VM-движка, самозащитных проверок целостности, protection linker и анти-отладочных проверок.
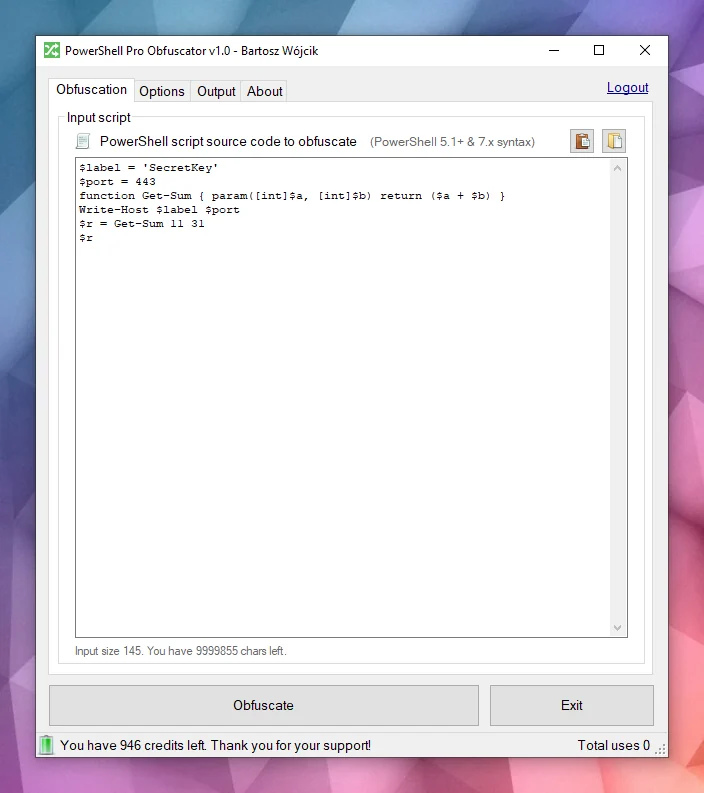
Обфусцируйте, виртуализируйте и защищайте PowerShell .ps1-скрипты с помощью полиморфного шифрования строк, VM-движка, преобразований конечных автоматов, проверок самозащиты и анти-отладки — через GUI, CLI, онлайн-инструмент или API.
Более подробные технические детали, загрузки и документация доступны по адресу:
https://www.pelock.com/products/powershell-pro-obfuscator
Доступен для Windows и Linux:
Доступно несколько программных API:
Онлайн-интерфейс обфускатора:
Скрипты обычно распространяются как обычные .ps1-файлы или встраиваются в модули. Это удобство означает, что любой, у кого есть доступ к файлу, может прочитать всю логику, найти учётные данные или ключи API в строках и украсть ваши алгоритмы, если вы не предпримете дополнительных мер для скрытия намерений.
PowerShell — это кроссплатформенная оболочка и язык сценариев, построенный на .NET. Он широко используется для автоматизации, конфигурации, DevOps-конвейеров и управления конечными точками в Windows и Linux.
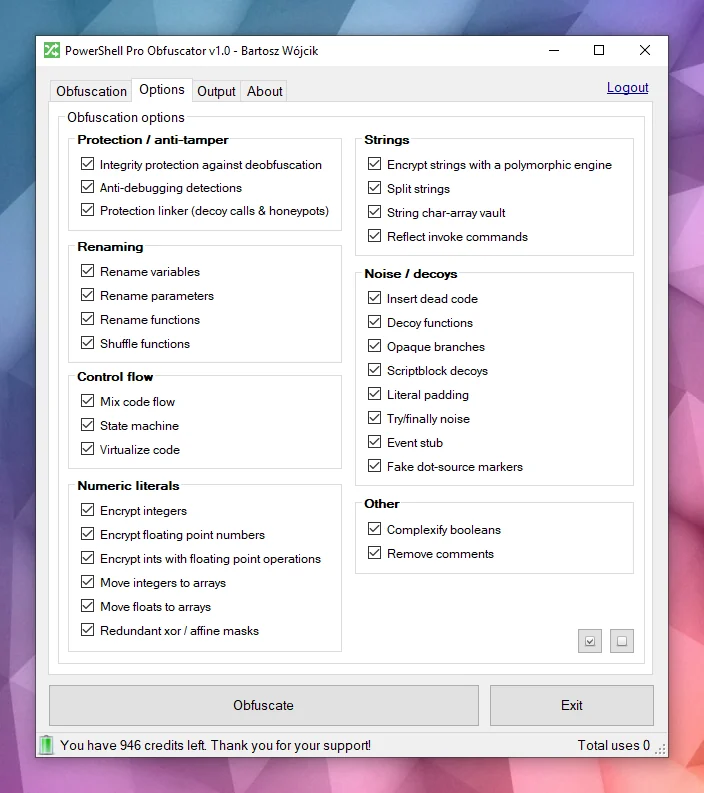
PowerShell Pro Obfuscator включает множество продвинутых стратегий обфускации, виртуализации и защиты. Вы можете легко настраивать баланс между защитой, размером и производительностью.
 Мощная обфускация
PowerShell Pro Obfuscator использует передовые стратегии обфускации, такие как полиморфное шифрование строк, шифрование целых чисел и чисел с плавающей запятой, а также шумовые вставки-приманки. Результат скрывает литералы и структуру, сохраняя проверенное поведение во время выполнения.
 Виртуализация кода
Выбранные операторы поднимаются в опкоды случайно сгенерированного VM-движка с перемешанными case-ветками, опкодами-приманками и обфусцированным циклом диспетчера. Аналитикам приходится интерпретировать виртуальную машину вместо чтения обычного PowerShell.
 Конечные автоматы (FSA)
Обфускация конечными автоматами (FSA) переписывает линейные блоки операторов PowerShell в двухсостоянийные автоматы с непрозрачными планировщиками и перемешанными обработчиками диспетчеризации. Вместо чтения кода сверху вниз аналитикам приходится отслеживать числовые состояния, таблицы переходов и пути-приманки, чтобы восстановить исходный порядок.
 Анти-отладка
Защита от анти-отладки вставляет полиморфные проверки, которые обнаруживают подключённые отладчики, точки останова PowerShell, режимы отладки и трассировки, а также связанные сигналы хоста. Когда проверка срабатывает, обфусцированный скрипт молча завершается, вместо того чтобы раскрывать защищённую логику при интерактивном анализе.
 Проверки самозащиты
Загрузочная проверка сверяет форму скрипта на диске (количество функций и токены целостности) и устанавливает ключ подделки, когда файл больше не соответствует обфусцированной сборке. Дешифраторы строк используют этот ключ, поэтому пропатченные скрипты возвращают мусор вместо открытого текста. Этот самозащитный слой повышает стоимость небрежной деобфускации и правок файлов.
 Protection linker
Финальный проход подключает резолверы-ловушки, фиктивные вызовы помощников со случайными аргументами и триггеры мелкого стека, которые остаются активными только до завершения загрузки. Извлечённые фрагменты сохраняют шумные поверхности вызовов, которые выглядят реально при статическом анализе. Нормальное выполнение после успешной проверки целостности остаётся неизменным.
Посмотрите на этот пример — тот же скрипт становится сложнее прочитать с первого взгляда после обфускации.
function Get-Greeting {
    param([string]$Name)
    Write-Host "Hello World from $Name!"
}
Get-Greeting "PowerShell Pro Obfuscator"
