
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Anthropic-Credited-CVEs — Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team | Kitploit

Инструменты/GitHubGitHub/patrickmgarrity/anthropic-credited-cves
Vulnerability AnalysisThreat IntelligenceCurated Resources
GitHubpatrickmgarrity/anthropic-credited-cves

Anthropic-Credited-CVEs

Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team

Репозиторий
3045012 ч 36 мин назадПроверено Kitploit
Поделиться
Контент недоступен на запрошенном языке. Показываем английскую версию.

ANTHROPIC CVE TRACKER

Overview

Tracking vulnerabilities that credit the Anthropic research team and are possibly discovered by Project Glasswing.

CVEs: 501

GHSAs w/o CVE: 17

Advisories w/o GHSA/CVE: 120

Findings Withdrawn by Anthropic: 415
Distributions

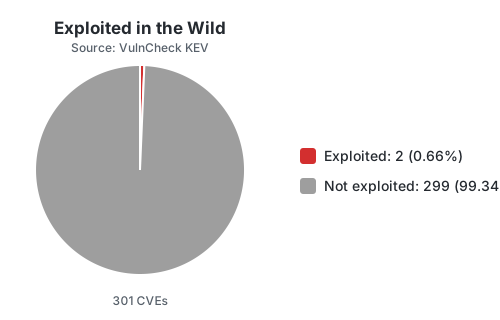
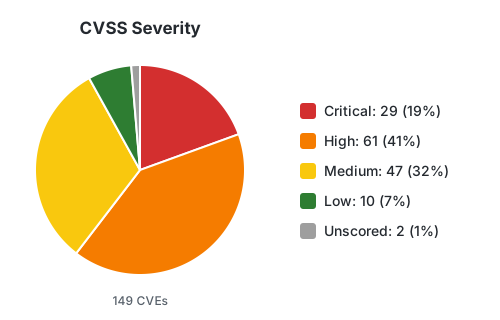
CVSS severity distribution Exploited in the wild (VulnCheck KEV)
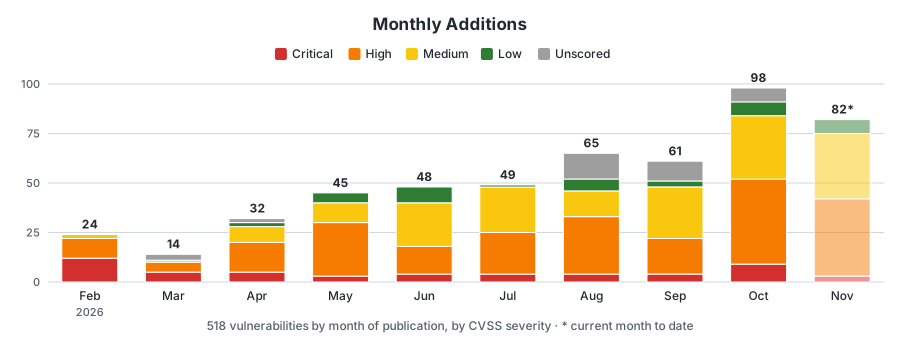
CVEs added per month

Anthropic Research

  • Tracking CVEs Attributed to Anthropic Researchers and Project Glasswing
  • Observations on Anthropic’s Vulnerability Disclosure Ledger
  • Has Anthropic Glasswing Lived Up to the Hype it brought this year?
  • The Anthropic Glasswing Receipts Are Starting to Trickle In
  • After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings

Add a Vulnerability

If you find an Anthropic credited vulnerability, please open a Pull Request or Send me a message on linkedin or in the Extended Vulnerability Community Discord.

Considerations

This project is maintained on a best effort basis.

The List

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →