 password123456/linux-security-audit
Автоматизированный инструмент аудита безопасности Linux, проверяющий более 130 пунктов эталонного теста CIS для систем на основе RHEL, с генерацией подробных XML-отчетов о конфигурации системы, политиках шифрования и усилении безопасности служб.


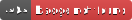
CIS - Red Hat Enterprise Linux 8 Benchmark v3.0.0CIS - Red Hat Enterprise Linux 8 Benchmark v3.0.0 (не полный набор из документа).пункты:
1. Initial Setup
 1.6 Configure system wide crypto policy
  1.6.1 Ensure system wide crypto policy is not set to legacy
  1.6.2 Ensure system wide crypto policy disables sha1 hash and signature support
  1.6.3 Ensure system wide crypto policy disables cbc for ssh
  1.6.4 Ensure system wide crypto policy disables macs less than 128 bits

 1.7 Configure Command Line Warning Banners
  1.7.1 Ensure message of the day is configured properly
  1.7.2 Ensure local login warning banner is configured properly
  1.7.3 Ensure remote login warning banner is configured properly
  1.7.4 Ensure access to /etc/motd is configured
  1.7.5 Ensure access to /etc/issue is configured
  1.7.6 Ensure access to /etc/issue.net is configured

2. Services
 2.1 Configure Time Synchronization
  2.1.1 Ensure time synchronization is in use
  2.1.2 Ensure chrony is configured
  2.1.3 Ensure chrony is not run as the root user

 2.2 Configure Special Purpose Services
  2.2.1 Ensure autofs services are not in use
  2.2.2 Ensure avahi daemon services are not in use
  2.2.3 Ensure dhcp server services are not in use
  2.2.4 Ensure dns server services are not in use
  2.2.5 Ensure dnsmasq services are not in use
  2.2.6 Ensure samba file server services are not in use
  2.2.7 Ensure ftp server services are not in use
  2.2.8 Ensure message access server services are not in use
  2.2.9 Ensure network file system services are not in use
  2.2.10 Ensure nis server services are not in use
  2.2.11 Ensure print server services are not in use
  2.2.12 Ensure rpcbind services are not in use
  2.2.13 Ensure rsync services are not in use
  2.2.14 Ensure snmp services are not in use
  2.2.15 Ensure telnet server services are not in use
  2.2.16 Ensure tftp server services are not in use
  2.2.17 Ensure web proxy server services are not in use
  2.2.18 Ensure web server services are not in use
  2.2.19 Ensure xinetd services are not in use
  2.2.20 Ensure X window server services are not in use
  2.2.21 Ensure mail transfer agents are configured for local-only mode
  2.2.22 Ensure only approved services are listening on a network interface

4. Access, Authentication and Authorization
 4.1 Configure job schedulers
  4.1.1 Configure cron.
   4.1.1.1 Ensure cron daemon is enabled and active
   4.1.1.2 Ensure permissions on /etc/crontab are configured
   4.1.1.3 Ensure permissions on /etc/cron.hourly are configured
   4.1.1.4 Ensure permissions on /etc/cron.daily are configured
   4.1.1.5 Ensure permissions on /etc/cron.weekly are configured
   4.1.1.6 Ensure permissions on /etc/cron.monthly are configured
   4.1.1.7 Ensure permissions on /etc/cron.d are configured
   4.1.1.8 Ensure crontab is restricted to authorized users
  4.1.2 Configure at
   4.1.2.1 Ensure at is restricted to authorized users

 4.2 Configure SSH Server
  4.2.1 Ensure permissions on /etc/ssh/sshd_config are configured
  4.2.2 Ensure permissions on SSH private host key files are configured
  4.2.3 Ensure permissions on SSH public host key files are configured
  4.2.4 Ensure sshd access is configured
  4.2.5 Ensure sshd Banner is configured
  4.2.6 Ensure sshd Ciphers are configured
  4.2.7 Ensure sshd ClientAliveInterval and ClientAliveCountMax are configured
  4.2.8 Ensure sshd DisableForwarding is enabled
  4.2.9 Ensure sshd HostbasedAuthentication is disabled
  4.2.10 Ensure sshd IgnoreRhosts is enabled
  4.2.11 Ensure sshd KexAlgorithms is configured
  4.2.12 Ensure sshd LoginGraceTime is configured
  4.2.13 Ensure sshd LogLevel is configured
  4.2.14 Ensure sshd MACs are configured
  4.2.15 Ensure sshd MaxAuthTries is configured
  4.2.16 Ensure sshd MaxSessions is configured
  4.2.17 Ensure sshd MaxStartups is configured
  4.2.18 Ensure sshd PermitEmptyPasswords is disabled
  4.2.19 Ensure sshd PermitRootLogin is disabled
  4.2.20 Ensure sshd PermitUserEnvironment is disabled
  4.2.21 Ensure sshd UsePAM is enabled
  4.2.22 Ensure sshd crypto_policy is not set

 4.3 Configure privilege escalation
  4.3.1 Ensure sudo is installed
  4.3.2 Ensure sudo commands use pty
  4.3.3 Ensure sudo log file exists
  4.3.4 Ensure users must provide password for escalation
  4.3.5 Ensure re-authentication for privilege escalation is not disabled globally
  4.3.6 Ensure sudo authentication timeout is configured correctly
  4.3.7 Ensure access to the su command is restricted

 4.4 Configure Pluggable Authentication Modules
  4.4.2 Configure authselect
   4.4.2.1 Ensure active authselect profile includes pam modules
   4.4.2.2 Ensure pam_faillock module is enabled
   4.4.2.3 Ensure pam_pwquality module is enabled
   4.4.2.4 Ensure pam_pwhistory module is enabled
   4.4.2.5 Ensure pam_unix module is enabled
  4.4.3 Configure pluggable module arguments
   4.4.3.1.1 Ensure password failed attempts lockout is configured
   4.4.3.1.2 Ensure password unlock time is configured
   4.4.3.1.3 Ensure password failed attempts lockout includes root account
   4.4.3.2.1 Ensure password number of changed characters is configured
   4.4.3.2.2 Ensure password length is configured
   4.4.3.2.3 Ensure password complexity is configured (Manual)
   4.4.3.2.4 Ensure password same consecutive characters is configured
   4.4.3.2.5 Ensure password maximum sequential characters is configured
   4.4.3.2.6 Ensure password dictionary check is enabled
   4.4.3.2.7 Ensure password quality is enforced for the root user
   4.4.3.2.8 Ensure password quality is enforced for the root user
   4.4.3.3.1 Ensure password history remember is configured
   4.4.3.3.2 Ensure password history is enforced for the root user
   4.4.3.3.3 Ensure pam_pwhistory includes use_authtok
   4.4.3.4.1 Ensure pam_unix does not include nullok
   4.4.3.4.2 Ensure pam_unix does not include remember
   4.4.3.4.3 Ensure pam_unix includes a strong password hashing algorithm
   4.4.3.4.4 Ensure pam_unix includes use_authtok
